

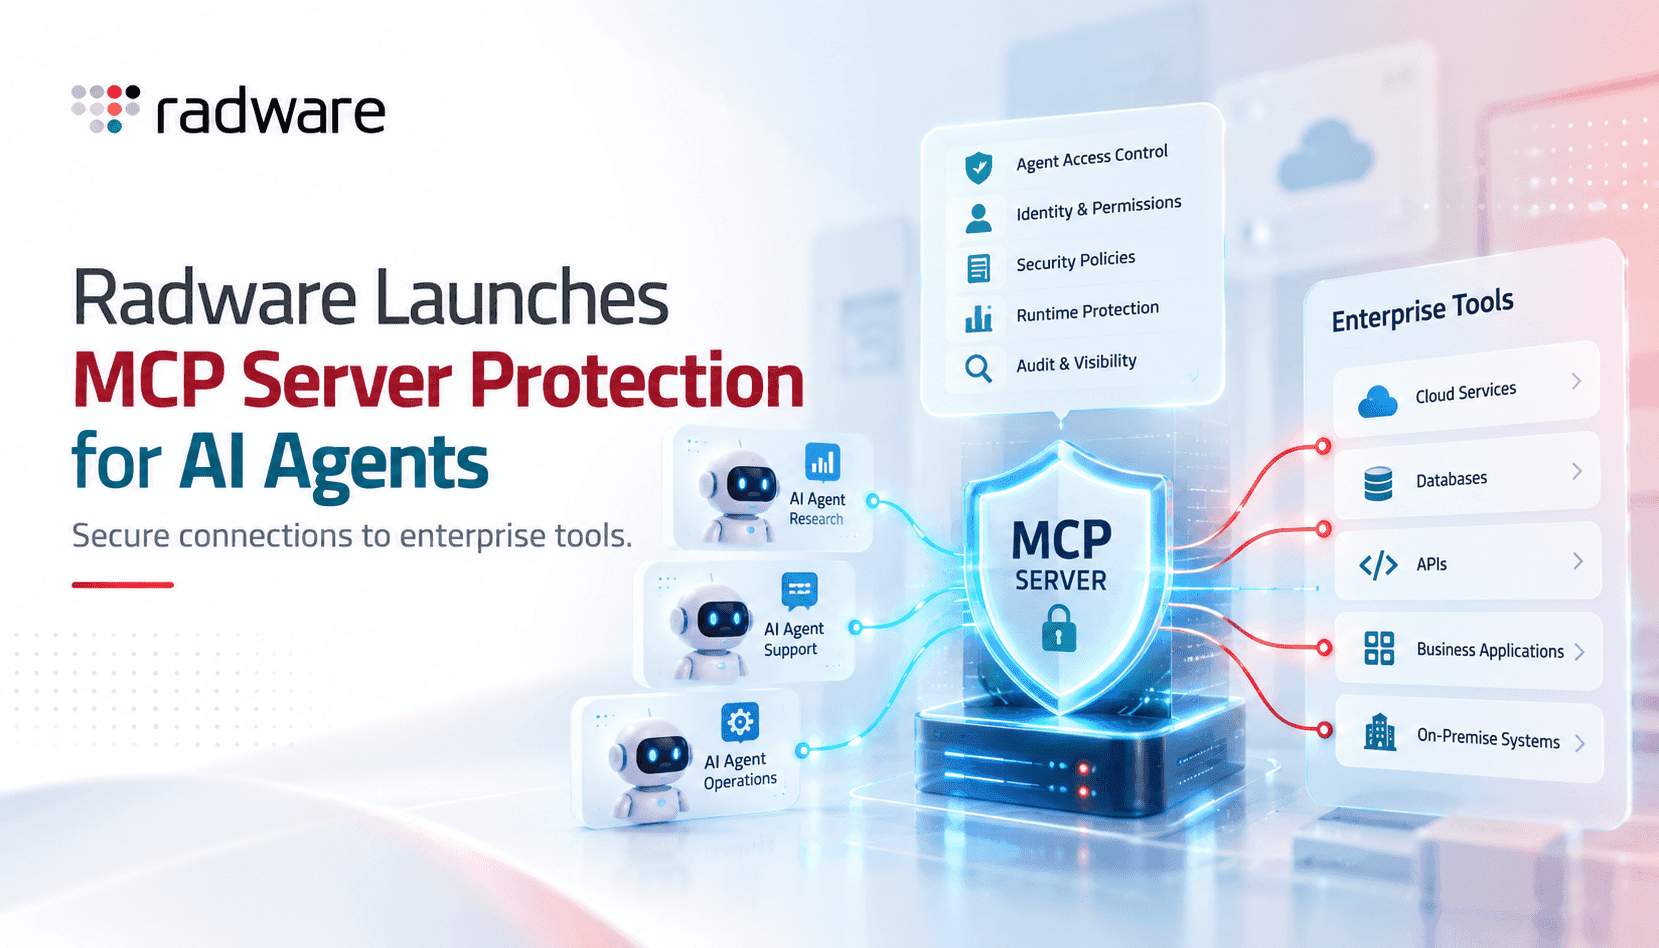
As empresas estão conectando rapidamente agentes de IA às suas aplicações e aos seus dados por meio do Model Context Protocol, que disponibiliza ferramentas, conectores e fluxos de trabalho. Essa camada de conexão tornou-se um ponto estratégico de controle: ela determina o que os agentes podem descobrir, acessar e retornar. A solução MCP Server Protection, da Radware, reconhece essa mudança ao tratar o servidor MCP como uma superfície de segurança essencial. Para as equipes de segurança e plataforma, isso reformula o desafio: em vez de proteger apenas servidores web e APIs, é preciso proteger o protocolo e a lógica de orquestração que permitem aos agentes agir de forma autônoma nos sistemas corporativos.
O perfil de risco do MCP é particular. O envenenamento de ferramentas — em que um invasor injeta definições maliciosas ou adulteradas — pode induzir os agentes a executar ações nocivas. Ações não autorizadas ocorrem quando agentes com cadeias de acesso legítimas são usados indevidamente para realizar tarefas fora do escopo previsto. Os próprios servidores MCP, se maliciosos ou comprometidos, podem direcionar solicitações dos agentes a sistemas de retaguarda controlados por invasores. As soluções tradicionais de WAF e proteção contra DDoS não têm o contexto necessário para detectar essas ameaças baseadas em protocolo e comportamento. Por isso, visibilidade compatível com MCP, detecção comportamental e controles de governança estão se tornando recursos indispensáveis nas plataformas de segurança corporativa.
A oferta da Radware reúne três recursos com impacto operacional: descoberta e mapeamento de servidores MCP e das ferramentas expostas; proteção com reconhecimento do protocolo para bloquear padrões de abuso; e controles de governança para aplicar políticas. Ao registrar identidades de agentes, sequências de chamadas a ferramentas e consumo de recursos, ela permite que as equipes de defesa passem do monitoramento pontual à detecção de anomalias baseada em tendências. Para quem administra plataformas, o valor é tanto defensivo quanto operacional: identificar quais ferramentas estão acessíveis, quais agentes são mais ativos e onde lacunas nas políticas podem permitir elevação de privilégios ou vazamento de dados.
Há desafios reais na adoção. A inclusão de segurança para MCP traz latência, novos fluxos de telemetria e custos de configuração em ambientes de nuvem, Kubernetes e infraestrutura local. As equipes precisam equilibrar o bloqueio de comportamentos agressivos dos agentes com a preservação de automações legítimas. O sucesso depende de uma implementação gradual: primeiro, inventário e visibilidade; em seguida, análise do comportamento de referência; por fim, bloqueio ativo. A integração com sistemas de identidade, gestão de segredos e CI/CD para definições de ferramentas reduz falsos positivos e alinha as políticas de MCP aos fluxos de trabalho dos desenvolvedores.