

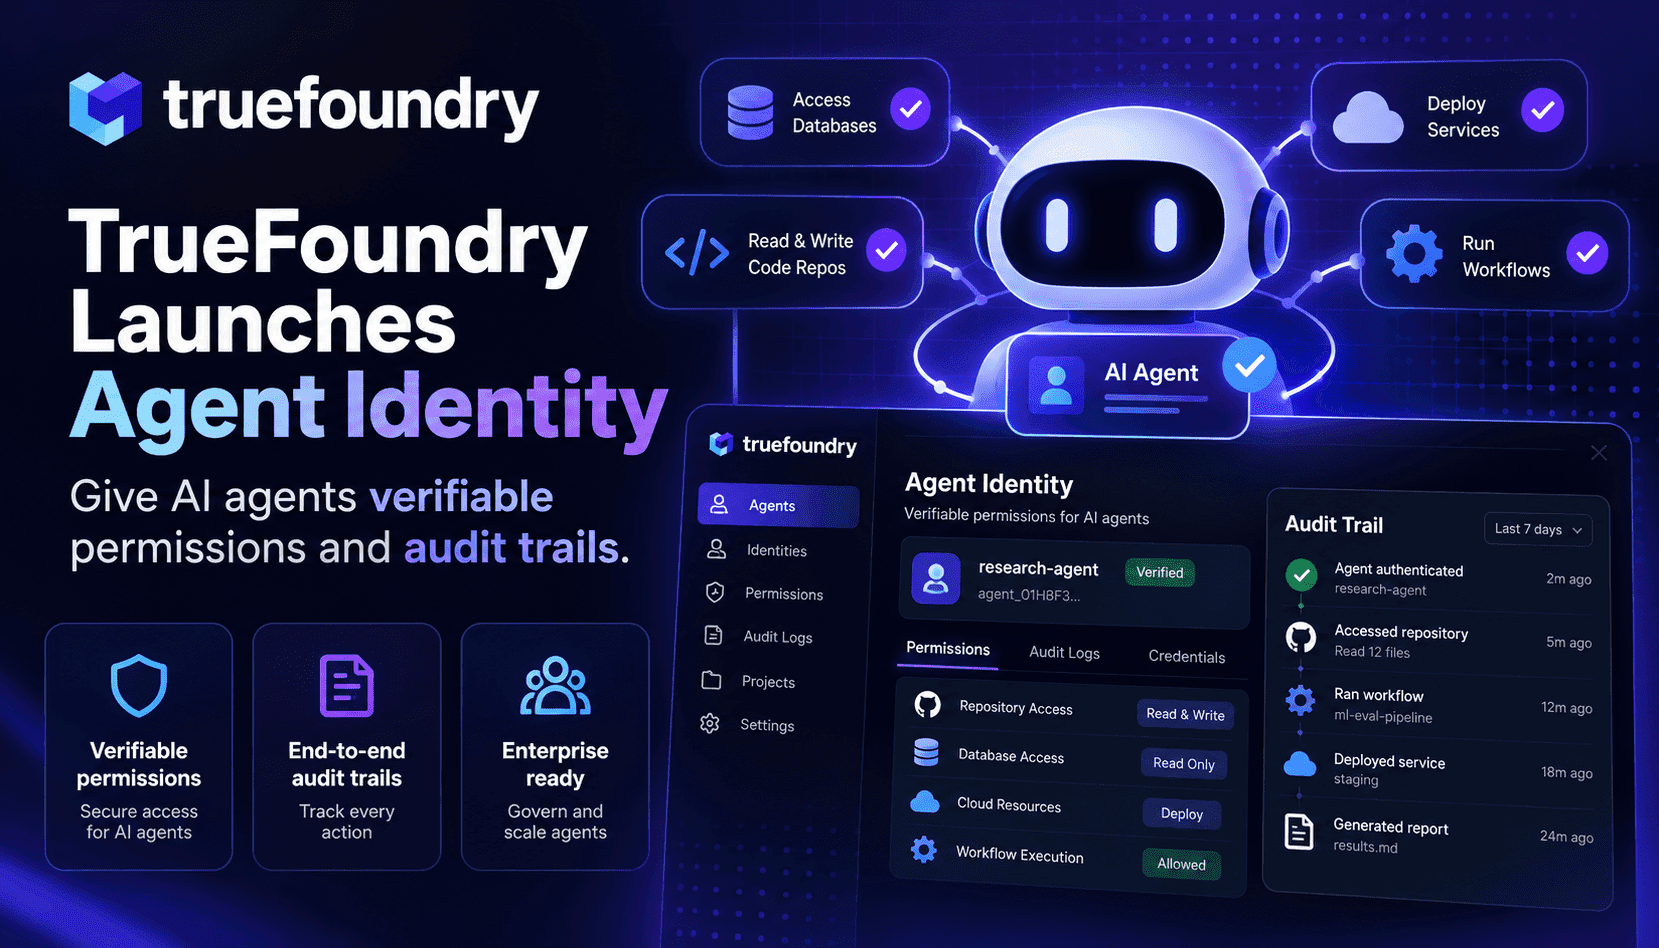
A maioria dos agentes em produção ainda opera com mecanismos pouco refinados: chaves de API compartilhadas, contas de serviço ou credenciais incorporadas. Isso funciona para pequenos conjuntos de agentes que executam tarefas não críticas, mas não dá conta da orquestração de vários agentes que acessam pagamentos, prontuários médicos ou infraestrutura privilegiada. Quando um servidor MCP ou banco de dados downstream recebe uma solicitação autenticada por uma chave, não consegue determinar qual agente ou pessoa iniciou a ação. Assim, as equipes acabam confiando demais ou restringindo tudo e interrompendo os fluxos de trabalho.
A Identidade de agentes da TrueFoundry reformula o problema: cada agente é uma entidade com uma credencial verificável, emitida pela TrueFoundry ou respaldada pelo seu IdP (Okta, Microsoft Entra, OIDC, SPIFFE). Essa identidade independe do ambiente de execução e da hospedagem, permitindo governar agentes no Bedrock AgentCore, Vertex AI, LangGraph ou em serviços personalizados sem alterações no código. O gateway gerencia o ciclo de vida dos tokens, o cache e as trocas, eliminando a implementação artesanal da gestão de tokens em cada agente.
O mais importante é que a Identidade de agentes não apenas identifica o agente: ela também representa em nome de quem ele está agindo. As opções do gateway incluem repasse de token, credenciais de cliente OAuth2 (o agente age em nome próprio) e troca de tokens em nome de terceiros (OBO), que vincula o contexto do agente e do usuário a um token downstream. Isso permite que o sistema de registro aplique permissões por usuário na etapa final, sem confiar no código intermediário nem duplicar a lógica de autenticação em cada agente.
Para as equipes de plataforma e segurança, os benefícios são práticos e imediatos: listas de permissões precisas (quem pode chamar um agente), permissões de saída delimitadas (quais modelos, servidores MCP ou ferramentas um agente pode acionar), revogação sem efeitos colaterais e trilhas de auditoria de ponta a ponta que atribuem as ações ao contexto do agente e do usuário. Esses recursos reduzem o tempo de resposta a incidentes, limitam a movimentação lateral quando um agente é comprometido e facilitam a conformidade ao vincular as ações a identidades responsáveis.