

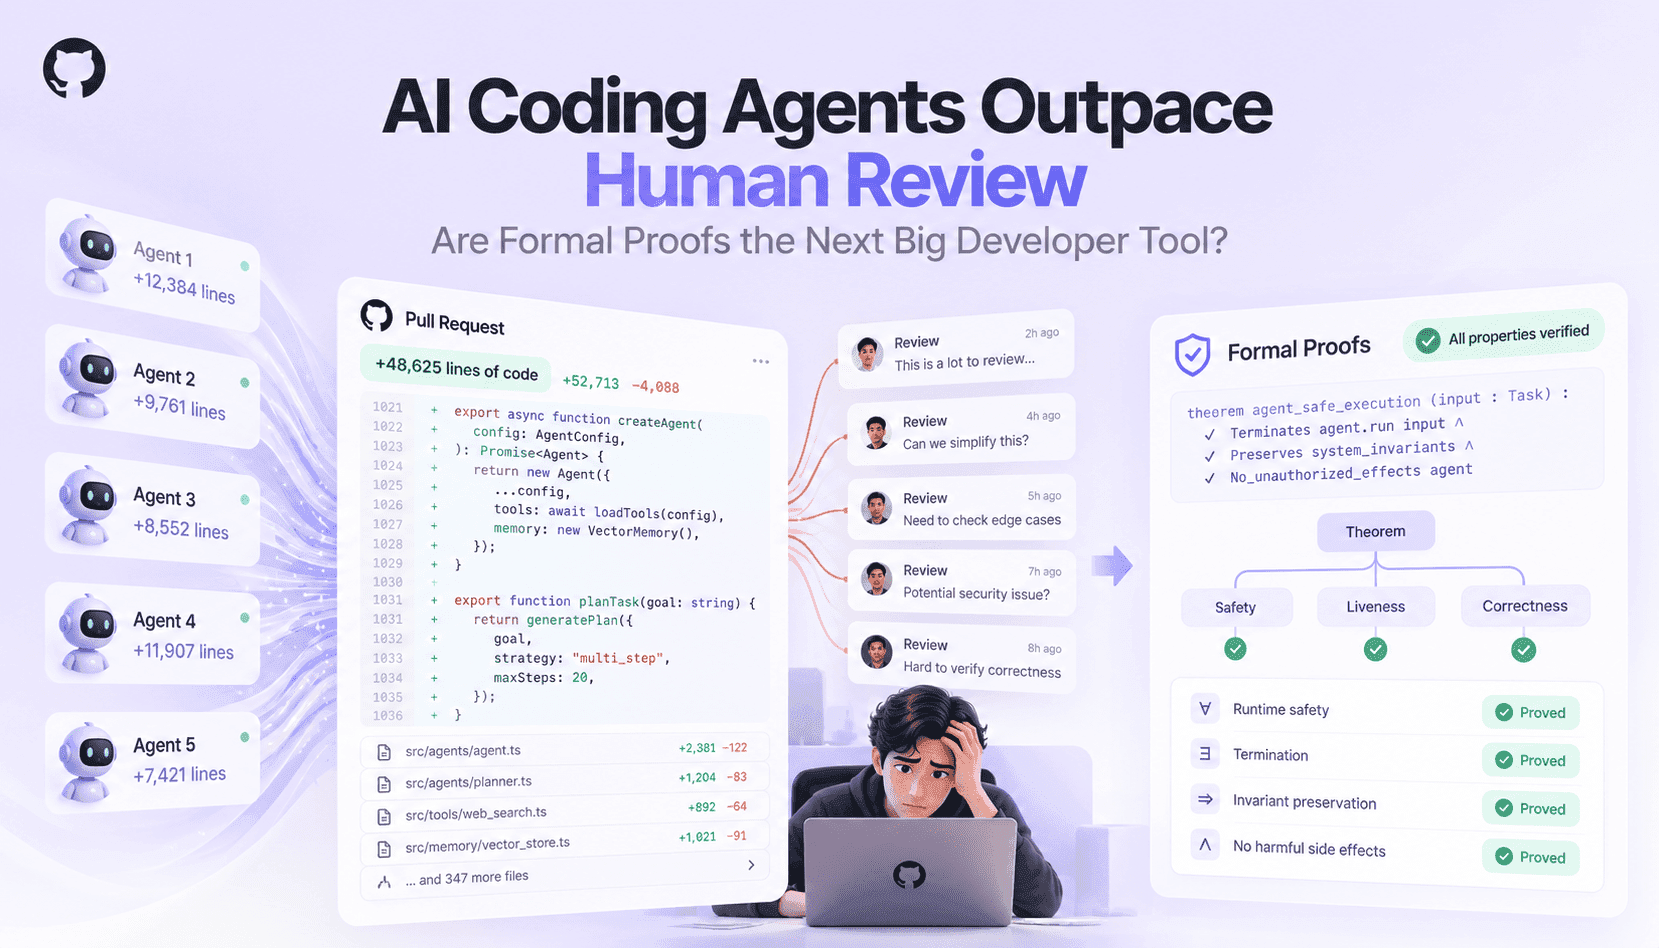
Sự trỗi dậy của các tác nhân viết mã — từ các biến thể của Copilot đến quy trình làm việc với tác nhân tự hành — đã thay đổi nhịp độ phát triển phần mềm. Trước đây, một nhóm thường xử lý một số ít yêu cầu kéo (PR) do con người viết mỗi ngày; giờ đây, nhiều nhóm liên tục nhận được các bản vá, bộ khung và mô-đun mới do công cụ tạo ra. Khối lượng này giúp đẩy nhanh tốc độ phát triển tính năng, nhưng cũng tạo ra lượng công việc xác minh tồn đọng: nguồn lực kiểm duyệt của con người có hạn, còn những bước kiểm tra sơ bộ như định dạng, phân tích tĩnh và rà soát qua loa thì không thể mở rộng tương ứng. Khoảng trống này chính là vấn đề vận hành đằng sau các sự cố ngày càng tăng, lỗi hồi quy cấu hình và sai sót bảo mật trong quy trình phát triển có sự hỗ trợ của tác nhân.
Mỗi kỹ thuật xác minh giúp phát hiện những dạng lỗi khác nhau. Kiểm thử đơn vị và kiểm thử tích hợp xác nhận hành vi với các đầu vào đã chỉ định; phân tích tĩnh tìm ra vấn đề về kiểu, luồng thực thi và một số trường hợp sử dụng API sai; đánh giá mã có AI hỗ trợ phát hiện vấn đề về phong cách và các lỗi có khả năng xảy ra; còn xác minh hình thức chứng minh các thuộc tính đúng với mọi đầu vào có thể, nếu có thể viết đặc tả chính xác. Không phương pháp nào giải quyết được mọi vấn đề. Kiểm thử bỏ sót các trường hợp biên nằm ngoài những đầu vào đã chọn. Phân tích tĩnh có thể đưa ra cảnh báo sai và gặp khó khăn với các mẫu động. Đánh giá bằng AI có thể bị ảnh hưởng bởi hiện tượng mô hình bịa thông tin. Chứng minh hình thức đòi hỏi chi phí ban đầu và đặc tả rõ ràng, đồng thời thường yêu cầu cấu trúc mã có giới hạn nhất định.
Nghiên cứu Proof-Driven Development của Microsoft cho thấy có thể tích hợp các phương pháp hình thức vào quy trình phát triển một cách thực tiễn: tập trung vào các mô-đun trọng yếu và suy ra chứng minh từ đặc tả có thể thực thi giúp nhóm loại bỏ cả những nhóm lỗi logic và lỗi đồng thời mà kiểm thử khó phát hiện. GitHub AI Scan cùng các nền tảng quét tương tự cung cấp khả năng phát hiện liên tục, ở quy mô lớn, các mẫu lỗ hổng đã biết và những phần phụ thuộc rủi ro. Kết hợp lại, những điều này cho thấy nên áp dụng cách tiếp cận lai: dùng công cụ tự động, xác suất và tất định ở những nơi phù hợp nhất, đồng thời dành các phương pháp hình thức tốn kém nhưng mang tính quyết định cho phần mã có rủi ro cao nhất.
Với các nhóm sử dụng Claude Code, Codex, GitHub Copilot hoặc quy trình làm việc dựa trên tác nhân, câu hỏi thực tế là làm sao kết hợp những công cụ này thành một quy trình vận hành vừa duy trì năng suất của tác nhân vừa kiểm soát được lỗi và lỗ hổng. Phần còn lại của bài viết so sánh trực tiếp các phương pháp xác minh, đưa ra khuyến nghị cụ thể về thời điểm áp dụng chứng minh hình thức và trình bày quy trình từng bước kết hợp việc tạo mã tự động với kiểm thử trong môi trường cách ly, chứng minh theo từng phần và đánh giá của con người — để năng lực xác minh tăng theo lượng mã đầu ra, thay vì phụ thuộc vào số lượng người kiểm duyệt.