

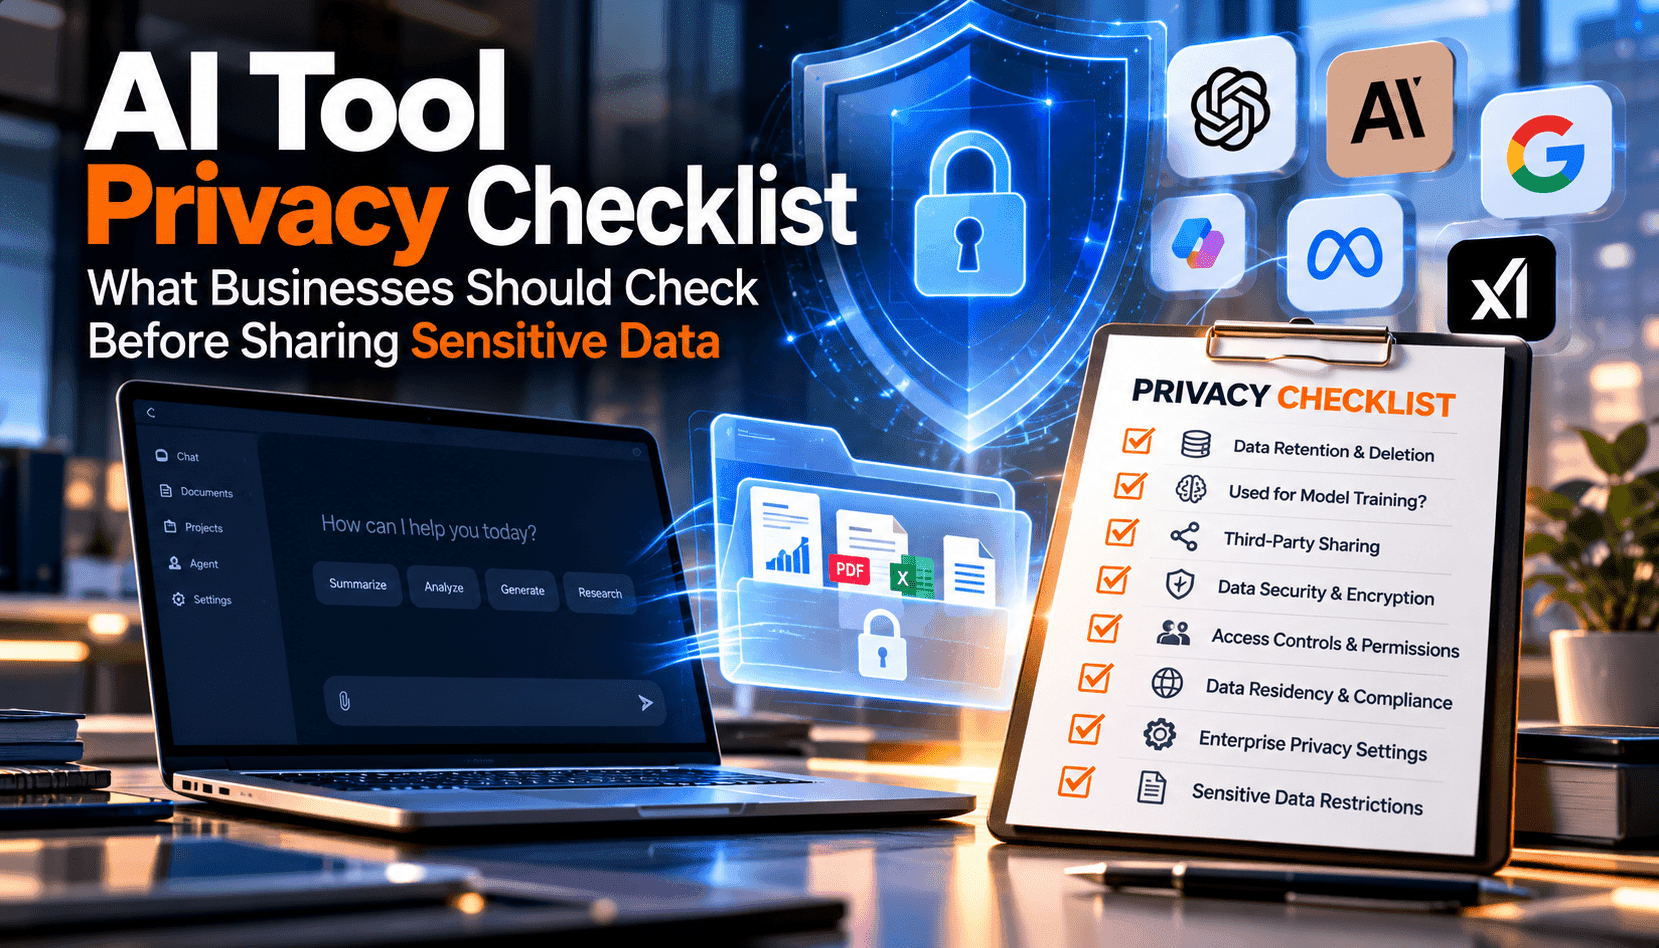
Các công cụ AI hiện nay đã được tích hợp vào quy trình làm việc hàng ngày—từ ghi chú bán hàng đến dự thảo pháp lý—biến việc thẩm định quyền riêng tư thành yêu cầu thiết yếu ngay từ đầu, không còn là công việc phụ trợ. Trước khi bất kỳ nhóm nào tải lên lệnh hoặc tài liệu, bạn cần rõ ràng về ai có thể truy cập dữ liệu, cách dữ liệu được xử lý, và liệu dữ liệu đó có thể được sử dụng lại trong đào tạo mô hình hoặc phân tích hay không. Danh sách kiểm tra của bạn nên chính xác, có tài liệu và có thể lặp lại, để các nhóm tuyến đầu không phải đoán mò. Hướng dẫn này tổng hợp một bộ câu hỏi thực tiễn và các bài kiểm tra quyết định để đánh giá các sản phẩm AI thương mại và công khai, tập trung vào xử lý thông tin nhạy cảm, kiểm soát nhà cung cấp và bằng chứng bạn nên thu thập trước khi cho phép sử dụng trong sản xuất.
Bắt đầu với nguyên tắc giảm thiểu dữ liệu: không nhập dữ liệu cá nhân hoặc đặc biệt nhạy cảm vào các công cụ AI tạo sinh có thể truy cập công khai. Nếu trường hợp sử dụng của bạn thực sự cần xử lý thông tin cá nhân, hãy chuyển sang các gói doanh nghiệp với các biện pháp bảo vệ hợp đồng và kiểm soát kỹ thuật được ghi chép. Xác nhận xem nhà cung cấp hoặc các bên phụ có thể xem lệnh, tệp đính kèm hoặc kết quả đầu ra hay không, và liệu bất kỳ tài liệu nào trong số đó có được sử dụng để đào tạo mô hình cơ sở hoặc tinh chỉnh hay không. Nếu có lựa chọn không tham gia, hãy xác minh rằng nó áp dụng cho cả đào tạo và thu thập dữ liệu phân tích rộng hơn và được bật mặc định cho khách thuê và API của bạn, không chỉ cho giao diện người dùng.
Lưu giữ, xóa và luồng dữ liệu là nơi rủi ro quyền riêng tư tồn tại lâu dài sau khi lệnh được gửi đi. Yêu cầu các mặc định bằng văn bản cho việc lưu giữ nhật ký, thời gian lưu bộ nhớ đệm và lưu trữ các hiện vật mô hình, cùng với con đường xóa có thể xác minh bao gồm cả bản sao lưu và bản sao của bộ xử lý. Lập sơ đồ từng bước: khách hàng, cổng, máy chủ mô hình, kho vector, bộ chuyển đổi tệp, bộ lọc nội dung và đường ống giám sát. Yêu cầu mã hóa khi truyền và lưu trữ, đăng nhập một lần với xác thực đa yếu tố mạnh, quyền truy cập dựa trên vai trò, tùy chọn mạng riêng và chính sách DLP chặn tải lên chứa các định danh nhạy cảm. Cuối cùng, tích hợp giám sát con người: kiểm tra độ chính xác, các tuyến leo thang và tín hiệu rõ ràng cho người dùng bên ngoài mỗi khi họ tương tác với hệ thống AI.
Xem việc onboard nhà cung cấp như khởi đầu của vòng đời, không phải là sự kiện bật đèn xanh. Ghi lại đánh giá tác động quyền riêng tư, cơ sở pháp lý hoặc mô hình đồng ý, và các mục đích cụ thể được phê duyệt để sử dụng. Thiết lập các kích hoạt kiểm soát thay đổi—tính năng mới, bổ sung bộ xử lý, thay đổi vùng, hoặc cập nhật chính sách đào tạo—để công cụ được xem xét lại trước khi rủi ro thay đổi. Giám sát kết quả đầu ra về độ chính xác và việc tạo dữ liệu cá nhân vô tình, công bố hướng dẫn cho nhân viên về cách đặt lệnh an toàn, và thực hiện kiểm toán định kỳ. Nếu rủi ro không thể kiểm soát được—đặc biệt với thông tin nhạy cảm—hãy giữ dữ liệu đó ra khỏi công cụ và thiết kế lại quy trình làm việc.