

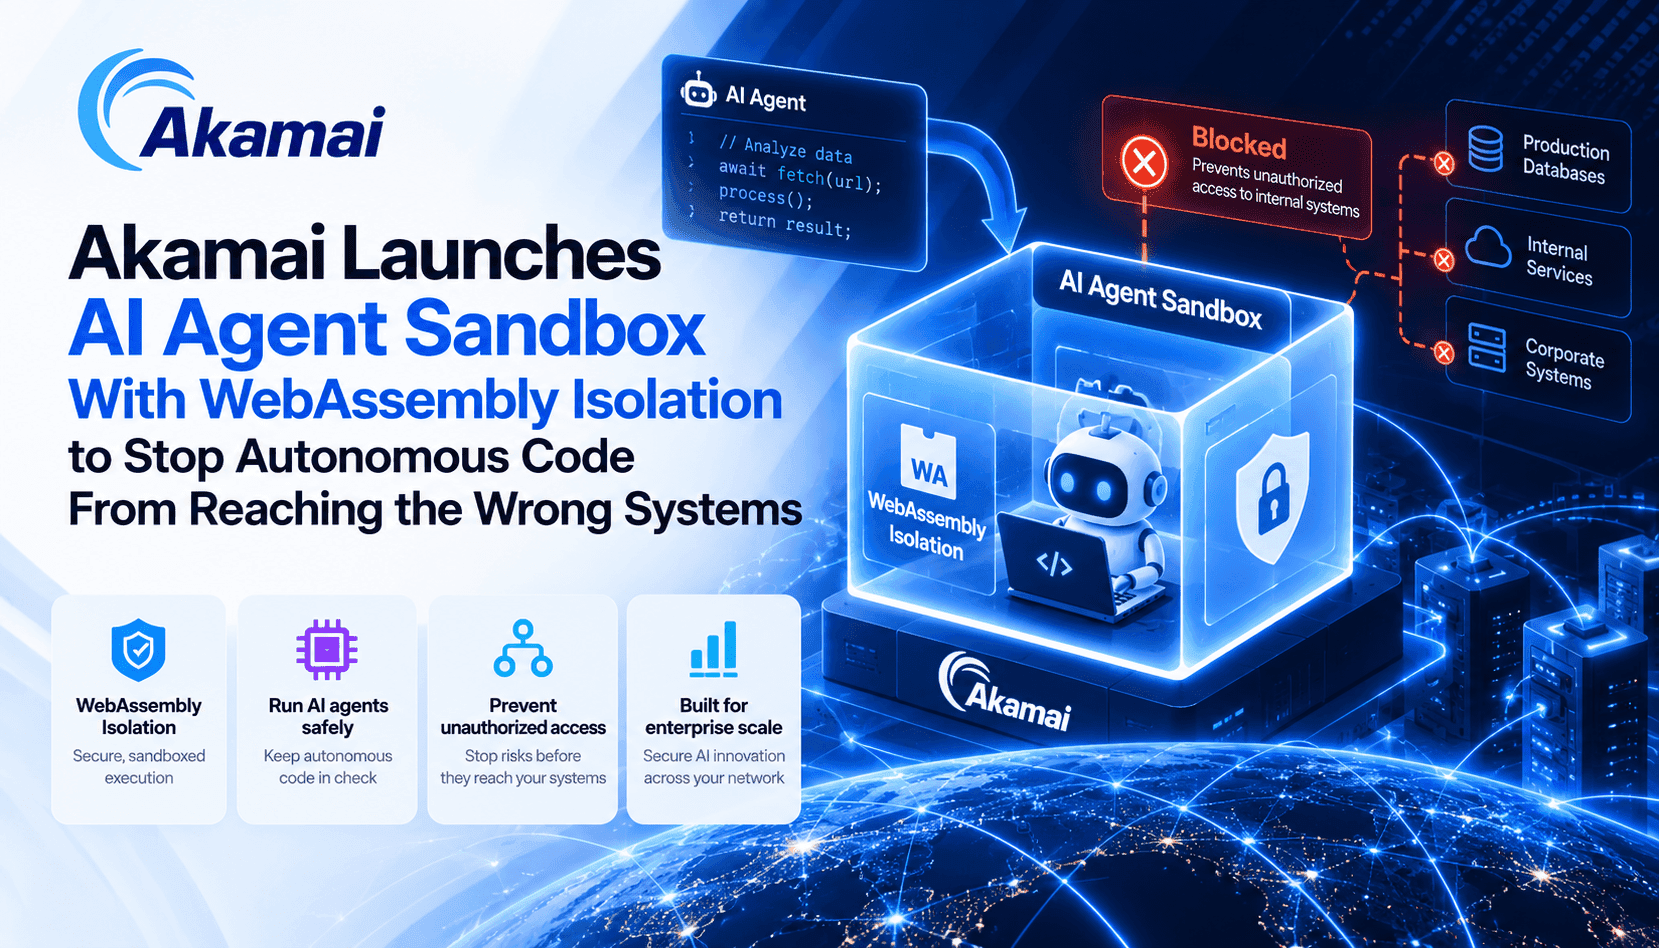
Thông báo của Akamai gộp hai năng lực riêng biệt thành một giải pháp triển khai thực tế: Akamai Inference cung cấp dịch vụ mô hình được quản lý, tương thích với OpenAI trên cả hạ tầng lõi lẫn edge; còn Akamai Agent Sandbox là môi trường thực thi agent trên Akamai Functions, trong đó mọi mã do agent tạo ra đều chạy bên trong một sandbox WebAssembly riêng biệt. Cách định vị sản phẩm này giải quyết một rủi ro vận hành thiết thực: agent có thể viết và thực thi mã mà mã đó không được kế thừa thông tin xác thực mạng hay toàn bộ quyền hệ thống của agent. Với kỹ sư và đội ngũ bảo mật, đây là bước chuyển từ mô hình tin cậy rộng rãi sang ranh giới hạn chế, có thể giám sát, bao quanh các hành động do agent thực hiện.
Cơ chế cô lập WebAssembly là điểm xoay chuyển trong kiến trúc này. Wasm áp dụng mô hình dựa trên quyền năng: một mô-đun chỉ được sử dụng những API và tài nguyên mà máy chủ lưu trữ cấp rõ ràng. Trên thực tế, điều này cho phép giới hạn chu kỳ CPU, đặt ngưỡng bộ nhớ nghiêm ngặt, tắt socket gửi ra ngoài và chặn hoàn toàn các giao diện hệ thống tệp hoặc nhân hệ điều hành. Tệp nhị phân Wasm nhỏ gọn và có tính xác định, nhờ đó dễ kiểm tra chính sách nhanh chóng và có bề mặt tấn công nhỏ hơn container đầy đủ. Sandbox được cung cấp trong khuôn khổ Spin, mang đến cho đội ngũ một môi trường chạy nhất quán, có thể kiểm toán và phù hợp với mục tiêu đặc quyền tối thiểu của doanh nghiệp.
Akamai Inference bổ trợ cho sandbox bằng cách cung cấp quyền truy cập được quản lý vào các mô hình có trọng số mở và mô hình tùy chỉnh thông qua API tương thích OpenAI. Khả năng tương thích này giúp giảm trở ngại khi chuyển đổi — các quy trình điều phối, tạo prompt và sinh tăng cường truy xuất (RAG) hiện có có thể chuyển sang hạ tầng của Akamai. Quan trọng hơn, Akamai đưa khả năng suy luận đến gần người dùng và dữ liệu nhờ kết hợp các cụm GPU mật độ cao tại những khu vực lõi với mạng lưới edge phân tán. Với các agent thời gian thực cần phản hồi độ trễ thấp hoặc cần giữ dữ liệu tại chỗ vì quyền riêng tư hay tuân thủ, hạ tầng xuyên suốt này giảm số lượt khứ hồi thực tế và có thể đơn giản hóa kiến trúc quản trị dữ liệu.
Sự kết hợp này không phải lúc nào cũng là lựa chọn tối ưu cho mọi trường hợp. Mô hình cô lập gọn nhẹ của Wasm đánh đổi một phần khả năng quan sát nội bộ và tạo ảnh chụp trạng thái vốn có ở microVM, cũng như hệ sinh thái công cụ dành cho container. Wasm đặc biệt phù hợp với các tác vụ có phạm vi hẹp, mang tính xác định và ngăn chặn việc mở rộng quyền truy cập ra bên ngoài; tuy nhiên, những đội ngũ cần cô lập toàn bộ ở cấp nhân, chụp ảnh pháp chứng trực tiếp hoặc khả năng tương thích rộng với tệp nhị phân cũ có thể vẫn ưu tiên microVM. Vì vậy, quyết định phụ thuộc vào mô hình đe dọa, yêu cầu hiệu năng và mức độ trưởng thành trong vận hành của quy trình triển khai.