

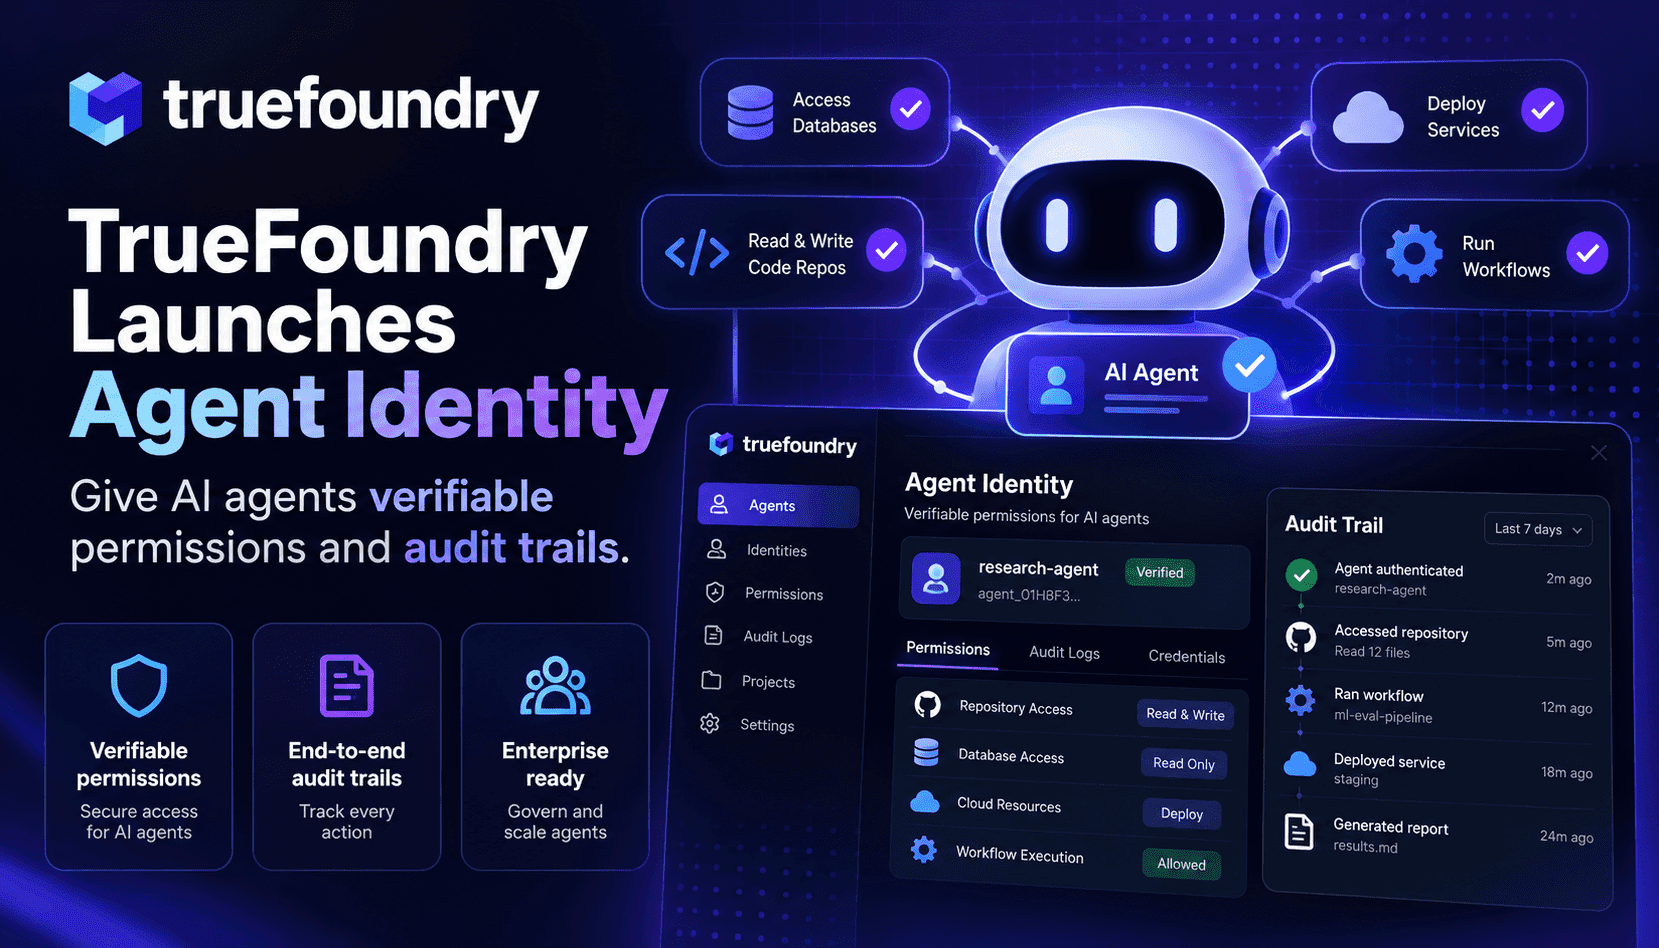
Phần lớn tác tử đang chạy trong môi trường thực tế vẫn dựa vào những công cụ quá thô sơ: khóa API dùng chung, tài khoản dịch vụ hoặc thông tin xác thực được nhúng sẵn. Cách này có thể hiệu quả với một số ít tác tử thực hiện các nhiệm vụ không trọng yếu, nhưng sẽ nhanh chóng bộc lộ hạn chế trong các hệ thống điều phối đa tác tử liên quan đến thanh toán, hồ sơ bệnh nhân hoặc hạ tầng có đặc quyền. Khi máy chủ MCP hoặc cơ sở dữ liệu ở bước tiếp theo nhận được yêu cầu xác thực bằng khóa, hệ thống không thể xác định tác tử hay người nào chủ ý thực hiện hành động đó. Vì vậy, các nhóm buộc phải tin tưởng quá mức hoặc siết chặt mọi thứ đến mức làm gián đoạn quy trình.
Agent Identity của TrueFoundry tiếp cận vấn đề theo một cách khác: mỗi tác tử là một chủ thể có thông tin xác thực kiểm chứng được, do TrueFoundry cấp hoặc được bảo chứng bởi nhà cung cấp danh tính (IdP) của bạn (Okta, Microsoft Entra, OIDC, SPIFFE). Danh tính này độc lập với môi trường chạy và nơi lưu trữ, nên có thể quản trị tác tử trên Bedrock AgentCore, Vertex AI, LangGraph hoặc các dịch vụ tùy chỉnh mà không cần sửa mã. Cổng kết nối xử lý vòng đời token, bộ nhớ đệm và trao đổi token — loại bỏ việc phải tự xây dựng cơ chế quản lý token riêng trong từng triển khai tác tử.
Điểm quan trọng là Agent Identity không chỉ xác định tác tử — mà còn mô hình hóa người mà tác tử đang hành động thay. Các tùy chọn ở cổng kết nối gồm chuyển tiếp token, thông tin xác thực ứng dụng OAuth2 (tác tử hành động với tư cách chính nó) và trao đổi token thay mặt người dùng (OBO), gắn ngữ cảnh của tác tử và người dùng vào token gửi xuống hệ thống tiếp theo. Nhờ đó, hệ thống lưu trữ dữ liệu có thể áp dụng quyền riêng của từng người dùng ở bước cuối mà không phải tin cậy mã trung gian hay sao chép logic xác thực vào mọi tác tử.
Với các nhóm nền tảng và bảo mật, lợi ích rất thiết thực và thấy ngay: danh sách cho phép chính xác (ai được gọi tác tử), quyền gửi dữ liệu ra ngoài có phạm vi cụ thể (tác tử được gọi những mô hình, máy chủ MCP hoặc công cụ nào), thu hồi quyền mà không ảnh hưởng dây chuyền và nhật ký kiểm toán đầu cuối gắn hành động với ngữ cảnh của tác tử và người dùng. Những khả năng này rút ngắn thời gian ứng phó sự cố, hạn chế di chuyển ngang khi tác tử bị xâm phạm và hỗ trợ tuân thủ bằng cách liên kết hành động với các danh tính chịu trách nhiệm.