

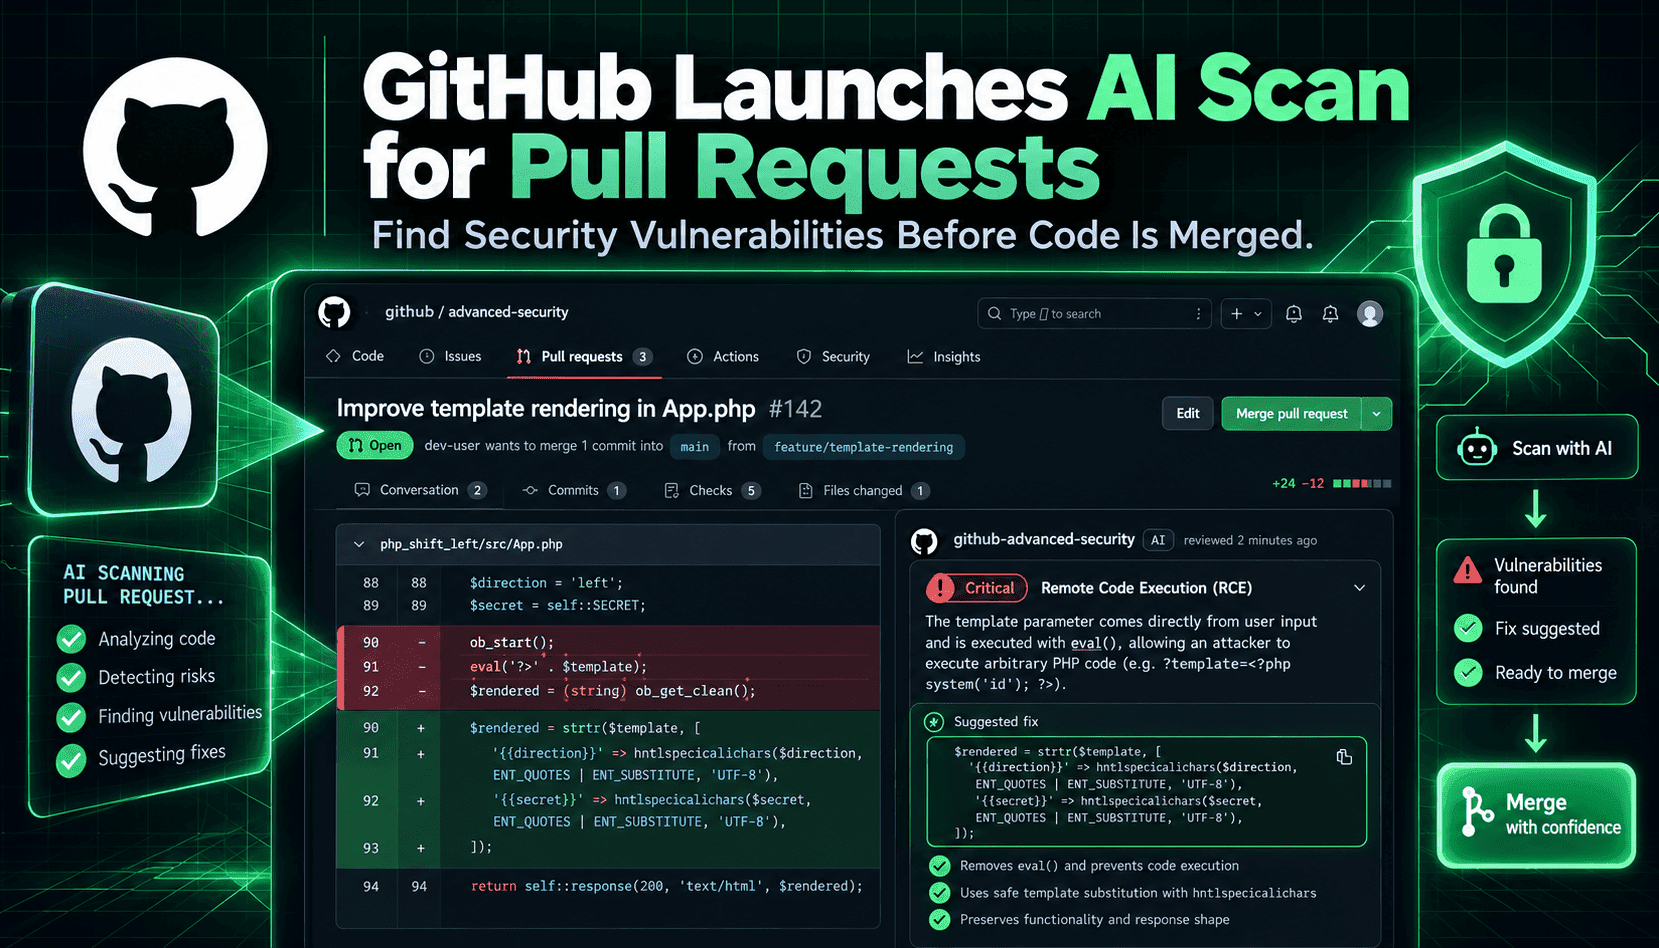
Thông báo của GitHub về việc AI Scan dành cho pull request chính thức được cung cấp rộng rãi đánh dấu một bước chuyển đáng chú ý trong cách tích hợp bảo mật mã nguồn vào quy trình phát triển hằng ngày. Thay vì thay thế cơ chế đối sánh mẫu có tính xác định của CodeQL, AI Scan áp dụng các mô hình được thiết kế chuyên biệt để phân tích ngữ cảnh cụ thể của pull request: những dòng mã được thay đổi, phần mã xung quanh và cấu trúc kho mã. Nhờ góc nhìn theo ngữ cảnh này, công cụ có thể đưa ra phát hiện và thậm chí đề xuất bản sửa tự động cho các ngôn ngữ và tệp mà CodeQL chưa hỗ trợ, chẳng hạn như PHP, Shell, Terraform HCL, Dockerfile, JSP và Blazor. Với các nhóm cần phát hành nhanh, sự kết hợp này hứa hẹn phát hiện sớm hơn những thiếu sót như kiểm tra tính hợp lệ, cấu hình mặc định không an toàn hoặc thiết lập sai khi triển khai — những vấn đề mà chỉ dùng quy tắc phân tích tĩnh có thể bỏ sót.
Về vận hành, AI Scan chạy khi tính năng quét mã và tùy chọn AI Scan của kho mã được bật. Kết quả xuất hiện cùng CodeQL trong các thẻ Conversation và Files changed, đồng thời được đánh dấu rõ bằng chỉ báo “AI”. Điều quan trọng là các phát hiện chỉ mang tính tham khảo: chúng không khiến bước kiểm tra quét mã thất bại và cũng không thể chặn việc hợp nhất thông qua ruleset. Cách thiết kế này cho thấy GitHub muốn đẩy nhanh phản hồi mà không áp đặt các rào cản cứng, đồng thời để quyền quyết định cuối cùng cho nhà phát triển. Với các tổ chức, điều đó đặt ra những câu hỏi về thiết kế quy trình: làm sao đưa phát hiện từ AI vào khâu phân loại, khi nào cần con người phê duyệt và làm thế nào để đối chiếu các bản sửa tự động do AI tạo với chính sách bảo mật và CI/CD hiện có.
Xét về kỹ thuật, quét mã có AI hỗ trợ khác với phân tích tĩnh truyền thống ở ba điểm thực tế. Thứ nhất, mô hình có thể tổng hợp ngữ cảnh giữa nhiều tệp và suy luận ý định từ mẫu mã cũng như chú thích, thay vì chỉ dựa vào quy tắc cú pháp. Thứ hai, chúng có thể đề xuất các bước khắc phục thực tế — tức bản sửa tự động — có xét đến mã nguồn nhưng vẫn mang tính xác suất. Thứ ba, chúng có thể hỗ trợ các ngôn ngữ và định dạng cấu hình chưa có thư viện truy vấn hoàn thiện. Những ưu điểm này cũng kéo theo các dạng sai sót riêng: đề xuất bản sửa tưởng tượng, bỏ sót trường hợp biên hoặc đưa ra nhận định quá rộng. Vì vậy, cần xác minh và xây dựng quy trình có sự tham gia của con người, có thể lặp lại, trước khi xem các phát hiện của AI là kết luận đáng tin cậy.
Trên thực tế, các nhóm nên xem AI Scan là một tín hiệu mới trong chiến lược bảo mật nhiều lớp. Hãy dùng công cụ để phát hiện sớm các vấn đề có khả năng xảy ra, bổ sung lời giải thích vào trao đổi về PR và đẩy nhanh khâu phân loại những vấn đề ít rủi ro nhưng nhiều cảnh báo nhiễu bằng các quy tắc tự động đóng cảnh báo. Với phát hiện rủi ro cao — liên quan đến xác thực, phân quyền, mật mã hoặc đường dẫn có thể bị chèn dữ liệu — cần con người xác nhận và đối chiếu với CodeQL, công cụ SAST và các bài kiểm thử pull request. Việc theo dõi cũng rất quan trọng: ghi nhận mức sử dụng AI Credit, lưu lại nhật ký kiểm tra cho các bản sửa tự động và theo dõi cảnh báo sai để có thể điều chỉnh hành vi của mô hình hoặc giới hạn phạm vi bằng cài đặt ở cấp kho mã.