

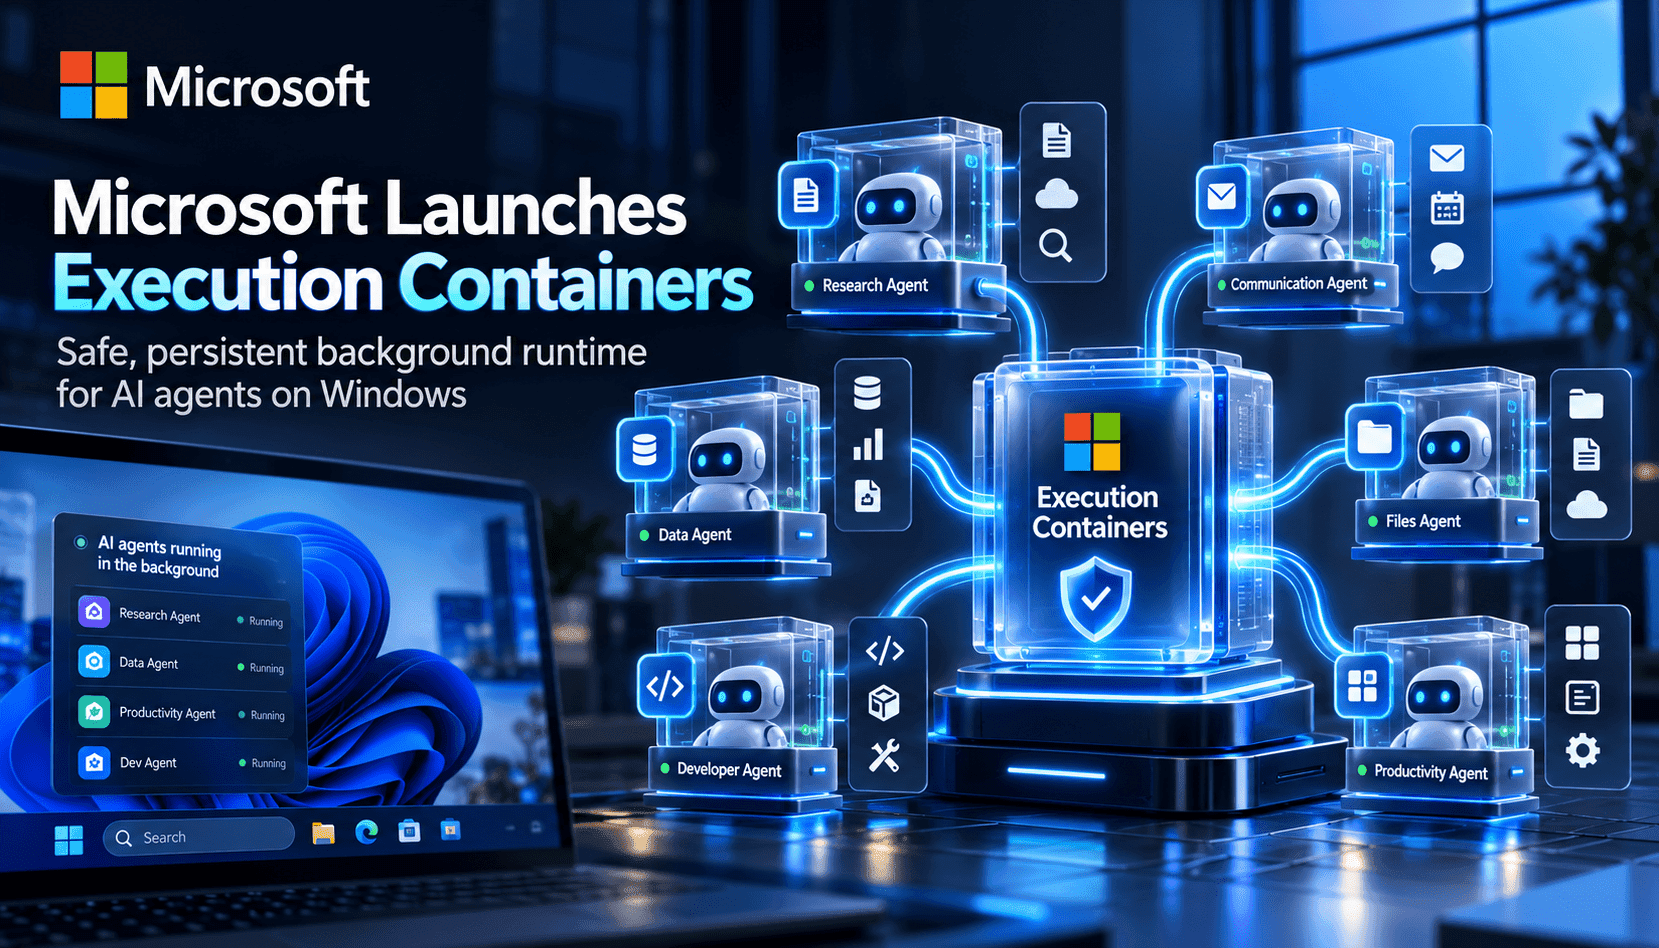
Microsoft Execution Containers (MXC) đánh dấu bước phát triển có chủ đích trong cách hệ điều hành hỗ trợ các tác nhân AI tự chủ. Thay vì để tác nhân chạy với quyền người dùng hoặc chặn chúng hoàn toàn, MXC cung cấp cho nhà phát triển và bộ phận CNTT một lớp chính sách được thực thi ở cấp hệ điều hành, quy định tác nhân được phép đọc, ghi, gọi hoặc hiển thị gì trên giao diện người dùng. Nhờ đó, tác nhân có thể chạy quy trình nền — chỉnh sửa kho mã, chạy bản dựng hoặc tự động hóa tác vụ quản trị — trong khi Windows lựa chọn cơ chế cô lập phù hợp (sandbox tiến trình, vùng chứa phiên, WSL hoặc microVM) để áp dụng các giới hạn trong lúc chạy.
Về mặt kỹ thuật, MXC tách biệt chính sách khỏi quá trình thực thi. Nhà phát triển dùng một lược đồ JSON thống nhất cùng SDK hỗ trợ nhiều ngôn ngữ để khai báo yêu cầu về tài nguyên — đường dẫn tệp, đích mạng, quyền truy cập giao diện người dùng và tham số tiến trình — sau đó MXC ánh xạ các yêu cầu này sang sandbox dành riêng cho từng nền tảng trên Windows, macOS và Linux. Việc ánh xạ này rất quan trọng: tác nhân lập trình có thể chạy nhanh trong vùng chứa tiến trình để giảm độ trễ, trong khi các khối lượng công việc rủi ro cao hơn được chuyển sang vùng chứa phiên hoặc microVM. Chính sách nằm ngoài quyền kiểm soát của tác nhân, ngăn tác nhân tự nâng quyền hoặc cấp quyền truy cập cho mã mới được tạo.
MXC cũng nhận ra rằng việc triển khai tác nhân an toàn phụ thuộc vào danh tính và khả năng quản lý. Windows dự kiến tích hợp Microsoft Entra và cơ chế ghi nhận nguồn gốc Agent 365 để quản trị viên phân biệt hoạt động của tác nhân với hoạt động của người dùng. Khi kết hợp với các chính sách kiểu Intune dành cho vùng chứa MXC, tổ chức có thể áp dụng biện pháp kiểm soát, kiểm tra hành vi của tác nhân và ứng phó khi tác nhân hoạt động sai mà không làm gián đoạn nhân viên đang sử dụng thiết bị. Với doanh nghiệp, sự phân biệt này quyết định liệu sự cố chỉ giới hạn ở một tác nhân bị xâm phạm hay lan thành sự cố toàn bộ tài khoản người dùng.
Với các nhóm xây dựng sản phẩm, điều cần làm rất rõ ràng: triển khai MXC sớm theo từng giai đoạn. Bắt đầu với vùng chứa tiến trình cho các tác nhân phục vụ nhà phát triển cần lặp lại nhanh chóng; sử dụng chế độ Permissive và Learning của MXC để xây dựng chính sách theo nguyên tắc đặc quyền tối thiểu; sau đó chuyển các quy trình nhạy cảm sang vùng chứa phiên hoặc microVM khi cần cách ly mạnh hơn. Thiết lập để khối lượng công việc của tác nhân báo cáo các lần truy cập được yêu cầu, rồi điều chỉnh chính sách qua từng vòng; hãy coi báo cáo từ chối là dữ liệu chẩn đoán chứ không chỉ là lỗi. Về lâu dài, các mô hình cô lập nhất quán sẽ giúp việc thực thi tác nhân có khả năng dự đoán và kiểm toán tương tự như cách vùng chứa và sandbox đã làm với khối lượng công việc trên đám mây.