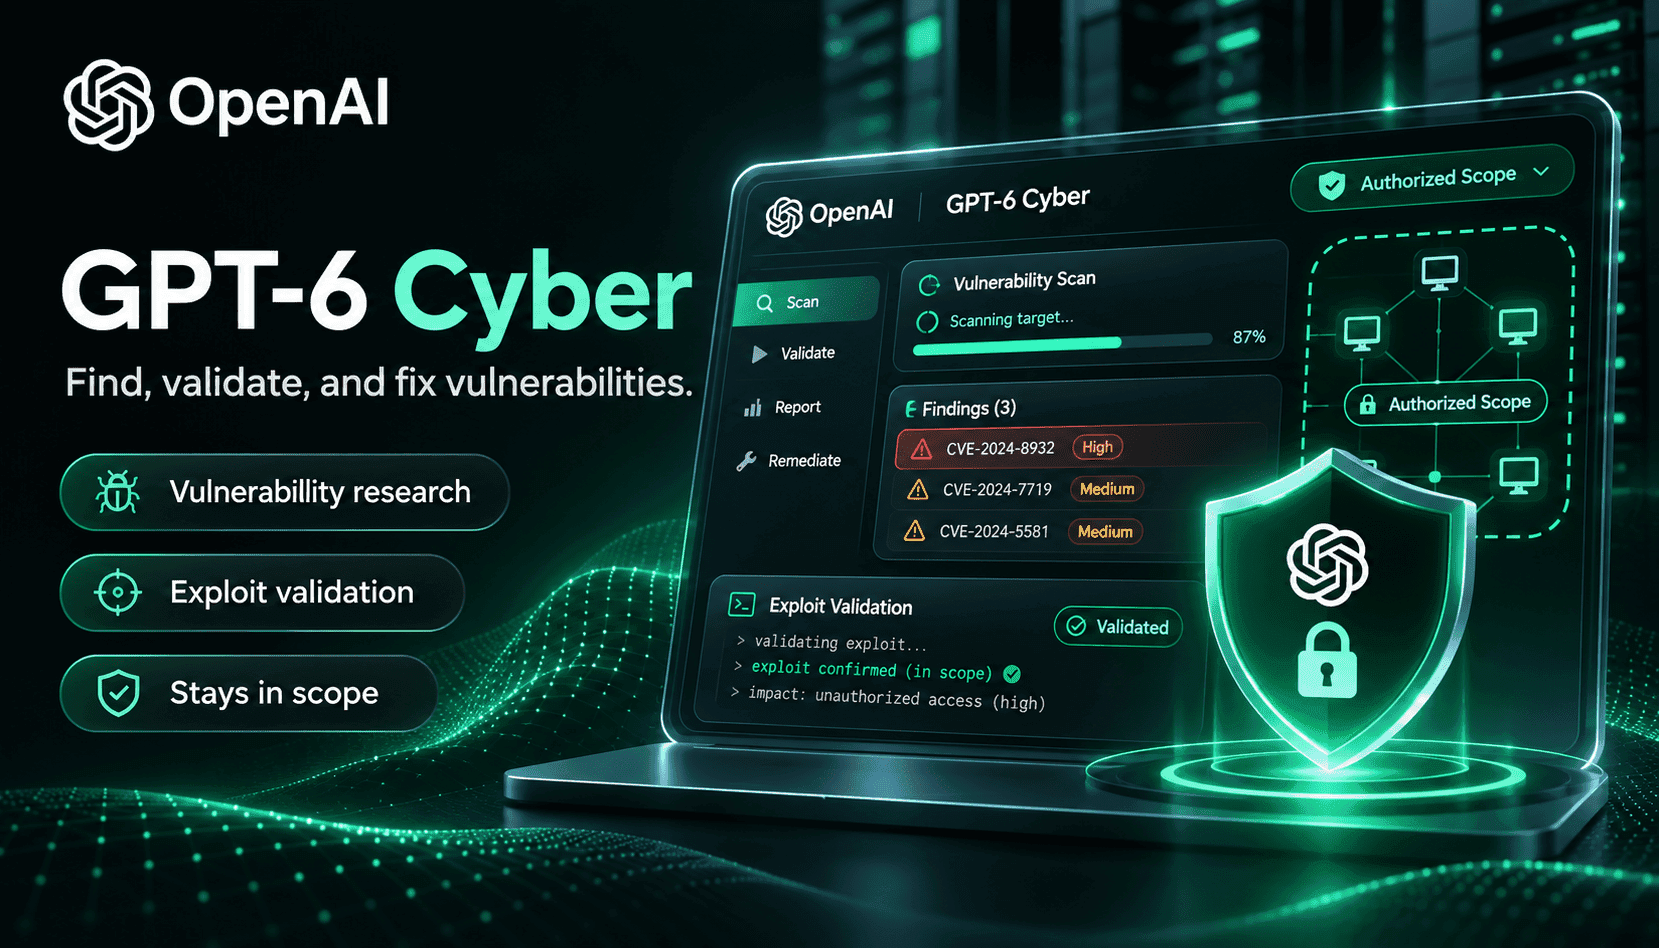
GPT‑6 Cyber của OpenAI đánh dấu sự chuyển hướng có chủ đích từ các trợ lý lập trình đa năng sang một tác nhân an ninh mạng chuyên biệt, có năng lực cao và được thiết kế để hỗ trợ hoạt động phòng thủ. Thay vì là một bản phát hành công cụ lập trình thông thường, GPT‑6 Cyber được huấn luyện và đánh giá bằng các tiêu chuẩn đo lường khả năng phát triển khai thác, phát hiện lỗ hổng và — quan trọng hơn cả — tuân thủ quy tắc tham gia do nhà nghiên cứu xác định. OpenAI cho biết mô hình đạt tiến bộ đáng kể so với GPT‑5.6 Cyber trên ExploitGym và các tiêu chuẩn mới về khai thác từ xa, đồng thời ghi nhận bước tiến vượt bậc trong việc tuân thủ phạm vi hoạt động. Với các đội ngũ thực hiện kiểm thử xâm nhập được cấp phép và nghiên cứu lỗ hổng, mô hình hứa hẹn mang lại kết quả chất lượng cao, có thể tái hiện; còn với những đơn vị bảo vệ hạ tầng trọng yếu, mô hình cung cấp các kênh truy cập có kiểm soát cùng những biện pháp bảo vệ bổ sung.
Trên thực tế, GPT‑6 Cyber được thiết kế để thực hiện ổn định ba nhiệm vụ có liên hệ với nhau: tìm các lỗ hổng tiềm ẩn trong mã nguồn và tệp nhị phân; tái hiện và xác minh khả năng khai thác trong môi trường kiểm thử có kiểm soát; đồng thời đề xuất các bản vá tiềm năng và bài kiểm thử xác minh. Kết quả do OpenAI công bố cho thấy trong các chiến dịch nghiên cứu nội bộ, mô hình đã tái hiện hàng nghìn vấn đề và phát triển hàng trăm bằng chứng khai thác khả thi. Sự kết hợp giữa phát hiện và xác minh có thể tái hiện này làm thay đổi cách các đội ngũ bảo mật vận hành: có thể phân loại phát hiện với bằng chứng thuyết phục hơn, tăng tốc độ xử lý và bàn giao cho bộ phận kỹ thuật kèm các bài kiểm thử cụ thể để xác thực bản sửa lỗi nhanh hơn.
Tuy nhiên, năng lực mạnh mẽ cũng kéo theo những đánh đổi về chính sách. OpenAI kết hợp GPT‑6 Cyber với khuôn khổ truy cập Daybreak: Daybreak Blue dành cho các chuyên gia phòng thủ đã được xác minh, với ít trường hợp từ chối hơn; còn Daybreak Red hỗ trợ các quy trình khai thác chuyên sâu hơn, đi kèm danh sách IP được phép nghiêm ngặt và hoạt động giám sát. OpenAI cũng bổ sung các bộ phát hiện hành vi lạm dụng chuyên biệt cho an ninh mạng, cơ chế xử lý riêng tư cho nhật ký nhạy cảm và khuyến nghị sử dụng môi trường sandbox. Với mọi tổ chức đang cân nhắc áp dụng GPT‑6 Cyber, yêu cầu về vận hành cũng quan trọng không kém năng lực kỹ thuật: cần thiết lập quản trị quyền truy cập, cô lập mạng, các bước đánh giá của con người và quy trình xử lý sự cố trước khi tiến hành thử nghiệm rủi ro cao.
Với lãnh đạo an ninh, GPT‑6 Cyber vừa là cơ hội vừa là một dự án cần đầu tư: mô hình có thể đẩy nhanh việc phát hiện lỗ hổng và tạo ra các bản vá tiềm năng chất lượng cao hơn, nhưng các đội ngũ sẽ cần thiết kế lại quy trình xoay quanh khả năng tái hiện, kiểm soát rủi ro và kỷ luật công bố thông tin. Bài viết này phân tích cách GPT‑6 Cyber hoạt động, tầm quan trọng của mô hình Daybreak Red, những thay đổi cần thiết trong vòng đời xử lý lỗ hổng và các biện pháp bảo vệ thiết yếu để sử dụng mô hình an toàn, có trách nhiệm và hiệu quả.