

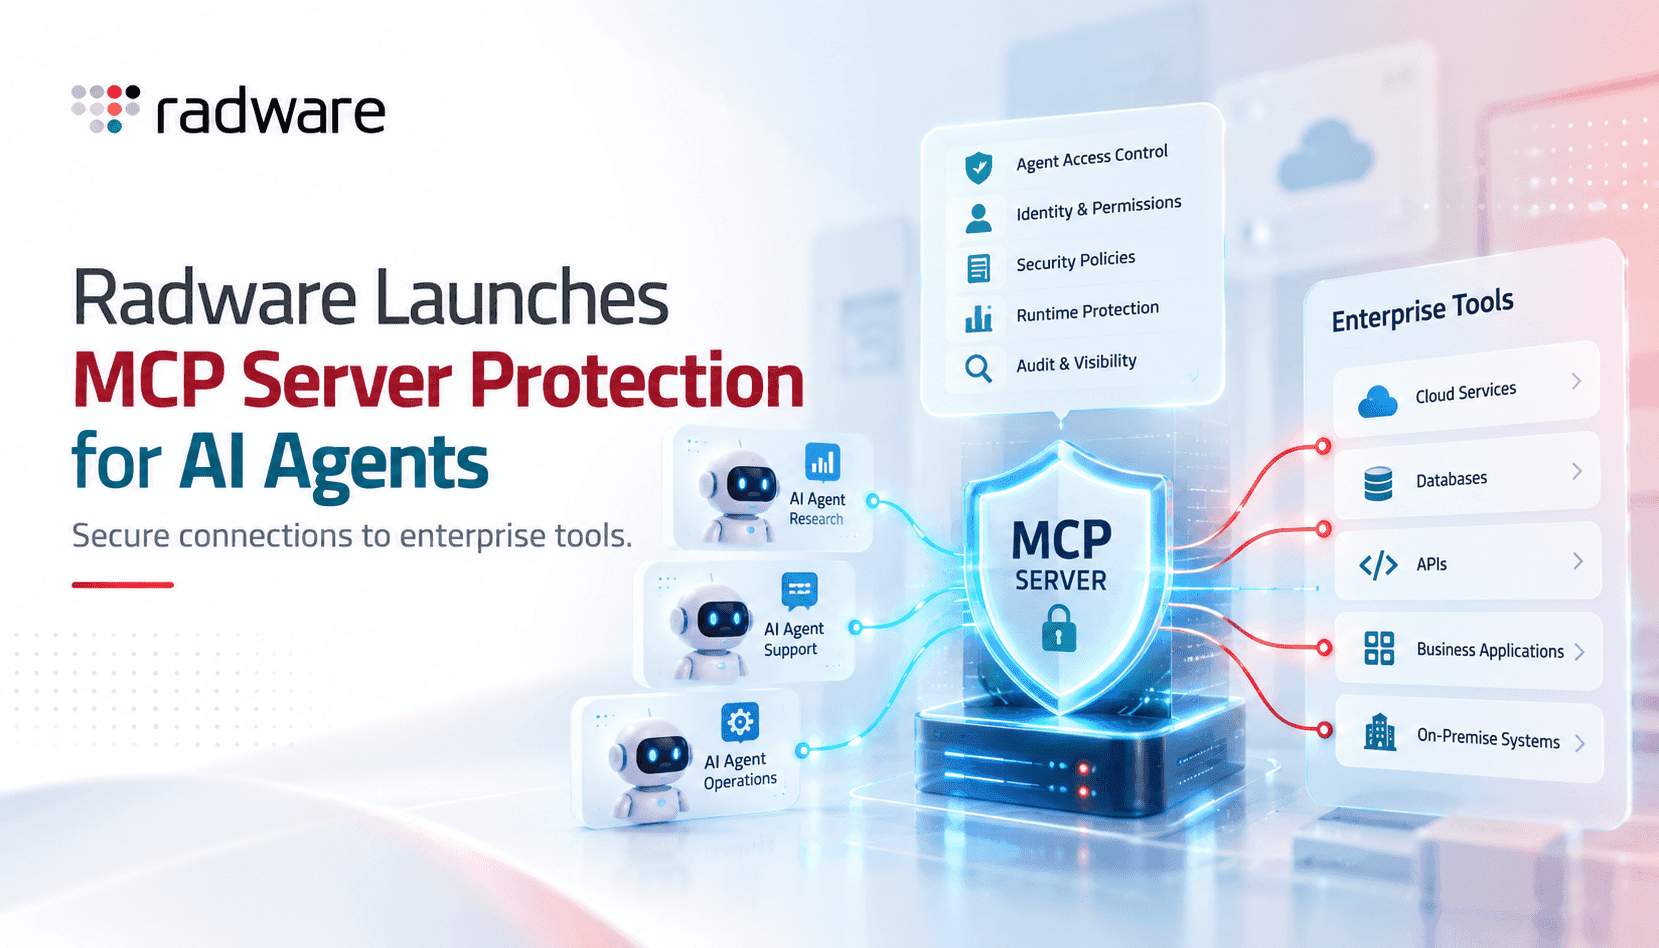
Các doanh nghiệp đang nhanh chóng kết nối tác nhân AI với hệ thống ứng dụng và dữ liệu thông qua Model Context Protocol, qua đó cung cấp các công cụ, trình kết nối và quy trình làm việc. Lớp kết nối này giờ đây là một điểm kiểm soát chiến lược: nó quyết định tác nhân có thể khám phá, gọi và trả về những gì. Giải pháp bảo vệ máy chủ MCP của Radware ghi nhận sự chuyển dịch này khi xem máy chủ MCP là một bề mặt bảo mật trọng yếu. Với đội ngũ bảo mật và nền tảng, điều đó định hình lại vấn đề: thay vì chỉ bảo vệ máy chủ web và API, cần bảo vệ giao thức cùng logic điều phối cho phép tác nhân tự chủ thao tác trên các hệ thống nghiệp vụ.
Rủi ro xoay quanh MCP có những đặc điểm riêng. Đầu độc công cụ—khi kẻ tấn công chèn các định nghĩa công cụ độc hại hoặc bị chỉnh sửa—có thể khiến tác nhân thực hiện hành động gây hại. Hành động trái phép xảy ra khi các chuỗi truy cập hợp lệ của tác nhân bị lợi dụng để thực hiện những việc vượt quá phạm vi dự kiến. Bản thân máy chủ MCP độc hại hoặc bị xâm nhập cũng có thể chuyển yêu cầu của tác nhân đến các hệ thống phụ trợ do kẻ tấn công kiểm soát. Các sản phẩm WAF và chống DDoS truyền thống không có đủ ngữ cảnh để phát hiện những mối đe dọa dựa trên giao thức và hành vi này. Vì vậy, khả năng quan sát nhận biết MCP, phát hiện hành vi và kiểm soát quản trị đang nhanh chóng trở thành những tính năng thiết yếu trong hệ thống bảo mật doanh nghiệp.
Giải pháp của Radware kết hợp ba năng lực thiết yếu cho hoạt động thực tế: khám phá và lập bản đồ máy chủ MCP cùng các công cụ được cung cấp, bảo vệ nhận biết giao thức để chặn hành vi lạm dụng, và các biện pháp quản trị để thực thi chính sách. Bằng cách ghi lại danh tính tác nhân, chuỗi gọi công cụ và mức tiêu thụ tài nguyên, giải pháp giúp đội ngũ phòng thủ chuyển từ giám sát tùy tiện sang phát hiện bất thường dựa trên xu hướng. Với đội ngũ phụ trách nền tảng, lợi ích vừa mang tính phòng thủ vừa thiết thực cho vận hành: xác định công cụ nào có thể truy cập, tác nhân nào hoạt động nhiều nhất và những lỗ hổng chính sách nào có thể dẫn đến leo thang quyền hạn hoặc rò rỉ dữ liệu.
Những đánh đổi khi triển khai là có thật. Bổ sung bảo mật MCP làm tăng độ trễ, tạo thêm luồng dữ liệu đo từ xa và phát sinh chi phí cấu hình trên các môi trường đám mây, Kubernetes và phần cứng tại chỗ. Các nhóm cần cân bằng giữa việc chặn hành vi quá mức của tác nhân và duy trì tự động hóa hợp lệ. Muốn triển khai hiệu quả, cần thực hiện theo từng giai đoạn: trước hết kiểm kê và thiết lập khả năng quan sát, tiếp đến xây dựng phân tích hành vi chuẩn, rồi mới bật chặn chủ động. Tích hợp với hệ thống định danh, quản lý bí mật và CI/CD cho định nghĩa công cụ sẽ giảm cảnh báo sai, đồng thời bảo đảm chính sách MCP phù hợp với quy trình làm việc của nhà phát triển.