


1Password
NexusAi 摘要: 1Password Unified Access 將人員、AI 代理程式與機器所使用的機密資料、憑證和權杖治理集中管理,降低常駐權限,並在企業環境中落實即時存取。
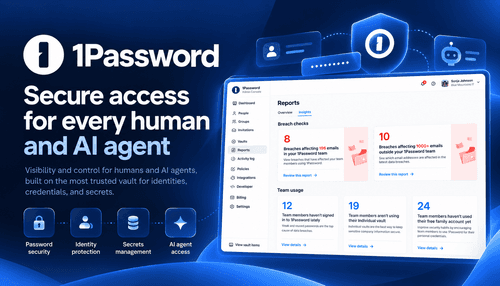
NexusAi 概覽
實際使用時,團隊可透過 1Password 探索 SaaS 和基礎架構中的憑證,將敏感項目分類並存入受管理的資料保險庫,再依政策核發憑證,讓服務與代理程式只在需要時取得所需的機密資料。
核心功能
本產品適合需要兼顧開發速度與治理要求的安全工程師、平台團隊及 AI 開發者。它透過核發具時效性且符合最低權限原則的憑證,並保留完整稽核能力以支援合規與事件應變,協助處理常見風險,例如常駐憑證、未受管理的 SaaS 權杖,以及代理程式存取權限不斷擴大的問題。
- 自動探索並盤點組織內各處的 SaaS 權杖與憑證。
- 只有在驗證代理程式或工作負載的身分與安全狀態後,才於執行階段提供憑證。
- 透過細緻且可稽核的權限提升政策,落實即時特權存取。
- 透過 API 與身分識別提供者、CI/CD 系統及開發者工作流程整合。
- 降低常駐權限,並集中管理人員與機器存取事件的稽核軌跡。
工程師選擇 1Password Unified Access 的原因
實際工作流程
部署 Unified Access 可從探索和存入資料保險庫開始:連結身分識別提供者與 SaaS 來源、執行權杖探索,並將憑證匯入受管理的資料保險庫。接著,團隊可設定存取政策,將 Credential Broker 整合至代理程式執行環境或 CI/CD 管線,並啟用裝置安全狀態檢查。完整的開發者文件與 SDK 有助於自動化;導入流程通常會先從探索開始,再進行政策試行,最後擴大至更多團隊與工作負載。
NexusAi: 1Password 在需要時核發恰到好處的憑證,並保留可搜尋的稽核軌跡,同時不暴露原始機密資料,以此降低風險。
開始使用
作為統一控制平面,1Password 著重於可探索性、最低權限核發與可稽核性。其差異化優勢包括支援代理程式的憑證代理、整合式 SaaS 權杖治理,以及以資料保險庫為先的管理模式;此模式將探索與執行階段核發分開,以縮小影響範圍。
開啟該工具並檢視其核心產品體驗。
建立帳戶或進入你已有的工作空間。
使用你自己的任務判斷速度、品質與適配度。
在最終決定前查看類似 AI 工具。
1Password
1Password 是一家專注於無密碼存取、機密資料管理及企業統一憑證治理的資安公司。團隊致力於在雲端原生環境中,為人員與程式代理程式打造易於使用的安全防護。
1Password Unified Access 是企業級平台,可探索、保護並稽核人員、機器與 AI 代理程式的憑證。平台結合以資料保險庫為基礎的機密資料儲存庫、執行階段驗證(Credential Broker)、即時特權存取、SaaS 權杖探索與支出控管,以及裝置安全狀態檢查。產品可整合身分識別提供者、CI/CD 管線、雲端工作負載與代理程式執行環境,確保使用時只提供最低限度且具時效性的憑證。對技術團隊而言,平台提供 API 與連接器以自動化導入流程,並提供合規稽核軌跡與細緻的存取政策,將機密資料的探索、核發與稽核分開處理,避免未經驗證的代理程式接觸原始憑證。
造訪 1Password
留言 (0)
尚無留言