GPT-6 Cyber
NexusAi 摘要: GPT-6 Cyber 是專為資安打造的模型,能找出並驗證可利用的軟體漏洞,協助修補問題,同時嚴格遵守範圍限制與部署防護措施,服務經授權的防禦人員與資安團隊。
NexusAi 概覽
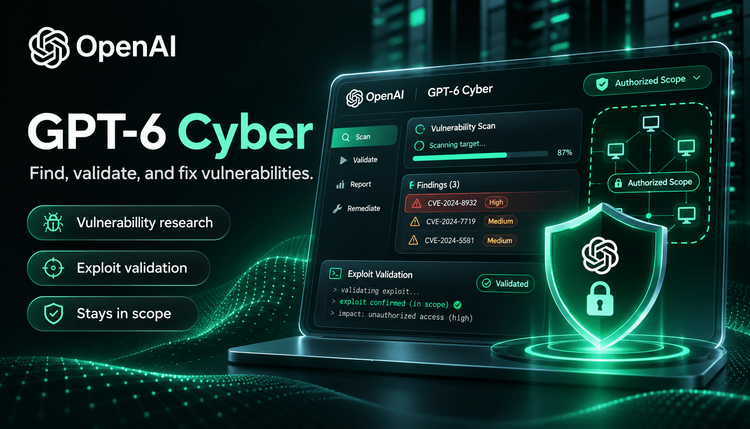
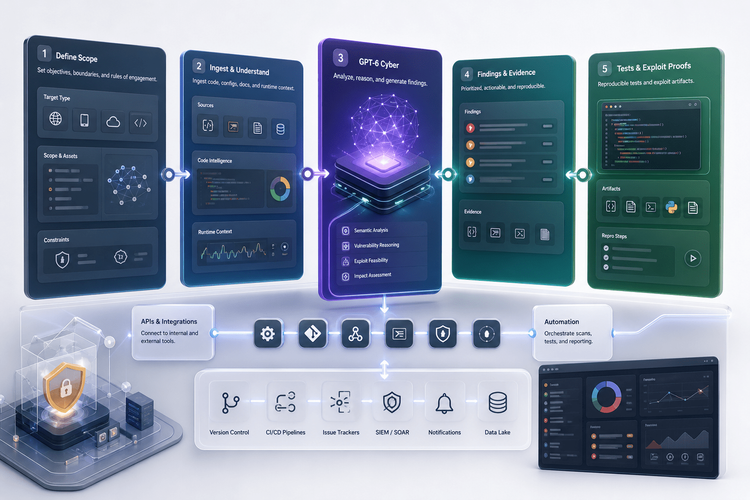
實際使用時,資安團隊會提供受控的任務範圍與測試架構;GPT-6 Cyber 會分析程式碼與執行時行為,提出可採取行動的發現,並在人為監督下產生可重現的測試或漏洞利用證明。輸出內容旨在協助團隊快速驗證,並整合至現有的調查流程。
功能與技術方法
適用對象包括漏洞研究人員、企業資安團隊、在授權範圍內工作的紅隊與紫隊,以及負責大型程式碼庫與關鍵基礎設施的平台營運人員。特別適合需要產生可重現概念驗證、提出候選修補方案,並依嚴重程度排序調查結果的工作流程。
- 運用程式推理,在大型且攸關資安的程式碼庫中找出可利用的漏洞。
- 產生可重現的概念驗證與測試,驗證漏洞造成的影響。
- 提出候選修補方案,並為工程師提供具體的修復建議。
- 在沙箱與測試架構中運作,避免對未經授權的線上系統發動攻擊。
- 整合監控、允許清單與私密安全處理機制,確保使用過程受到監督。
實務趨勢
專家推薦
經核准的機構與通過驗證的防禦人員,可透過 Daybreak Red 計畫開始使用;Daybreak Blue 與主線模型則適用於敏感程度較低的調查工作。一般導入流程包括設定隔離測試架構、API 網路允許清單,以及私密安全處理機制。文件涵蓋安全使用模式、沙箱設定指南與建議的行動審查流程。若要逐步導入,團隊可先在實驗室環境中執行評估任務,再開放較長時間的漏洞利用開發工作階段。
NexusAi: 為防禦研究帶來重大突破——在嚴格防護下加快調查、產生可重現的 PoC,並提供實用修補方案。
開始使用與部署
GPT-6 Cyber 專為高度可信的漏洞研究打造,適用於重視強化對齊與可供鑑識追溯的重現結果的場景。它的主要優勢在於:於受控基準測試中展現出色的漏洞利用表現、具備經過設計的範圍推理能力,以及提供一套營運控管機制,讓防禦人員能擴大研究規模並降低濫用風險。
開啟該工具並檢視其核心產品體驗。
建立帳戶或進入你已有的工作空間。
使用你自己的任務判斷速度、品質與適配度。
在最終決定前查看類似 AI 工具。
GPT-6 Cyber
OpenAI 是一家以研究為導向的 AI 公司,專注打造前沿模型,並透過多層安全控管機制部署模型。團隊結合模型工程與營運防護,服務防禦人員及大型資安計畫。
GPT-6 Cyber 是一款專業前沿模型,旨在加速漏洞發掘、漏洞利用驗證,以及在授權研究工作流程中開發修補程式。模型經過受控漏洞利用基準測試的訓練與評估,著重遵守研究人員界定的範圍,並避免提供高風險協助。它結合進階程式分析、用於界定攻擊面的思維鏈推理,以及精心設計的部署提示,以減少超出範圍的行為。在實務上,團隊可使用 GPT-6 Cyber 篩選調查結果、產生可重現的概念驗證(PoC),並提出候選修補方案;整合式監控與沙箱則有助防範濫用。經核准的防禦人員可透過 Daybreak Red 取得使用權限,並搭配監控、憑證保護及私密安全處理,在模型能力與營運防護之間取得平衡。
造訪 GPT-6 Cyber
留言 (0)
尚無留言