

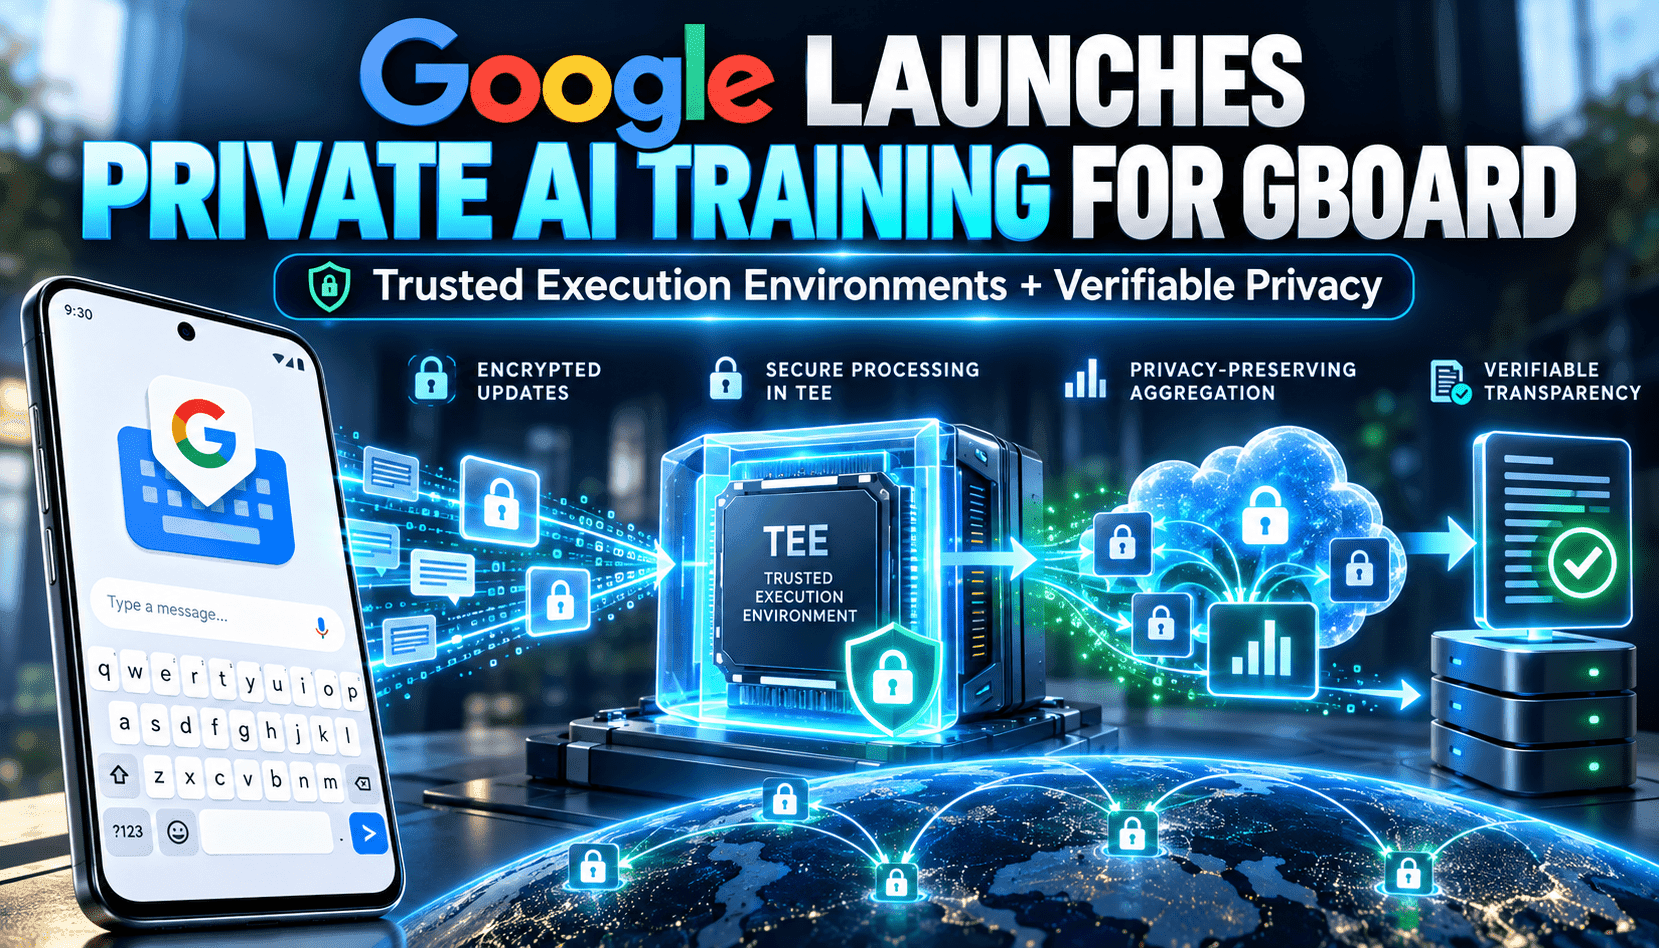
Google 的公告代表聯邦學習實務出現顯著轉變:新系統不再主要仰賴用戶端運算及對伺服器營運者的信任,而是上傳經加密的裝置範例,並將伺服器端處理限制在經證明身分的可信任執行環境(TEE)中。裝置會將預先授權的存取政策發布至公開透明度日誌;金鑰管理系統(KMS)則只會將解密金鑰交給其經證明的工作負載符合這些政策的 TEE。這幾項措施——加密上傳、可驗證的執行環境,以及政策綁定——共同建立一條可稽核的路徑,讓外部驗證者得以追查並確認系統是否如承諾般運作。
在實務運作上,這套系統仍以相同的產品成果為目標——加快模型迭代、擴大訓練群體,並提升 Gboard 的準確度——同時提供更有力的隱私佐證。將大量運算移至伺服器端 TEE,可降低對裝置是否可用及其本機 CPU 的依賴,讓訓練排程更協調、差分隱私(DP)參數調整更精準,並能在多個工作者 TEE 間平行執行。實際上,這大幅縮短了 Gboard 下一詞預測模型的訓練時間;透過最佳化訓練群體選取與集中式協調,也能採用較小的噪聲倍率,同時維持可稽核性。
對稽核人員與隱私團隊而言,關鍵在於這套架構將多種技術控制整合起來,分別處理信任問題的不同面向:可重現建置與開放原始碼讓第三方能重建二進位檔;Rekor 類型的透明度日誌公開列出獲授權的工作負載;證明機制與 KMS 政策檢查則將金鑰綁定至特定、已證明身分的程式碼;差分隱私則確保對外發布的彙總模型權重不會洩漏個人資料。評估部署是否確實免除對營運者的信任需求,必須理解這些元件如何互相配合,而不能只各自檢視。