

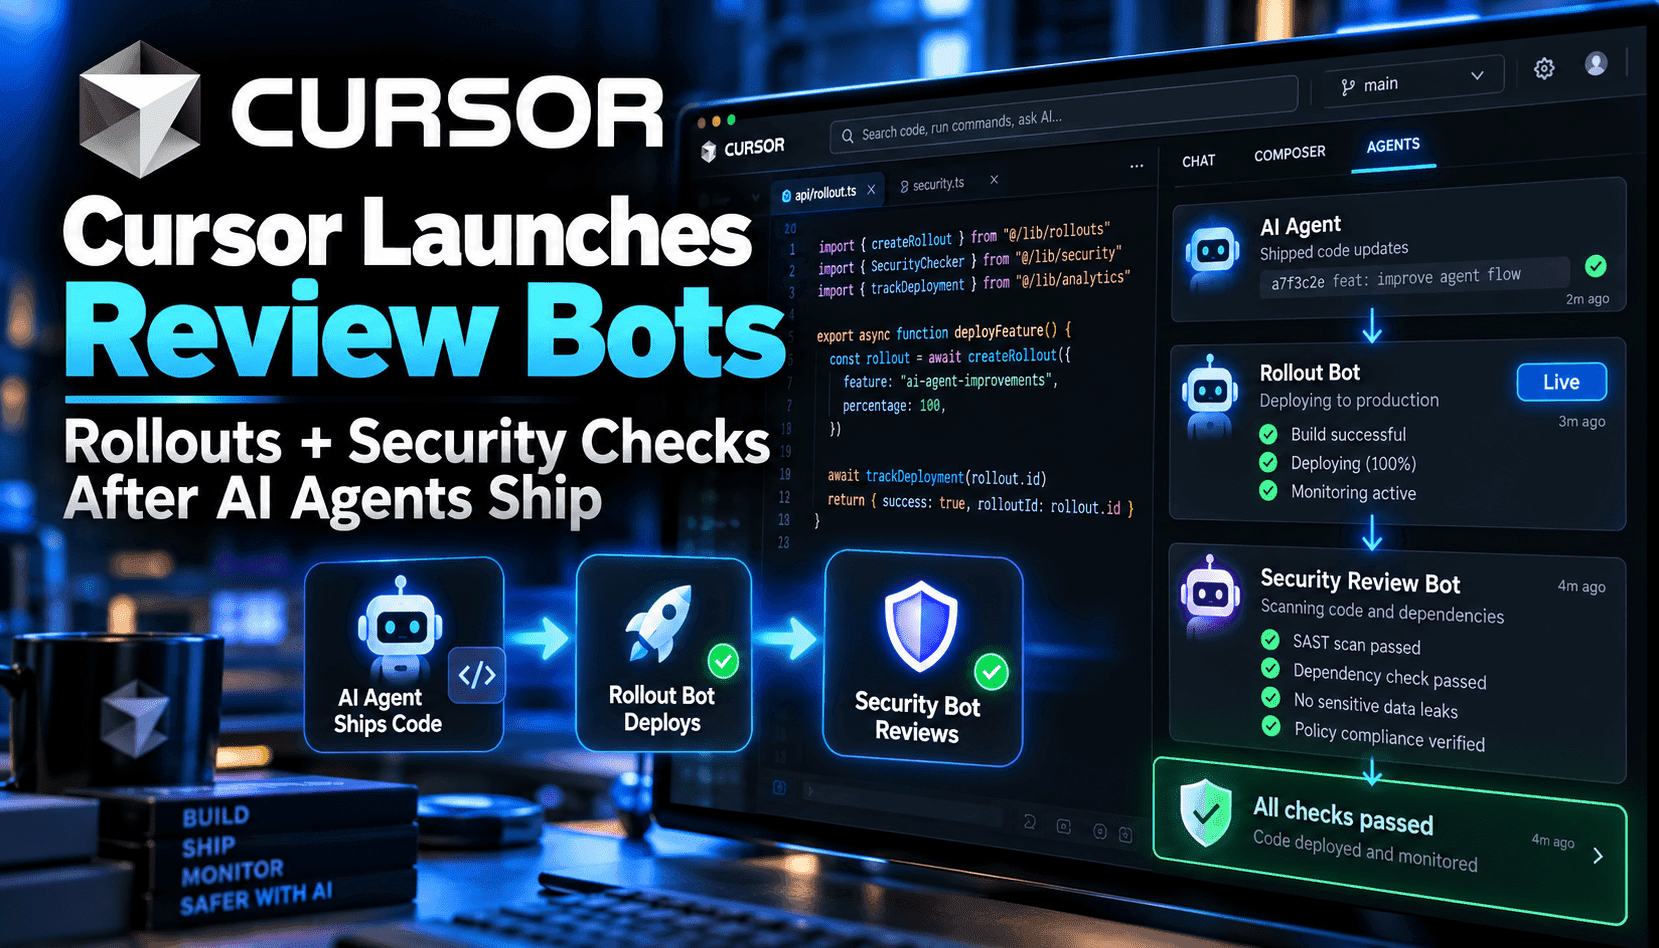
编码代理的重心正在从 IDE 转向生产环境。Cursor 的 Rollouts 机器人附加到每个拉取请求,将差异转换为监控计划,并针对真实遥测数据评估部署——分别针对预发布和生产环境。团队不再仅仅收到 CI 的单一绿色勾选,而是获得变更是否达到预期效果及是否引入回归的判定。该判定会回传到 PR 讨论线程,作者和审查者都在此协作,形成从代码到影响的闭环。
安全审查则通过发布一条聚焦于可利用漏洞的综合评论来补充这一点,而非关注代码风格。它跟踪常见的注入面(SQL、命令、模板)、认证和授权绕过、源码中的密钥、服务器端请求伪造(SSRF)和不安全重定向、不安全反序列化,以及带有已知 CVE 的依赖升级。发现内容包括严重性、攻击路径(说明输入如何流向漏洞点)和建议修复。团队可以添加项目特定规则——如强制客户端包装器或处理器中禁止查询的表——机器人会在每个 PR 上一致执行这些规则,同时跳过草稿状态的 PR。
在运维层面,Rollouts 集成了源代码管理、部署事件的交付系统和可观测性提供商。它在提交部署时触发,基于日志、指标和追踪执行监控计划,并能通过通知作者、提议回滚 PR 或将问题交给云端代理修复来升级回归问题。关键是它不会自动合并或自动回滚——团队始终掌控主动权。环境隔离意味着变更可以在预发布环境验证通过的同时,在生产环境仍被标记为异常,这对渐进式交付和功能开关是重要的安全护栏。
对于购买者来说,价值显而易见:将模糊的部署后火线救火转化为明确的计划、判定和修复——且无需增加额外仪表盘。但效果依赖于遥测和策略的质量。如果缺乏黄金信号、结构化日志或合适的追踪,机器人的判定将噪声多且不确定。同样,安全审查的精准度在团队规则成文且密钥管理规范时更高。应将其视为成熟 DevSecOps 实践的加速器,而非替代品。