

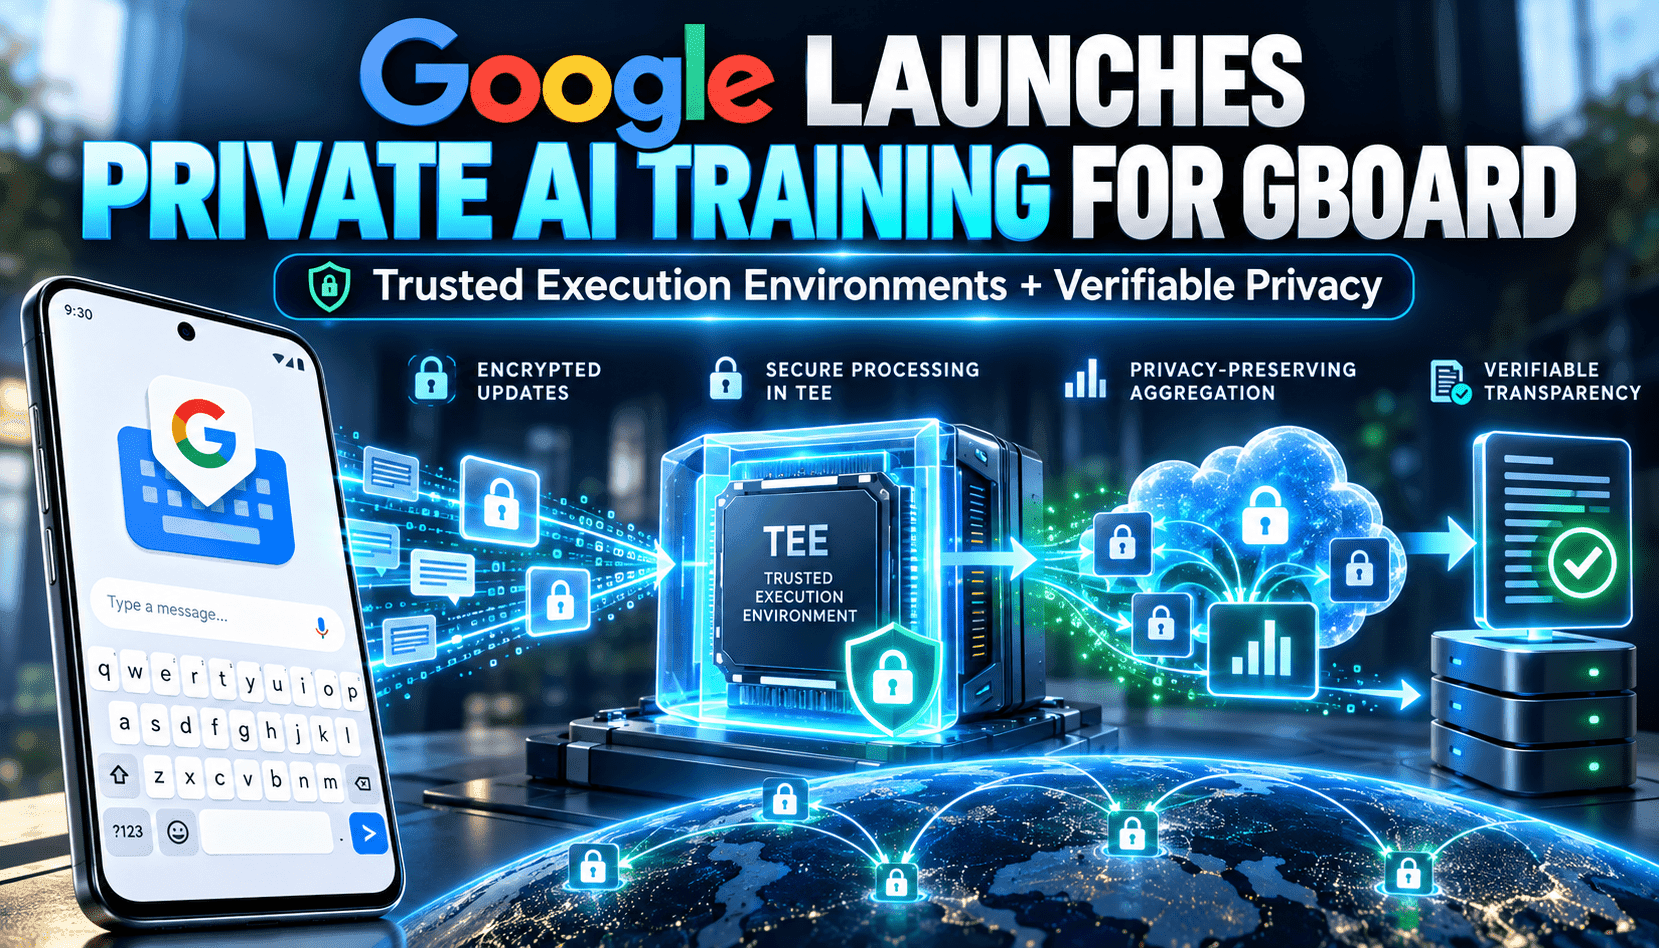
Google 的这项公告标志着联邦学习实践的一次显著转变:新系统不再主要依赖客户端计算和对服务器运营方的信任,而是上传经过加密的设备样本,并将服务端处理限制在经过证明的可信执行环境(TEE)中。设备会将预先授权的访问策略发布到公开透明日志;密钥管理系统(KMS)则只向经过证明、且其工作负载符合这些策略的 TEE 释放解密密钥。加密上传、可证明的执行和策略绑定相结合,形成了一条可审计的链路,外部验证者可以据此确认系统是否按承诺运行。
在实际运行中,该系统仍以相同的产品目标为导向——加快模型迭代、扩大参与群体并提升 Gboard 的准确率,同时提供更有力的隐私保障依据。将繁重计算迁移到服务端 TEE,可降低对设备可用性波动和本地 CPU 的依赖,从而支持统一安排训练任务、更精细地调整差分隐私(DP)参数,并在多个工作节点 TEE 上并行执行。实际应用中,这显著缩短了 Gboard 下一词预测模型的训练时间;通过优化参与群体的选择和采用可审计的集中式编排,也能够使用更小的噪声乘数。
对审计人员和隐私团队而言,关键在于,这套架构将多种技术控制措施组合起来,分别应对信任问题的不同方面:可复现构建和开源代码让第三方能够重新构建二进制文件;类似 Rekor 的透明日志公开获准运行的工作负载;证明机制和 KMS 策略检查将密钥绑定到经过证明的特定代码;差分隐私则确保发布的聚合模型权重不会泄露个人数据。评估部署是否真正免除了对运营方的信任,必须理解这些组件如何相互作用,而不能孤立地看待每一项。