

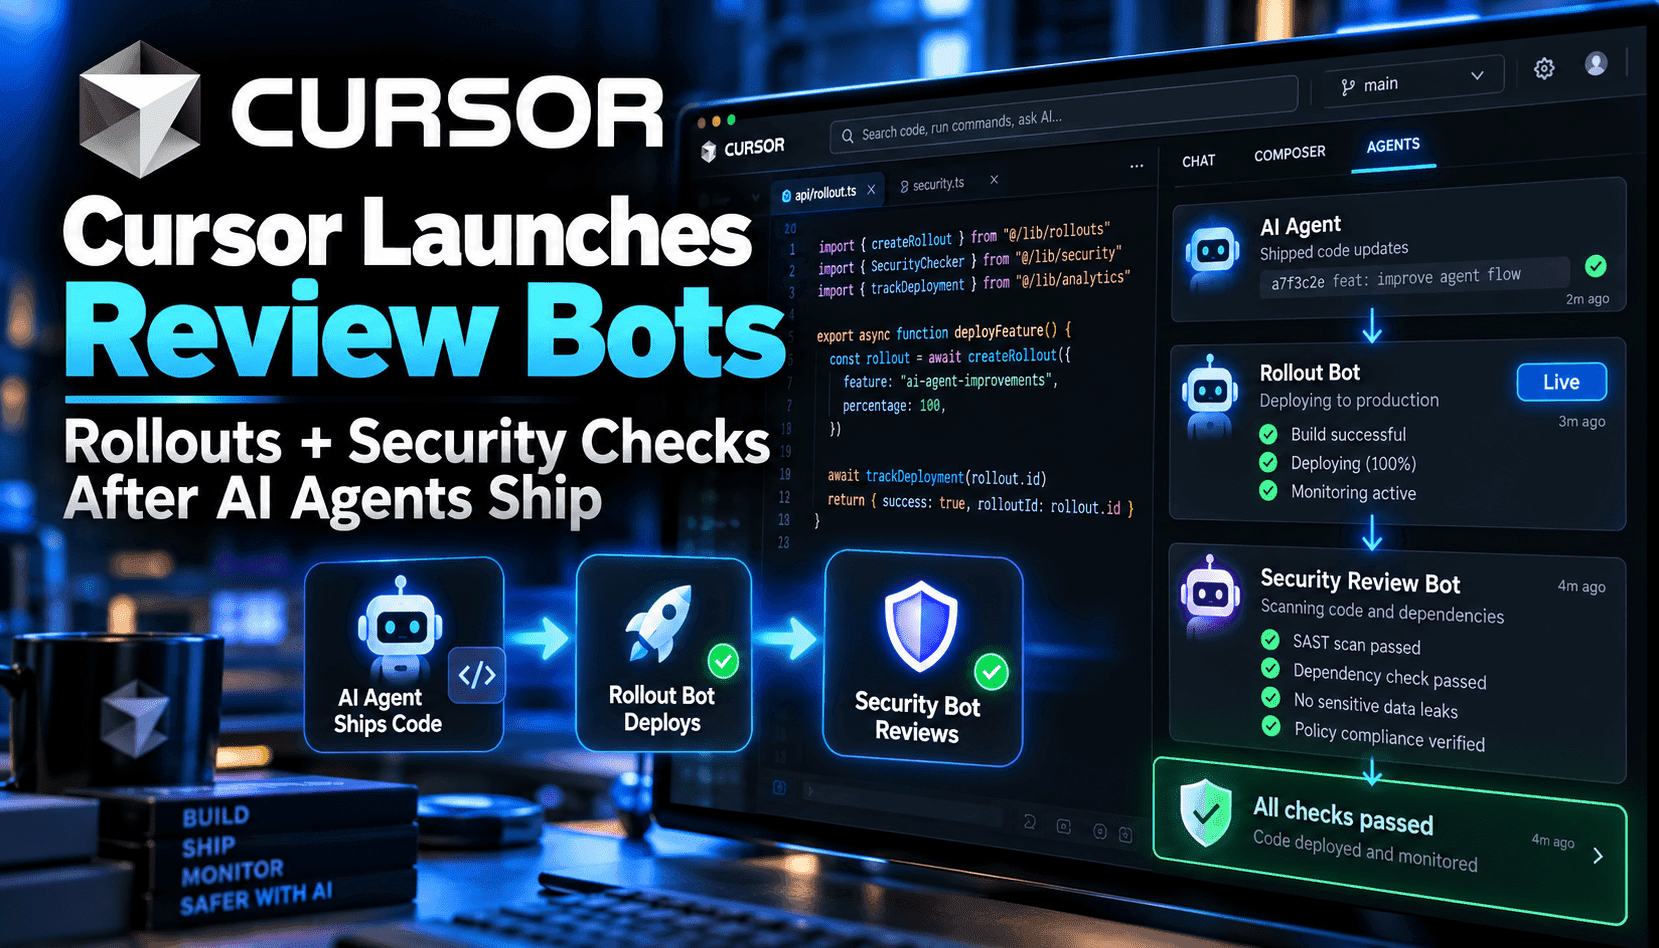
Le centre de gravité des agents de codage se déplace des IDE vers la production. Le bot Rollouts de Cursor se connecte à chaque pull request, convertit la différence en un plan de surveillance, et évalue les déploiements à partir de la télémétrie réelle — séparément pour la mise en scène et la production. Au lieu d’un simple indicateur vert de CI, les équipes obtiennent un verdict sur l’atteinte de l’effet escompté et la présence éventuelle de régressions. Ce verdict est publié dans le fil de la PR, où auteurs et réviseurs collaborent déjà, créant une boucle fermée du code à l’impact.
Security Review complète cela en publiant un commentaire consolidé axé sur les bugs exploitables, non sur le style. Il surveille les surfaces d’injection courantes (SQL, commandes, templates), les contournements d’authentification et d’autorisation, les secrets dans le code source, SSRF et redirections non sécurisées, la désérialisation non sécurisée, ainsi que les mises à jour de dépendances avec CVE connues. Les résultats incluent la gravité, un chemin d’attaque expliquant comment l’entrée atteint une cible, et une correction proposée. Les équipes peuvent ajouter des règles spécifiques au projet — comme des wrappers clients obligatoires ou des tables jamais interrogées dans les handlers — et le bot les applique systématiquement à chaque PR tout en ignorant les brouillons.
Opérationnellement, Rollouts s’intègre au contrôle de source, à votre système de livraison pour les événements de déploiement, et aux fournisseurs d’observabilité. Il s’active lors des déploiements d’un commit, exécute son plan sur les logs, métriques et traces, et peut escalader les régressions en notifiant les auteurs, en proposant une PR de revert, ou en confiant le problème à un agent cloud pour correction. Crucialement, il ne fait ni fusion automatique ni rollback automatique — les équipes gardent le contrôle. L’isolation des environnements permet à un changement d’être validé en staging tout en étant signalé en production, un garde-fou important pour la livraison progressive et les feature flags.
Pour les acheteurs, la valeur est claire : transformer la gestion floue post-déploiement en plans explicites, verdicts et corrections — sans ajouter un tableau de bord supplémentaire. Mais l’efficacité dépend de la qualité de votre télémétrie et de vos politiques. Si vous manquez de signaux clés, de logs structurés ou de traces adéquates, les verdicts du bot seront bruyants ou non concluants. De même, la précision de Security Review s’améliore lorsque vous codifiez les règles d’équipe et maintenez une bonne gestion des secrets. Considérez cela comme un accélérateur pour des pratiques DevSecOps matures, pas comme un substitut.