

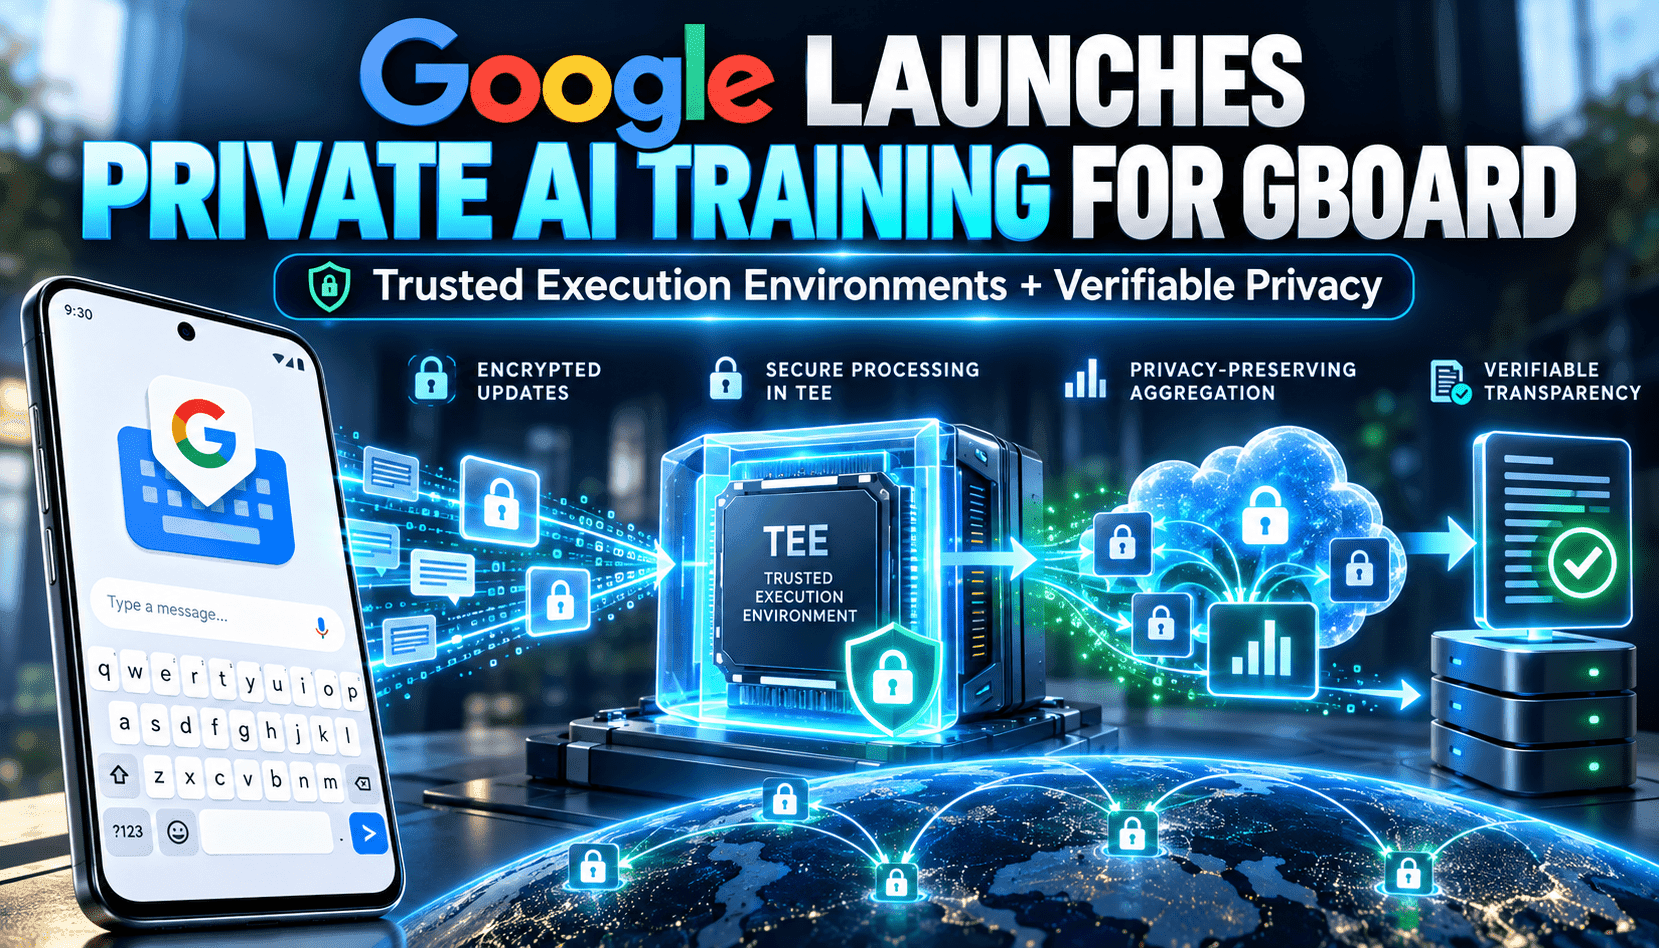
L’annonce de Google marque une évolution notable dans les pratiques d’apprentissage fédéré : au lieu de s’appuyer principalement sur les calculs effectués sur les appareils et sur la confiance accordée aux opérateurs de serveurs, le nouveau système téléverse des exemples chiffrés depuis les appareils et limite leur traitement côté serveur à des environnements d’exécution de confiance (TEE) attestés. Les appareils publient dans un journal public de transparence les politiques d’accès qu’ils ont préalablement autorisées. Le système de gestion des clés (KMS) ne remet ensuite les clés de déchiffrement qu’aux TEE dont les charges de travail attestées respectent ces politiques. Cette combinaison — téléversements chiffrés, exécution attestable et politiques contraignantes — crée une piste vérifiable que des contrôleurs externes peuvent suivre pour confirmer que le système a tenu ses engagements.
Sur le plan opérationnel, le système vise toujours les mêmes résultats pour le produit — des itérations de modèles plus rapides, des cohortes plus importantes et une meilleure précision dans Gboard — tout en apportant des preuves de confidentialité plus solides. Le transfert des calculs lourds vers des TEE côté serveur réduit la dépendance à la disponibilité variable des appareils et à leurs processeurs, ce qui permet de coordonner les calendriers d’entraînement, d’affiner les paramètres de confidentialité différentielle (DP) et de répartir les tâches entre plusieurs TEE de calcul. Concrètement, cette approche a considérablement réduit le temps d’entraînement des modèles de prédiction du mot suivant de Gboard, tout en permettant de diminuer les multiplicateurs de bruit grâce à une sélection optimisée des cohortes et à une orchestration centralisée qui reste vérifiable.
Pour les auditeurs et les équipes chargées de la confidentialité, l’architecture assemble des contrôles techniques qui répondent à différents aspects du problème de confiance : les versions reproductibles et le code open source permettent à des tiers de recréer les binaires ; des journaux de transparence de type Rekor rendent publique la liste des charges de travail autorisées ; l’attestation et les contrôles de politiques du KMS lient les clés à du code attesté précis ; enfin, la confidentialité différentielle garantit que les poids agrégés des modèles publiés ne révèlent pas de données individuelles. Pour déterminer si un déploiement élimine réellement la nécessité de faire confiance à l’opérateur, il faut comprendre comment ces éléments interagissent, plutôt que de les examiner séparément.