

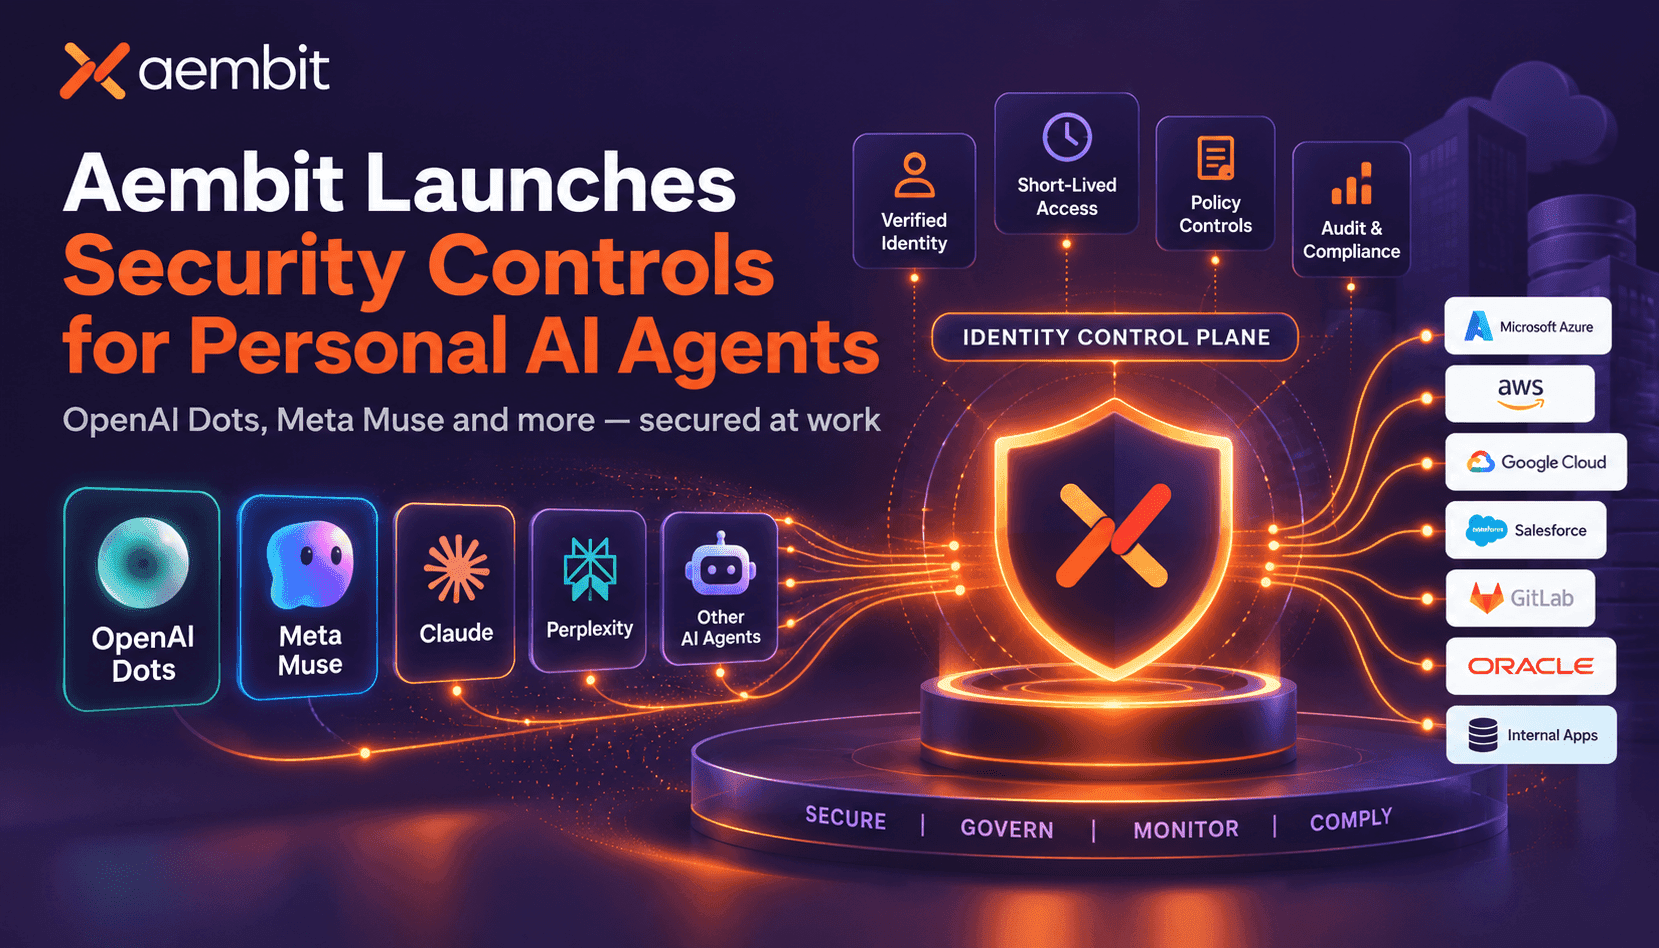
OpenAI DotsやMeta Muse、各ベンダー独自のエージェントなど、個人向けAIアシスタントはすでに日々の業務に入り始めています。根本的なセキュリティ上の課題は明快です。エージェントが従業員の長期間有効な認証情報を引き継ぐと、セキュリティチームが付与していない、広範かつ永続的なアクセス権を持つことになります。そのアクセスを完全に把握するのは難しく、従業員への影響を避けながら取り消すことも容易ではありません。Aembitは、エージェントごとに独自のアイデンティティを付与し、アクセス時にポリシーを適用し、タスクの完了に合わせて失効する有効期間の短い認証情報を発行することで、この課題に対応します。
エージェントに独立したアイデンティティを付与すると、企業における認可、監査、インシデント封じ込めの方法が変わります。漏えいしたトークンを探したり従業員のアカウントをリセットしたりする代わりに、チームは特定のエージェントのアイデンティティだけを無効化し、従業員の業務を継続できます。エージェントはメール、コードリポジトリ、SaaSアプリケーション、社内サービスなど、複数のシステムで同時に動作するため、この分離は非常に重要です。コンプライアンスやフォレンジック調査に備え、そうした操作を監査ログで可視化し、実行主体を特定できる必要があります。
Aembitはこの機能を既存のアイデンティティ制御プレーンに組み込んでいるため、顧客が別の製品群を追加する必要はありません。プラットフォームは、エージェントの正体、誰の代理で操作しているか、要求されたリソースを検証したうえで、適用ポイントが利用する有効期間の短い、権限を限定した認証情報を発行します。適用ポイントにはAembitのゲートウェイだけでなく、顧客がすでに運用している既存のゲートウェイも利用できます。既存投資を活かしながら、企業全体でアイデンティティとポリシーを標準化できます。
運用担当者にとってのメリットは明快です。最小権限を標準で徹底し、常時有効な認証情報を減らし、問題のあるエージェントを従業員のアクセスに影響を与えず即座に隔離できます。この運用モデルにより、被害範囲を抑え、監査を簡素化できます。エージェントを制御不能なセキュリティリスクとして扱うのではなく、生産性を高めるツールとして活用できるようになります。