

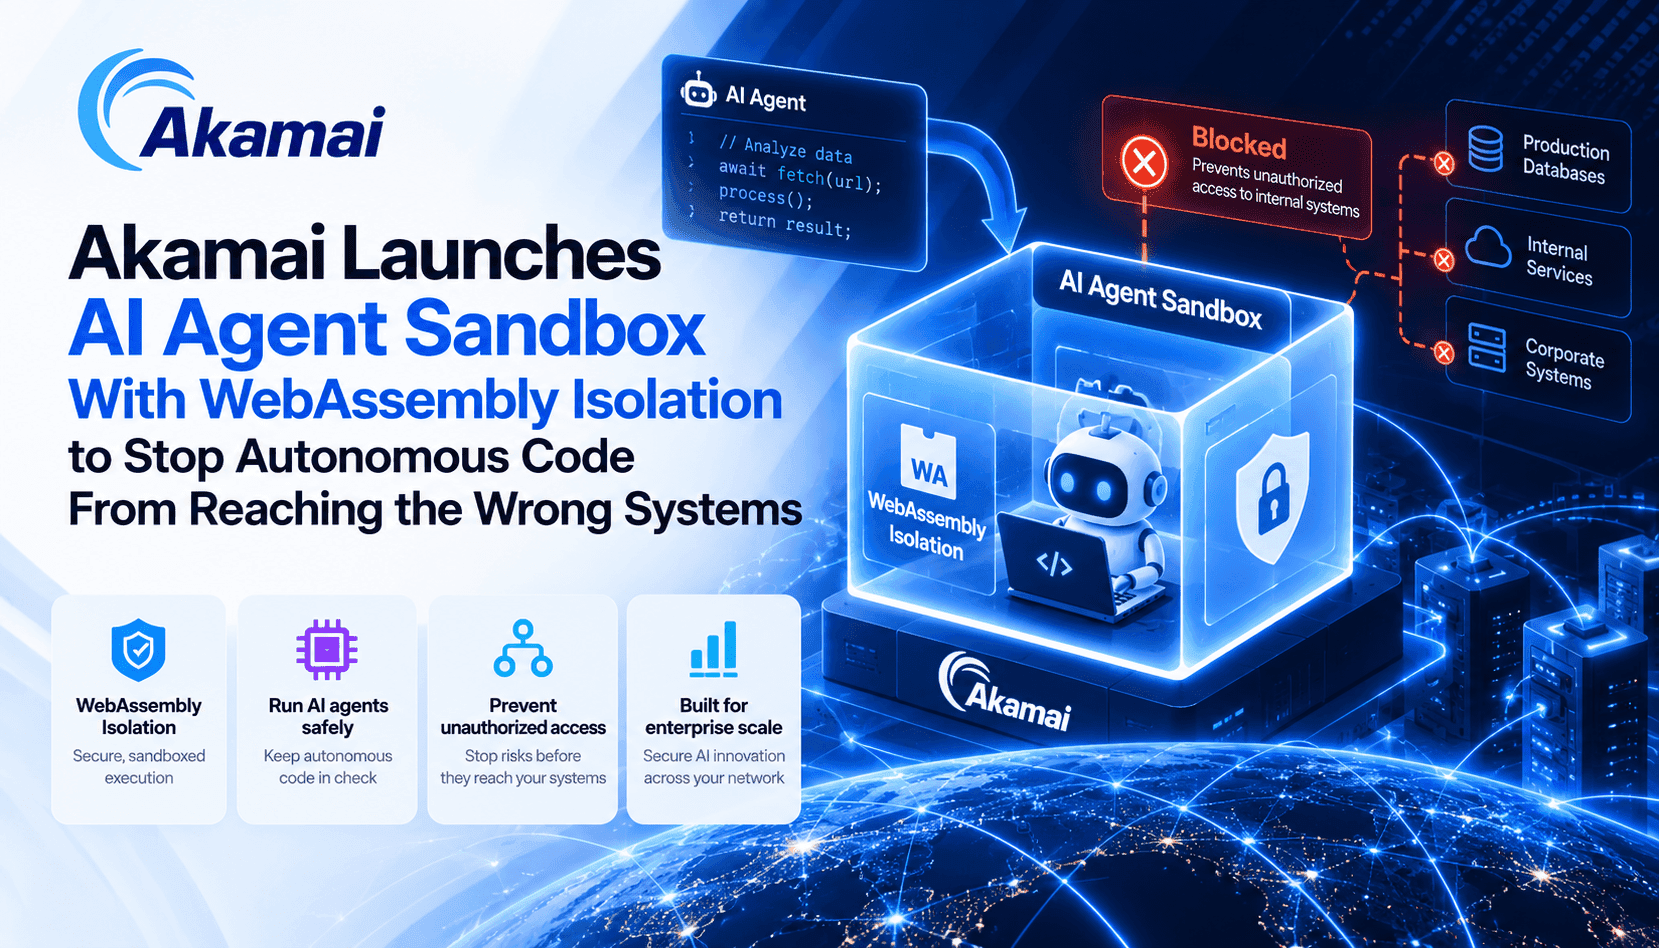
Akamaiの発表では、2つの異なる機能が一つの本番環境向けソリューションとして組み合わされています。コアからエッジにわたってOpenAI互換のモデルサービングをマネージドで提供するAkamai Inferenceと、Akamai Functions上でエージェントを実行し、エージェントが生成するコードを別個のWebAssemblyサンドボックス内で動かす実行環境、Akamai Agent Sandboxです。この製品構成は、現場で起こりうる運用上のリスクに対応します。エージェントがコードを作成・実行しても、そのコードにエージェントのネットワーク認証情報やシステム全体の権限を引き継がせずに済みます。エンジニアやセキュリティチームにとって、これは寛容な信頼モデルから、エージェント主導の操作を制限し、可視化する境界への転換を意味します。
ここでアーキテクチャーの要となるのが、WebAssemblyによる分離です。Wasmはケイパビリティベースのモデルを採用しており、モジュールが利用できるのはホストから明示的に許可されたAPIとリソースだけです。実際には、CPU使用量を制限し、メモリ上限を厳格に設定し、外向きのソケット通信を無効にし、ファイルシステムやカーネルのインターフェースを完全に拒否できます。Wasmのバイナリはコンパクトで決定論的なため、ポリシーをすばやく確認でき、フルコンテナに比べて攻撃対象領域も小さくできます。サンドボックスはSpinフレームワークの一部として提供されるため、再現性と監査性に優れたランタイムを利用でき、企業が目指す最小権限の原則にも適合します。
Akamai Inferenceは、OpenAI互換APIを通じてオープンウェイトモデルやカスタムモデルへのマネージドアクセスを提供し、サンドボックスを補完します。この互換性により移行の負担が軽減され、既存のオーケストレーション、プロンプト、検索拡張生成(RAG)のパターンをAkamaiの基盤へ移行できます。さらに重要なのは、コアリージョンの高密度GPUクラスターと広範な分散エッジを組み合わせ、ユーザーやデータの近くで推論を実行できる点です。低レイテンシの応答やデータローカリティ(プライバシーやコンプライアンス上の要件)を必要とするリアルタイムエージェントでは、この連続した環境によって実質的な往復時間を短縮でき、データガバナンスのアーキテクチャーもシンプルになります。
ただし、この組み合わせがあらゆる用途に最適とは限りません。Wasmのコンパクトな分離モデルには、microVMが備える一部の詳細な可視化機能やスナップショット機能、コンテナで利用できるエコシステムのツール群とのトレードオフがあります。範囲が明確で決定論的なタスクや、外部への権限昇格を防ぐ用途には非常に適しています。一方、カーネルレベルの完全な分離、実行中のフォレンジック用スナップショット、あるいは古いバイナリとの高い互換性が必要なチームには、microVMのほうが適している場合があります。選択の決め手となるのは、脅威モデル、性能要件、そしてデプロイパイプラインの運用成熟度です。