

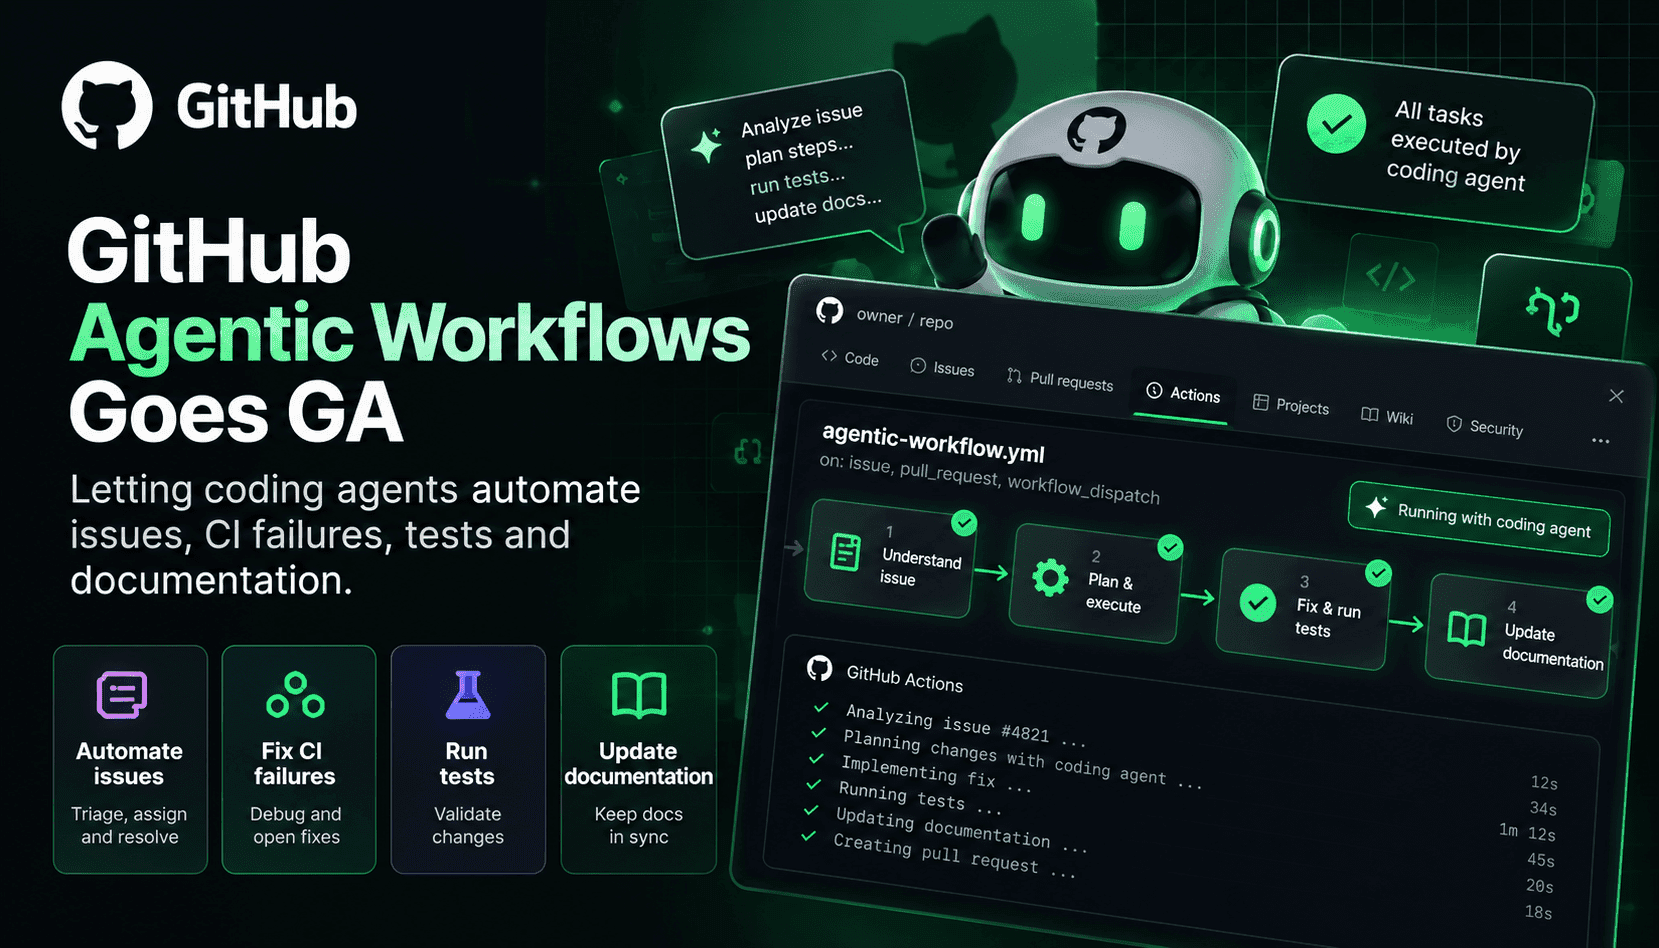
GitHub Agentic Workflowsの正式リリースにより、通常のMarkdownを実行可能な自動化に変換できるようになりました。チームは自然言語で意図や制約を記述し、ツールチェーンがその内容をコーディングエージェントを呼び出す標準的なActions YAMLにコンパイルします。重要な変化は、Actionsにエージェントを導入したことだけではありません。このプロセスを再現可能かつ監査可能にし、既存のランナーグループやポリシー制御に組み込めるようになったことです。プラットフォームエンジニアは、セルフホストランナー上で課題のトリアージやCI分析向けのエージェント型ポリシーを試作し、モデルプロバイダーを選択するかCopilotを利用しながら、通常のCI/CD環境と一貫した実行環境を維持できます。
実務面では、エージェント型ワークフローによって、日常的なリポジトリ作業の担当者と進め方が変わります。エンジニアが何百件ものバグ報告を手作業でトリアージする代わりに、ワークフローからコーディングエージェントを起動し、分類や優先順位付けを行ったうえで、再現手順やラベルを含むドラフトPRまで提案できます。CIの失敗時には、エージェントがDocker-in-Dockerランナー上で不安定なテストを特定してローカルで再現し、原因と考えられる内容を失敗したコミットに注記して、修正タスクを作成できます。テスト生成やドキュメント更新と連携すれば、コード例やテストのひな形を用意したり、変更履歴を自動生成したりすることも可能です。これにより、作業の切り替えを減らし、問題解決までの時間を短縮できます。
エージェント型ワークフローを導入するには、新たな運用規律が欠かせません。GitHubは、既定で読み取り専用の権限、Agent Workflow Firewallで保護されたサンドボックス実行コンテナ、安全な出力の検証、変更案に対する脅威検知スキャンなど、複数の安全策を用意しています。それでもチームは、明確な整合性チェック、リポジトリとシークレットの許可リスト、機密性の高いタスクをより信頼できるエンジンに割り当てるモデルルーティングポリシーを定める必要があります。効果的な導入では、エージェント型の処理も他の自動化と同様に扱います。バージョン管理し、Markdownで記述された指示を相互レビューし、エージェントが際限なく実行されて予想外の支出が発生しないよう、請求額とクレジット消費の予測も行います。
投資対効果は明らかですが、単純ではありません。GitHubによると、エージェントが定型作業を最初から最後まで処理したことで、作業速度が倍増し、大幅な時間短縮を実現した社内チームもあります。テンプレートを整備し、CIゲートで出力を検証し、誤検知によるトリアージの割合、自動修正によるPRの増減、生成テストによるテストカバレッジの変化といった品質指標を監視すれば、同様の成果が期待できます。一方で、エージェントに無制限の自律性を与えるとノイズや保守負債が増える可能性があります。まずは読み取り専用の分析ジョブから始め、人間のレビューを伴うPR作成へ段階的に広げるのが現実的です。