

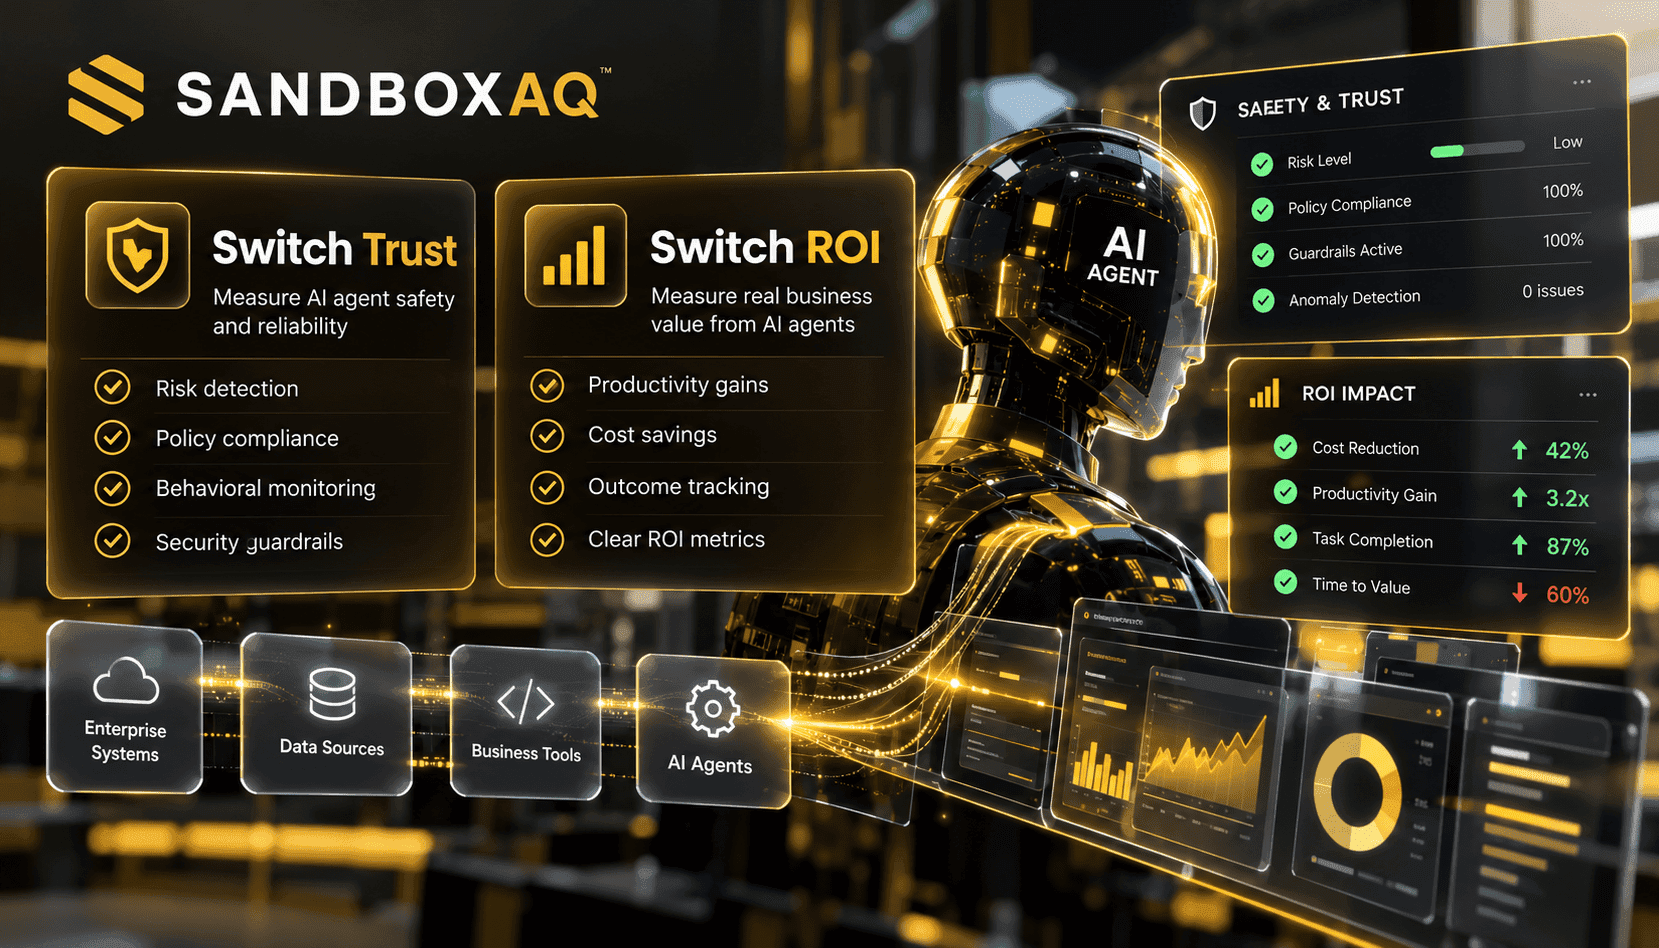
企業でAIエージェントを活用するうえで、解消しにくい課題が二つあります。可視性の不足と、価値の帰属が難しいことです。APIの請求額やトークン使用量は確認できても、どのエージェントが価値あるタスクを完了しているのか、実行時にどこでセキュリティ上の脆弱性が生じるのか、どの自動化が予算を浪費しているのかまでは分かりません。SandboxAQが発表したSwitch Trust(エージェントの検出とリスク監視)とSwitch ROI(支出と成果の紐付け)は、こうした課題に直接取り組みます。両者を組み合わせることで、インシデントが起きる前にリスクの高いエージェントを見つけると同時に、どの自律型ワークフローに予算を追加すべきかを、財務チームやプロダクトチームが判断するための運用基盤を提供します。
Switch Trustは主に、エージェントの検出と実行時リスクへの対応を目的とした製品です。環境内で稼働するエージェントを洗い出し、権限やデータの流れを把握したうえで、設定不備、プロンプトインジェクションの経路、脆弱な判断ロジックを明らかにするための標的型テストを実行します。重要なのは、静的なポリシーチェックにとどまらず、実行時の観察と能動的な検証へと重点を移していることです。管理された入力でエージェントを動かすことで、静的スキャンでは見つからない不安定な挙動を検出できます。セキュリティチームや運用チームにとっては、攻撃につながる経路を早期に発見し、ビジネスへの影響に応じた優先順位付きの対処リストを得られるということです。
Switch ROIが答えるのは、これとは異なるものの補完的な問いです。どのエージェントが測定可能なビジネス価値を生み出しているのか、という問いです。コストの集計だけで終わらず、エージェントごとのリソース消費量やタスクの成果を、ビジネスKPIと結び付けます。そのためには、エージェントに成果を示すマーカーを設定し、完了品質やコンバージョンを測定して、それらの指標をコスト項目と対応させる必要があります。こうしてエージェントごとのROIを可視化すれば、プロダクトマネージャーや財務チームは、影響の小さい自動化への投資をやめ、実際に指標を改善するものを拡大できます。
両方のツールを導入すると、チームの運用方法も変わります。セキュリティチームは悪用されたエージェントを早期に把握でき、運用担当者は具体的な障害パターンや性能の基準値を得られます。財務チームは、トークン使用量を経済的な意思決定につなげるための帰属情報を得られます。ただし、その価値を引き出せるかどうかは、計測の仕組み、合意された成果指標、そのシグナルに基づいて動くガバナンスのワークフローを整備できるかにかかっています。以降では、Switch TrustとSwitch ROIを多様なエンタープライズ環境に導入する際の機能や実務上の影響、再現可能な評価フレームワーク、そしてチームが考慮すべき限界を解説します。