

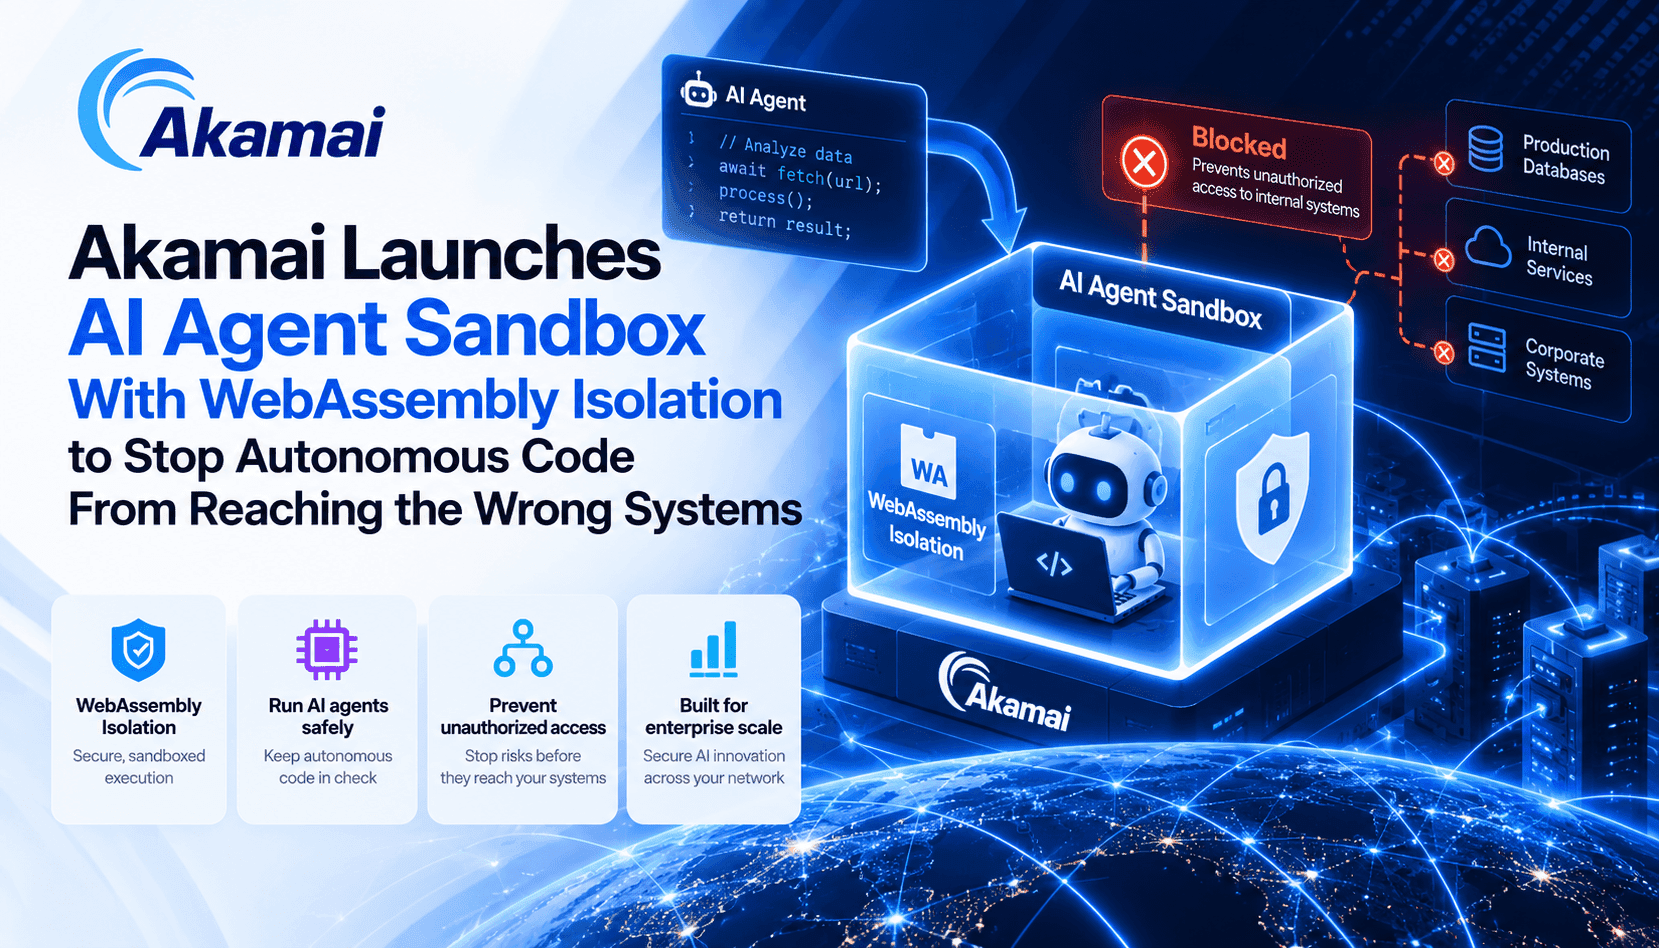
Akamai의 발표는 서로 다른 두 가지 기능을 하나의 프로덕션 활용 시나리오로 묶습니다. 하나는 코어와 엣지 전반에서 관리형 OpenAI 호환 모델 서빙을 제공하는 Akamai Inference이고, 다른 하나는 Akamai Functions에서 에이전트를 실행하면서 에이전트가 생성한 코드는 별도의 WebAssembly 샌드박스 안에서 실행하는 환경인 Akamai Agent Sandbox입니다. 이 제품 구성은 실질적인 운영 리스크를 해결합니다. 이제 에이전트는 코드를 작성하고 실행하더라도 그 코드가 에이전트의 네트워크 자격 증명이나 전체 시스템 권한을 물려받지 않도록 할 수 있습니다. 엔지니어와 보안 팀의 관점에서 이는 무조건적인 신뢰에서 벗어나, 에이전트가 수행하는 작업을 제한하고 관찰할 수 있는 경계를 마련하는 변화입니다.
여기서 아키텍처의 핵심 전환점은 WebAssembly 격리입니다. Wasm은 권한 기반 모델을 적용하므로 모듈은 호스트가 명시적으로 허용한 API와 리소스만 사용할 수 있습니다. 실제로는 CPU 사용량을 제한하고, 메모리 상한을 설정하며, 외부 소켓을 비활성화하고, 파일 시스템이나 커널 인터페이스에 대한 접근을 완전히 차단할 수 있다는 뜻입니다. Wasm 바이너리는 크기가 작고 동작이 결정적이어서 정책을 신속하게 검토할 수 있고, 전체 컨테이너보다 공격 표면도 줄일 수 있습니다. 샌드박스는 Spin 프레임워크의 일부로 제공되므로 팀은 재현 가능하고 감사 가능한 런타임을 확보해 기업의 최소 권한 원칙을 효과적으로 구현할 수 있습니다.
Akamai Inference는 OpenAI 호환 API를 통해 오픈 웨이트 모델과 맞춤형 모델에 대한 관리형 액세스를 제공해 샌드박스를 보완합니다. 호환성이 높아 기존 오케스트레이션, 프롬프트, 검색 증강 생성(RAG) 패턴을 Akamai 인프라로 옮기는 부담이 줄어듭니다. 더 중요한 점은 Akamai가 핵심 지역의 고밀도 GPU 클러스터와 분산된 엣지 인프라를 아우르며 사용자와 데이터 가까이에서 추론을 제공한다는 것입니다. 응답 지연을 줄이거나 데이터 현지성(개인 정보 보호 또는 규정 준수 목적)이 필요한 실시간 에이전트의 경우, 이러한 연속적인 인프라 구성은 실제 왕복 시간을 줄이고 데이터 거버넌스 아키텍처를 단순화할 수 있습니다.
이 조합이 모든 상황에서 최선인 것은 아닙니다. Wasm의 경량 격리 모델은 마이크로VM에서 제공하는 일부 내부 검사 및 스냅샷 기능과 컨테이너 생태계의 다양한 도구를 포기하는 대신 간결함을 택합니다. 범위가 명확하고 결정적인 작업이나 외부로의 권한 상승을 방지하는 데는 탁월하지만, 완전한 커널 수준 격리, 실행 중 포렌식 스냅샷, 복잡한 레거시 바이너리 호환성이 필요한 팀에는 마이크로VM이 더 적합할 수 있습니다. 따라서 선택은 위협 모델, 성능 요구 사항, 배포 파이프라인의 운영 성숙도에 따라 달라집니다.