

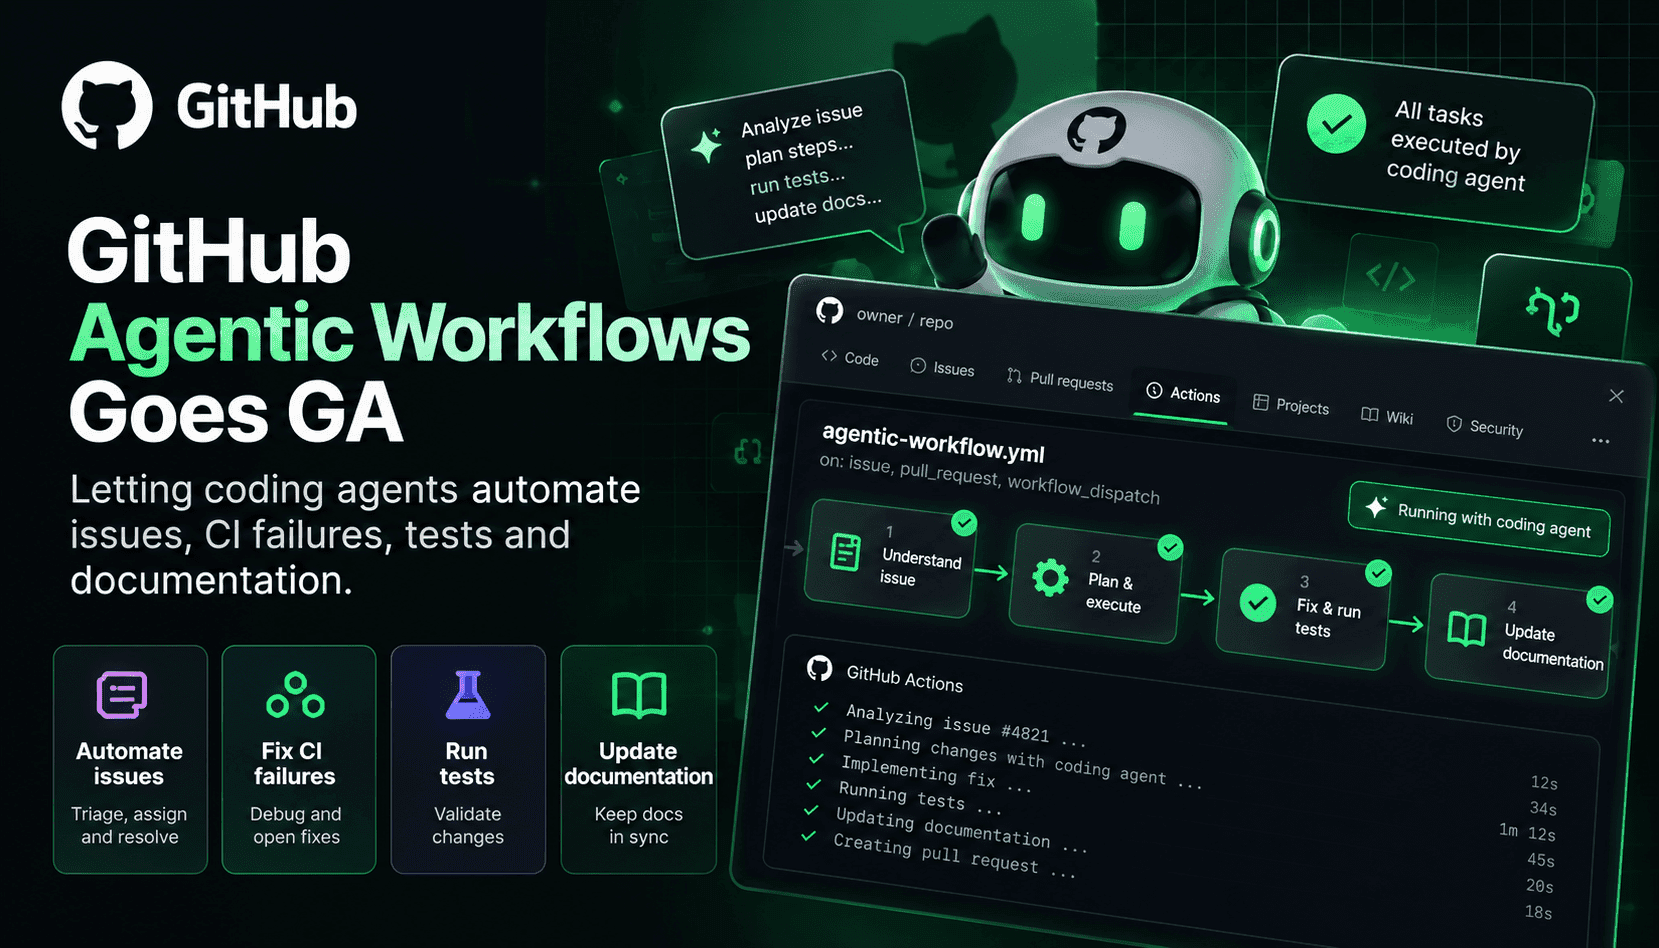
GitHub Agentic Workflows의 정식 출시로 일반 Markdown이 실행 가능한 자동화로 바뀝니다. 팀은 자연어로 의도와 제약 조건을 작성하고, 도구 체인은 이를 코딩 에이전트를 호출하는 표준 Actions YAML로 컴파일합니다. 핵심적인 변화는 Actions에 에이전트를 도입하는 데 그치지 않고, 이 과정을 반복 가능하고 감사할 수 있으며 기존 러너 그룹과 정책 제어에 연결할 수 있게 만든 것입니다. 플랫폼 엔지니어는 셀프 호스팅 러너에서 이슈 분류나 CI 분석을 위한 에이전트 정책을 시험하고, 모델 제공자를 선택하거나 Copilot을 사용하면서 일반적인 CI/CD 환경과 동일한 실행 환경을 유지할 수 있습니다.
실무 관점에서 에이전트 워크플로는 저장소의 반복 작업을 누가, 어떻게 수행하는지 바꿉니다. 엔지니어 한 명이 수백 건의 버그 신고를 직접 분류하는 대신, 워크플로가 코딩 에이전트를 실행해 이슈를 분류하고 우선순위를 매기며, 초안 PR에 재현 방법이나 라벨까지 제안하도록 할 수 있습니다. CI 실패의 경우 에이전트가 불안정한 테스트를 찾아내고, Docker-in-Docker 러너에서 로컬로 실패를 재현한 다음, 원인으로 의심되는 내용을 실패한 커밋에 주석으로 남기고 해결 작업을 만들 수 있습니다. 테스트 생성기와 문서 업데이트 도구를 연결하면 같은 흐름에서 코드 예제와 테스트 뼈대를 제공하거나 변경 로그 항목을 자동으로 생성해 컨텍스트 전환을 줄이고 문제 해결 시간을 단축할 수 있습니다.
에이전트 워크플로를 도입하려면 새로운 운영 원칙이 필요합니다. GitHub는 기본 읽기 전용 권한, Agent Workflow Firewall 뒤의 샌드박스 실행 컨테이너, 안전한 출력 검증, 제안된 변경 사항에 대한 위협 탐지 검사 등 여러 안전장치를 제공합니다. 하지만 팀은 무결성 필터, 저장소와 비밀 정보의 허용 목록, 민감한 작업을 더 신뢰할 수 있는 엔진으로 보내는 모델 라우팅 정책을 직접 정의해야 합니다. 가장 효과적으로 도입하는 팀은 에이전트 흐름도 다른 자동화와 마찬가지로 버전 관리하고, Markdown에 작성한 작업 의도를 동료 검토하며, 예상치 못한 비용이 발생하지 않도록 사용량과 크레딧을 예측합니다.
투자 수익은 분명하지만 여러 조건을 따져봐야 합니다. GitHub는 에이전트가 반복적인 단계를 처음부터 끝까지 처리해 속도가 두 배로 높아지고 상당한 시간을 절약한 내부 팀 사례를 소개합니다. 템플릿에 투자하고, CI 게이트로 결과를 검증하며, 오탐 분류 비율, 자동 수정으로 인한 PR 변동량, 생성된 테스트의 테스트 커버리지 변화 같은 품질 지표를 모니터링하면 이러한 성과를 거둘 수 있습니다. 반대로 에이전트에 자율성을 무분별하게 부여하면 불필요한 결과물이 늘고 유지보수 부담이 커질 수 있습니다. 따라서 읽기 전용 분석 작업으로 시작해 사람의 검토를 거치는 PR 생성으로 단계적으로 확대하는 것이 현실적인 접근입니다.