

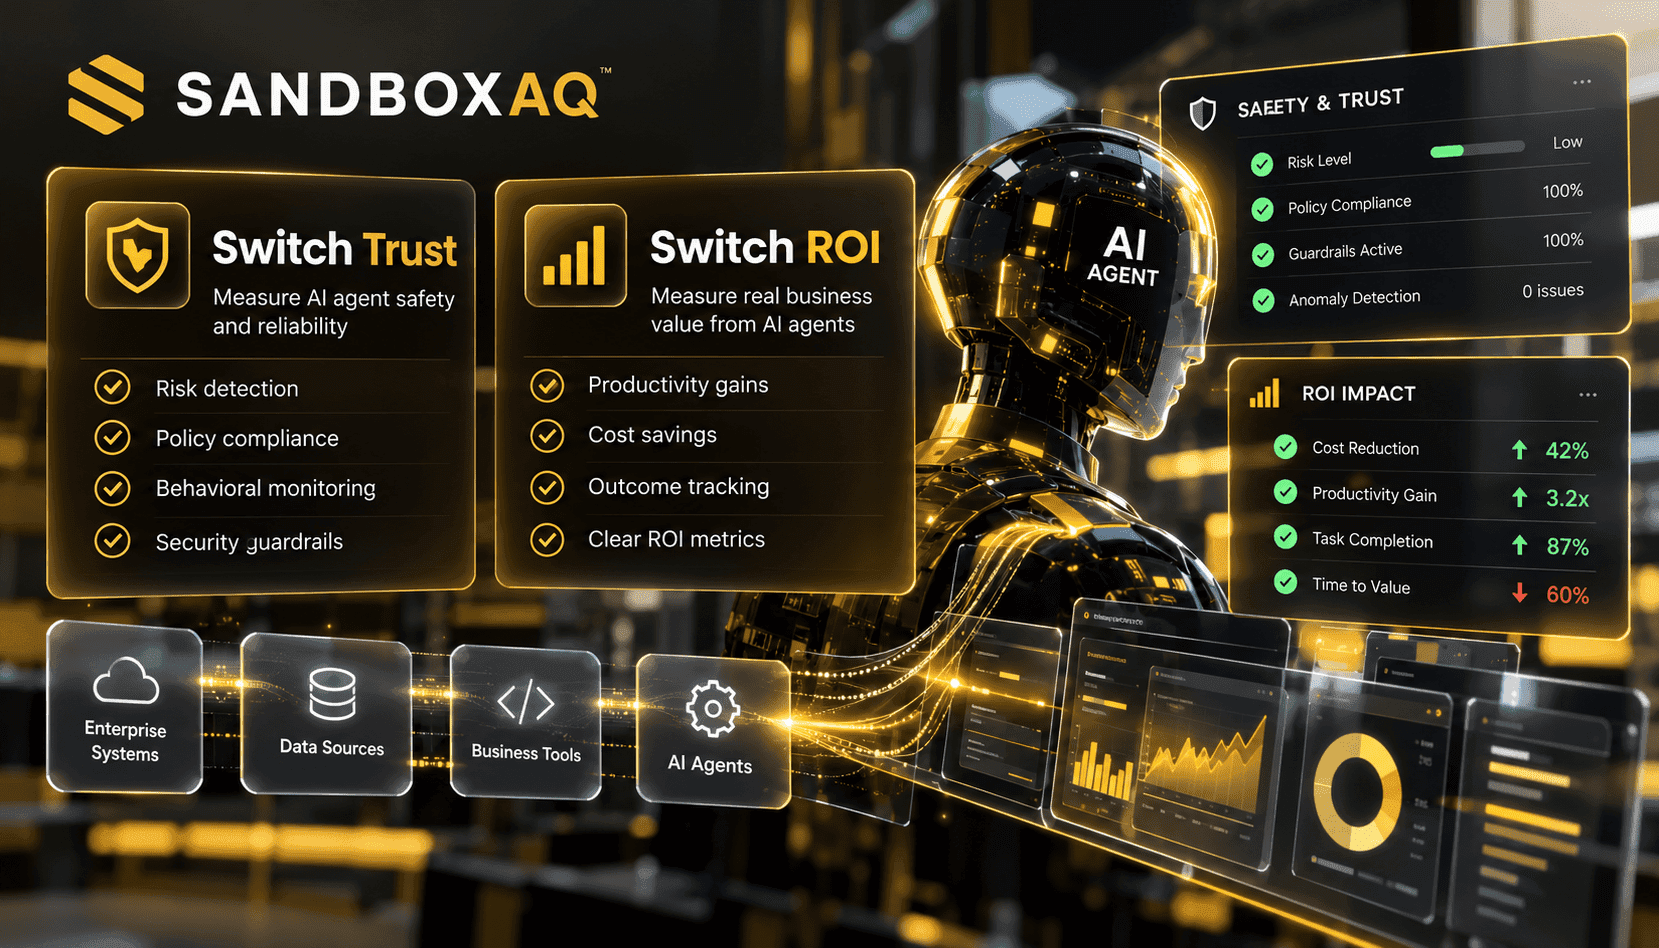
엔터프라이즈 에이전트 문제에는 좀처럼 해결되지 않는 두 가지 공백이 있습니다. 바로 가시성과 가치 귀속입니다. 팀은 API 청구 내역과 토큰 사용량을 확인할 수 있지만, 이런 수치만으로는 어떤 에이전트가 가치 있는 작업을 완료하는지, 실행 중 어디에서 보안 취약점이 드러나는지, 어떤 자동화가 예산을 낭비하는지 알 수 없습니다. SandboxAQ가 선보인 Switch Trust는 에이전트 발견과 위험 모니터링을, Switch ROI는 지출과 성과의 연계를 담당해 이러한 공백을 직접 메웁니다. 두 제품을 함께 사용하면 사고가 발생하기 전에 위험한 에이전트를 찾아내고, 재무 및 제품 팀에는 더 많은 예산을 투입할 가치가 있는 자율 워크플로를 보여주는 운영 계층을 구축할 수 있습니다.
Switch Trust는 주로 에이전트 발견과 실행 중 위험 관리에 초점을 둔 제품입니다. 환경 전반에서 활성 에이전트를 파악하고, 권한과 데이터 흐름을 열거한 뒤, 설정 오류와 프롬프트 인젝션 경로, 취약한 의사결정 로직을 찾아내기 위한 표적 테스트를 수행합니다. 중요한 점은 정적인 정책 점검에서 벗어나 실행 중 관찰과 능동적인 탐색을 한다는 것입니다. 통제된 입력으로 에이전트를 작동시켜 보면 정적 검사로는 놓치는 취약한 동작을 드러낼 수 있습니다. 보안 및 운영 팀은 이를 통해 악용 경로를 더 일찍 발견하고, 비즈니스 영향에 따라 우선순위가 정해진 개선 조치를 확인할 수 있습니다.
Switch ROI는 서로 보완적인 다른 질문에 답합니다. 어떤 에이전트가 측정 가능한 비즈니스 가치를 만들고 있을까요? 단순한 비용 집계에 그치지 않고, 에이전트별 리소스 소비량과 작업 결과를 비즈니스 KPI에 연결합니다. 이를 위해서는 에이전트에 성과 지표를 심고, 작업 완료 품질이나 전환율을 측정하며, 해당 신호를 비용 항목과 연계해야 합니다. 그 결과 에이전트별 ROI를 파악할 수 있어 제품 관리자와 재무 팀은 영향이 적은 자동화에 대한 투자를 중단하고, 실제로 지표를 개선하는 자동화를 확대할 수 있습니다.
두 도구를 함께 도입하면 팀의 운영 방식이 달라집니다. 보안 팀은 악용된 에이전트에 대한 조기 경보를 받고, 운영 담당자는 구체적인 실패 유형과 성능 기준을 파악하며, 재무 팀은 토큰 사용량을 경제적 의사결정으로 연결하는 귀속 정보를 확보합니다. 다만 이러한 가치는 계측, 합의된 성과 지표, 신호에 따라 실제 조치를 취하는 거버넌스 워크플로를 갖추었을 때 실현됩니다. 이 글의 나머지 부분에서는 기능과 실무적 시사점, 재현 가능한 평가 프레임워크를 살펴보고, 서로 다른 엔터프라이즈 환경 전반에 Switch Trust와 Switch ROI를 배포할 때 예상해야 할 한계도 짚어봅니다.