

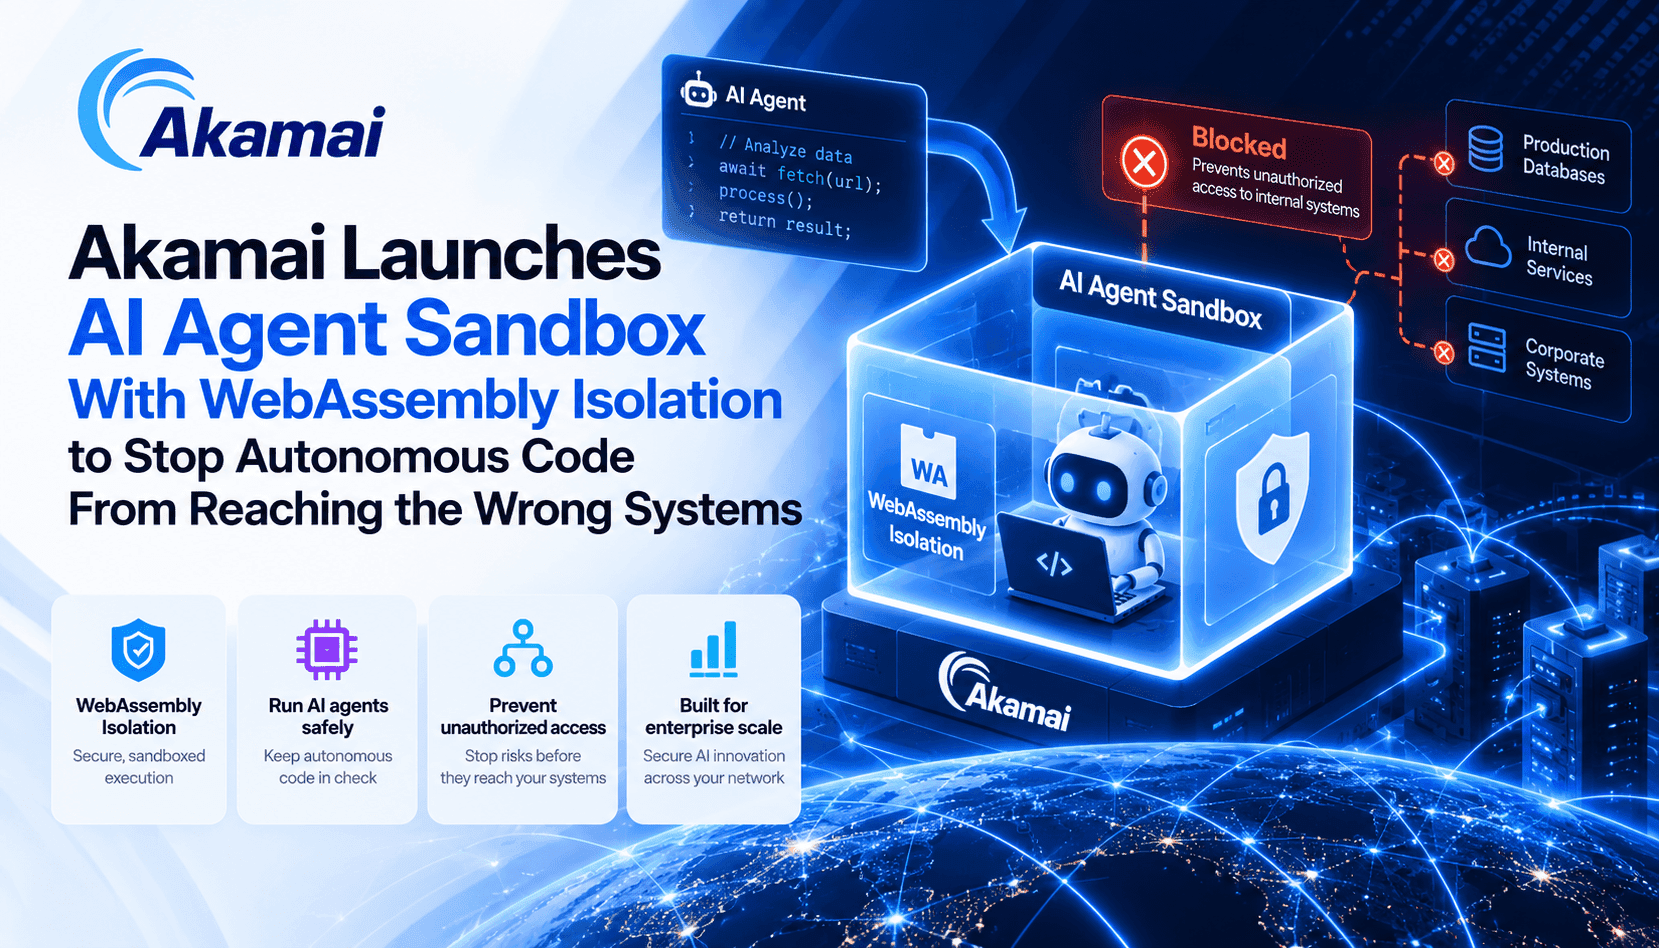
O anúncio da Akamai reúne duas capacidades distintas numa única solução pronta para produção: a Akamai Inference, que disponibiliza serviços geridos de modelos compatíveis com OpenAI no núcleo e na edge, e o Akamai Agent Sandbox — um ambiente de execução que aloja agentes no Akamai Functions e executa todo o código gerado por estes num sandbox WebAssembly separado. Esta abordagem resolve um risco operacional concreto: os agentes podem agora escrever e executar código sem que este herde as credenciais de rede do agente ou privilégios totais no sistema. Para as equipas de engenharia e segurança, representa uma mudança da confiança permissiva para uma barreira restritiva e observável em torno das ações dos agentes.
O isolamento com WebAssembly é o ponto de viragem arquitetónico. O Wasm aplica um modelo baseado em capacidades: um módulo só recebe as APIs e os recursos que o anfitrião lhe concede explicitamente. Na prática, é possível limitar os ciclos de CPU, definir limites rígidos de memória, desativar ligações de saída e bloquear por completo o acesso ao sistema de ficheiros ou às interfaces do kernel. Como os binários Wasm são compactos e determinísticos, também permitem uma inspeção rápida das políticas e oferecem uma superfície de ataque menor do que a de contentores completos. O sandbox é disponibilizado como parte da framework Spin, proporcionando às equipas um ambiente de execução reproduzível e auditável, alinhado com o princípio do menor privilégio nas empresas.
A Akamai Inference complementa o sandbox ao oferecer acesso gerido a modelos de pesos abertos e modelos personalizados através de APIs compatíveis com OpenAI. Essa compatibilidade reduz as dificuldades de migração: os padrões existentes de orquestração, criação de prompts e geração aumentada por recuperação podem ser transferidos para a infraestrutura da Akamai. Mais importante ainda, a Akamai aproxima a inferência dos utilizadores e dos dados, combinando densos clusters de GPU nas regiões centrais com uma presença distribuída na edge. Para agentes em tempo real que precisam de respostas com baixa latência ou de manter os dados numa localização específica por motivos de privacidade ou conformidade, esta continuidade reduz o número efetivo de viagens de ida e volta e pode simplificar as arquiteturas de governação de dados.
Esta combinação não é a solução ideal para todos os casos. O modelo de isolamento compacto do Wasm implica abdicar de parte das capacidades de introspeção e criação de snapshots disponíveis nas microVMs, bem como das ferramentas do ecossistema dos contentores. É excelente para tarefas determinísticas e bem delimitadas e para impedir escaladas de acesso à rede, mas as equipas que precisem de isolamento completo ao nível do kernel, de snapshots forenses em tempo real ou de ampla compatibilidade com binários antigos poderão continuar a preferir microVMs. A decisão depende, portanto, do modelo de ameaças, das necessidades de desempenho e da maturidade operacional do pipeline de implementação.