

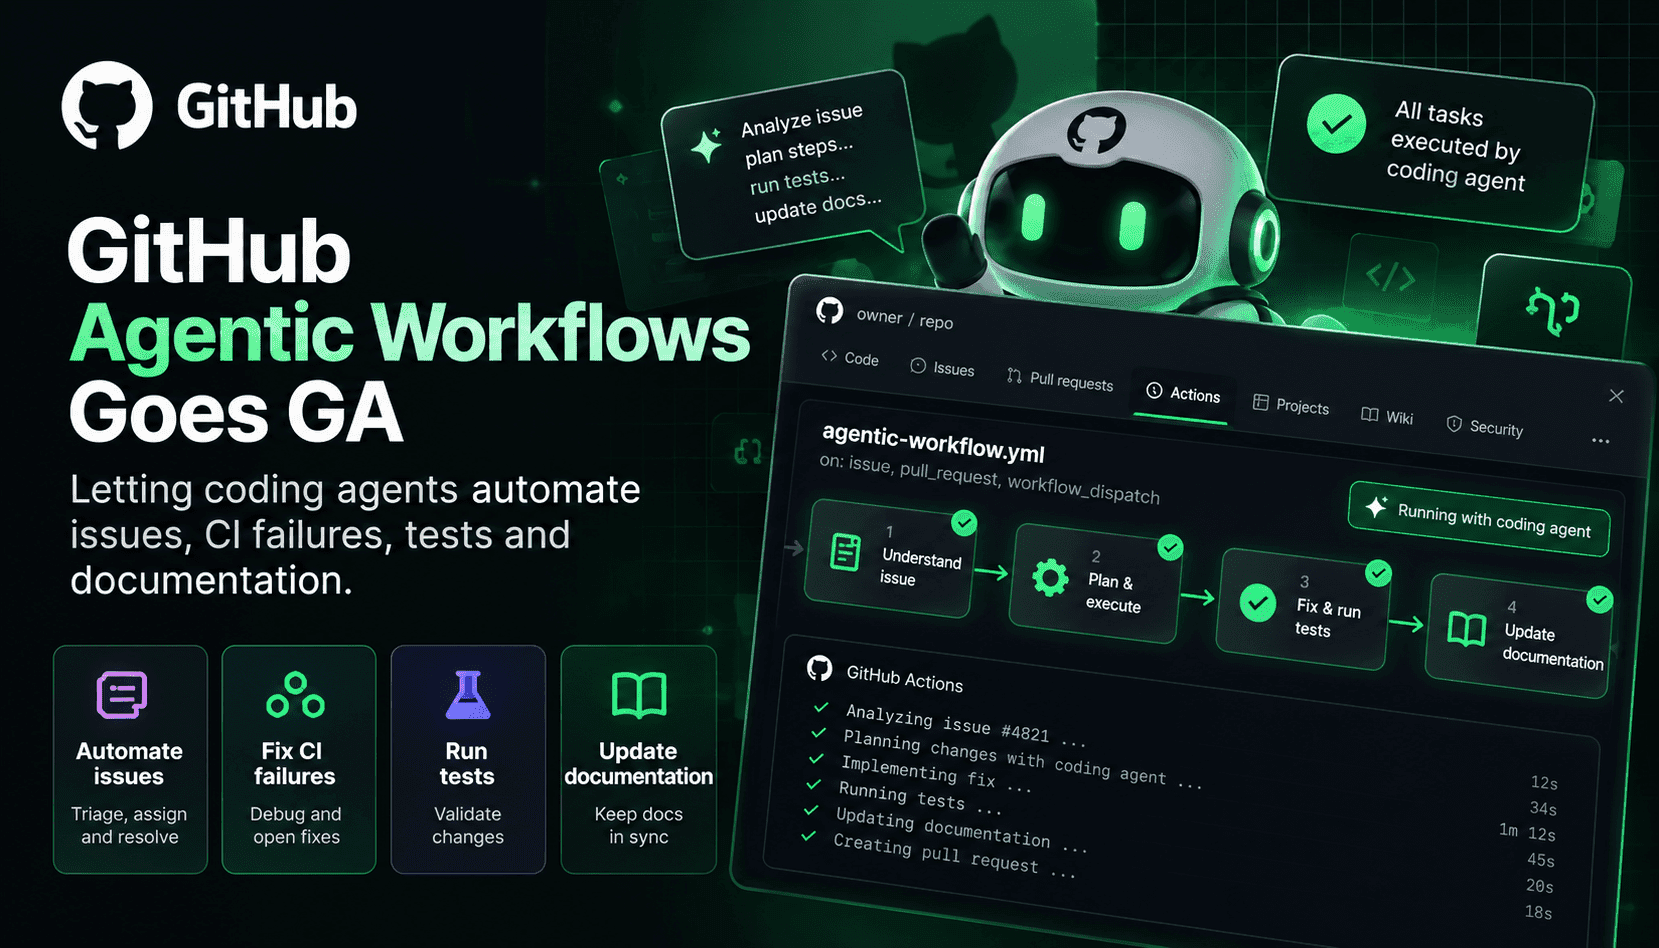
A disponibilidade geral dos Agentic Workflows do GitHub transforma Markdown simples em automações executáveis: as equipes descrevem intenções e restrições em linguagem natural, e a cadeia de ferramentas compila essas instruções em YAML padrão do Actions, que aciona agentes de programação. A principal mudança no produto não é apenas levar agentes ao Actions, mas tornar esse processo repetível, auditável e compatível com os grupos de executores e controles de políticas já existentes. Para engenheiros de plataforma, isso significa poder testar uma política agêntica para triagem de issues ou análise de CI em um executor autogerenciado, escolher um provedor de modelos ou usar o Copilot e manter o ambiente de execução consistente com a infraestrutura habitual de CI/CD.
Na prática, os fluxos de trabalho agênticos mudam quem realiza o trabalho rotineiro em um repositório e como ele é feito. Em vez de um engenheiro triar manualmente centenas de relatórios de bugs recebidos, um fluxo de trabalho pode acionar um agente de programação para classificar e priorizar os casos e até sugerir etapas de reprodução ou rótulos em um PR de rascunho. Diante de falhas de CI, os agentes podem identificar o teste instável, reproduzir a falha localmente em um executor Docker-in-Docker, anotar o commit com uma possível causa raiz e criar uma tarefa de correção. Quando integrados a geradores de testes e ferramentas de atualização da documentação, esses mesmos fluxos podem fornecer exemplos de código, criar a estrutura inicial de testes ou gerar entradas de changelog automaticamente — reduzindo as trocas de contexto e acelerando a resolução.
Adotar fluxos de trabalho agênticos exige novas práticas operacionais. O GitHub oferece várias proteções: permissões somente de leitura por padrão, um contêiner de execução isolado atrás de um Agent Workflow Firewall, validação de saídas seguras e uma verificação de detecção de ameaças para as alterações propostas. Ainda assim, as equipes precisam definir filtros de integridade claros, listas de permissões para repositórios e segredos e políticas de roteamento de modelos que encaminhem tarefas sensíveis para mecanismos mais confiáveis. As implementações mais eficazes tratam os fluxos agênticos como qualquer outra automação: mantêm o controle de versões, submetem as instruções em Markdown à revisão por pares e incluem previsões de cobrança e créditos para evitar surpresas causadas por ciclos descontrolados de agentes.
O retorno sobre o investimento é concreto, mas tem nuances. O GitHub cita equipes internas que dobraram a velocidade e economizaram muito tempo ao delegar etapas rotineiras aos agentes de ponta a ponta. Esse resultado é possível quando as equipes investem em modelos, validam as saídas com etapas de CI e monitoram métricas de qualidade, como a taxa de falsos positivos na triagem, o volume de alterações nos PRs causadas por correções automáticas e a variação na cobertura de testes gerados. Por outro lado, a autonomia irrestrita dos agentes pode aumentar o ruído e gerar dívida de manutenção. Por isso, uma implantação gradual — começando por tarefas de análise somente de leitura e avançando para a criação de PRs com revisão humana — é uma abordagem sensata.