O GPT‑6 Cyber, da OpenAI marca uma mudança deliberada: sai o assistente de programação generalista, entra um agente especializado em cibersegurança, de alta capacidade e voltado à defesa. Em vez de ser apenas mais um lançamento de programação, o GPT‑6 Cyber foi treinado e avaliado com benchmarks que medem o desenvolvimento de exploits, a descoberta de vulnerabilidades e — crucialmente — o cumprimento das regras de engajamento definidas por pesquisadores. A empresa relata ganhos expressivos em relação ao GPT‑5.6 Cyber no ExploitGym e em novos benchmarks de exploração remota, além de avanços significativos no respeito aos limites operacionais. Para equipes que realizam testes de intrusão autorizados e pesquisas de vulnerabilidade, o modelo promete resultados mais precisos e reproduzíveis; para quem protege infraestruturas críticas, oferece canais de acesso controlado e salvaguardas adicionais.
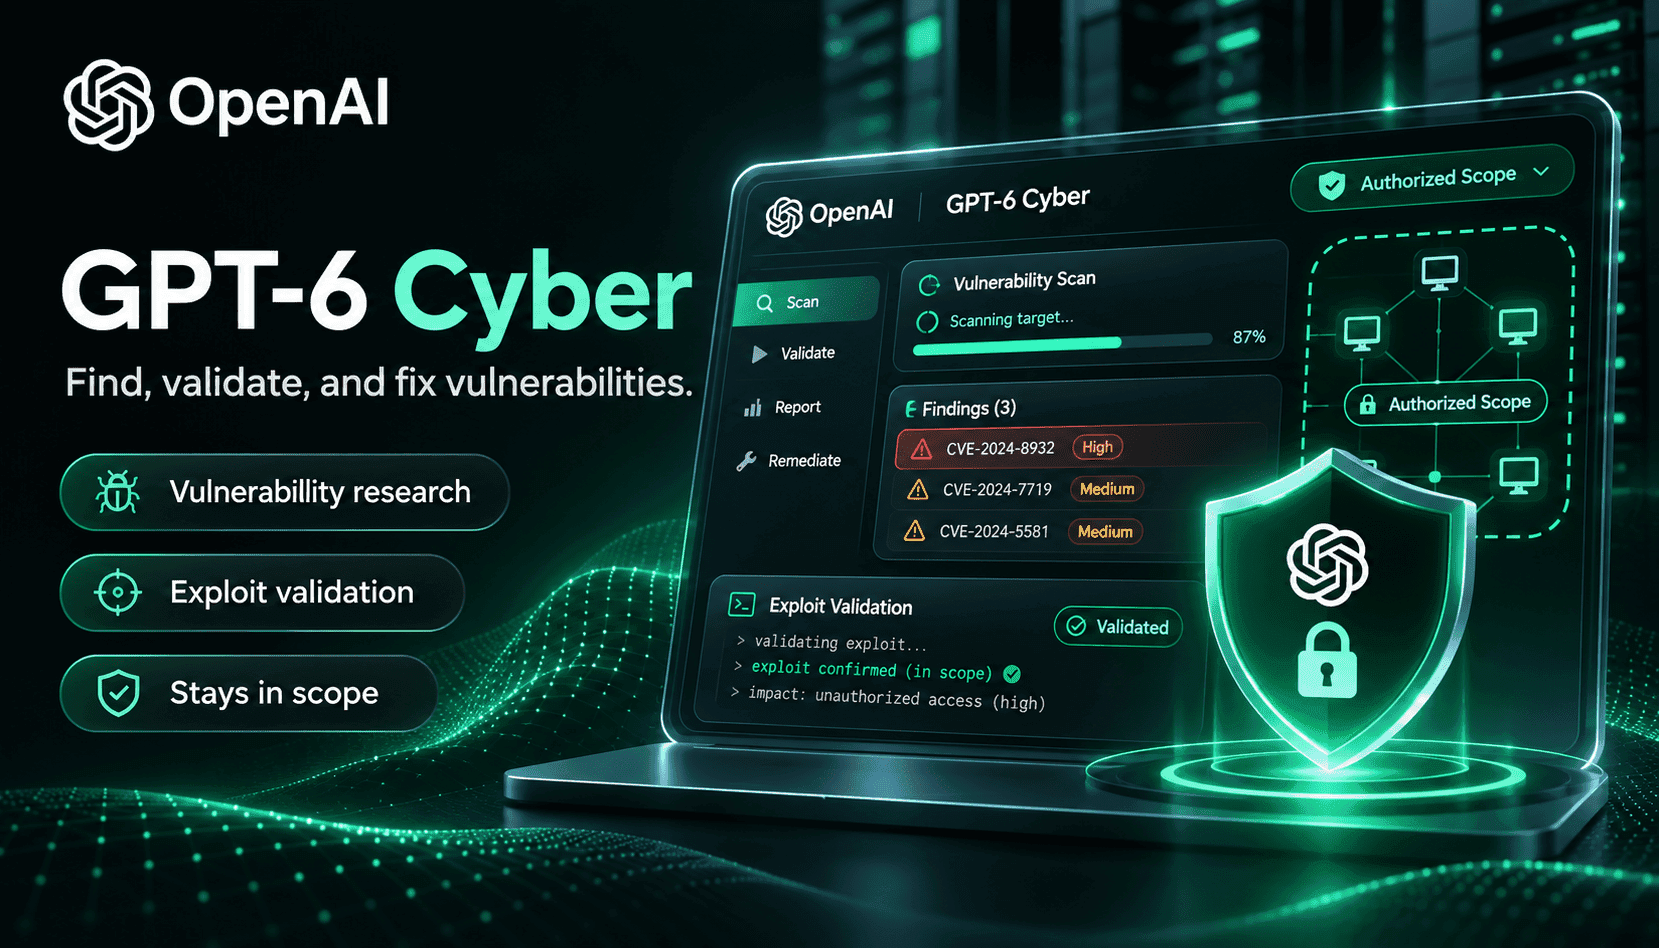
Na prática, o GPT‑6 Cyber foi desenvolvido para executar com confiabilidade três tarefas interligadas: localizar possíveis vulnerabilidades em artefatos de código-fonte e binários; reproduzir e verificar a explorabilidade em um ambiente de testes controlado; e propor correções e testes de validação. Os resultados publicados pela OpenAI mostram que o modelo reproduziu milhares de problemas e desenvolveu centenas de provas de conceito de exploits funcionais em campanhas internas de pesquisa. Essa combinação — descoberta e verificação reproduzível — muda a forma como as equipes de segurança atuam: os achados podem ser priorizados com evidências mais sólidas, a triagem fica mais ágil e as equipes de engenharia recebem testes demonstráveis que aceleram a validação das correções.
Mas maior capacidade também traz dilemas de política de uso. A OpenAI combina o GPT‑6 Cyber com a estrutura de acesso Daybreak: o Daybreak Blue reduz as recusas para defensores aprovados que precisam realizar tarefas de análise, enquanto o Daybreak Red viabiliza fluxos de trabalho mais avançados com exploits, sob listas estritas de permissões de rede e monitoramento. A empresa também adiciona detectores de uso indevido específicos para cibersegurança, processamento privado de segurança (PSP) para registros sensíveis e recomendações de isolamento em sandbox. Para qualquer organização que esteja considerando adotar o GPT‑6 Cyber, as exigências operacionais são tão importantes quanto os recursos técnicos: governança de acesso, isolamento de rede, etapas de revisão humana e procedimentos de resposta a incidentes precisam estar definidos antes de realizar experimentos de alto risco.
Para quem lidera a segurança, o GPT‑6 Cyber é tanto uma oportunidade quanto um projeto: pode acelerar a descoberta de vulnerabilidades e gerar propostas de correção melhores, mas exige que as equipes reorganizem seus fluxos de trabalho em torno da reprodutibilidade, dos controles de risco e da divulgação responsável. Este artigo explica como o GPT‑6 Cyber funciona, por que o modelo Daybreak Red é importante, o que as equipes devem mudar no ciclo de vida das vulnerabilidades e quais salvaguardas são essenciais para usar o modelo de forma responsável e eficaz.