

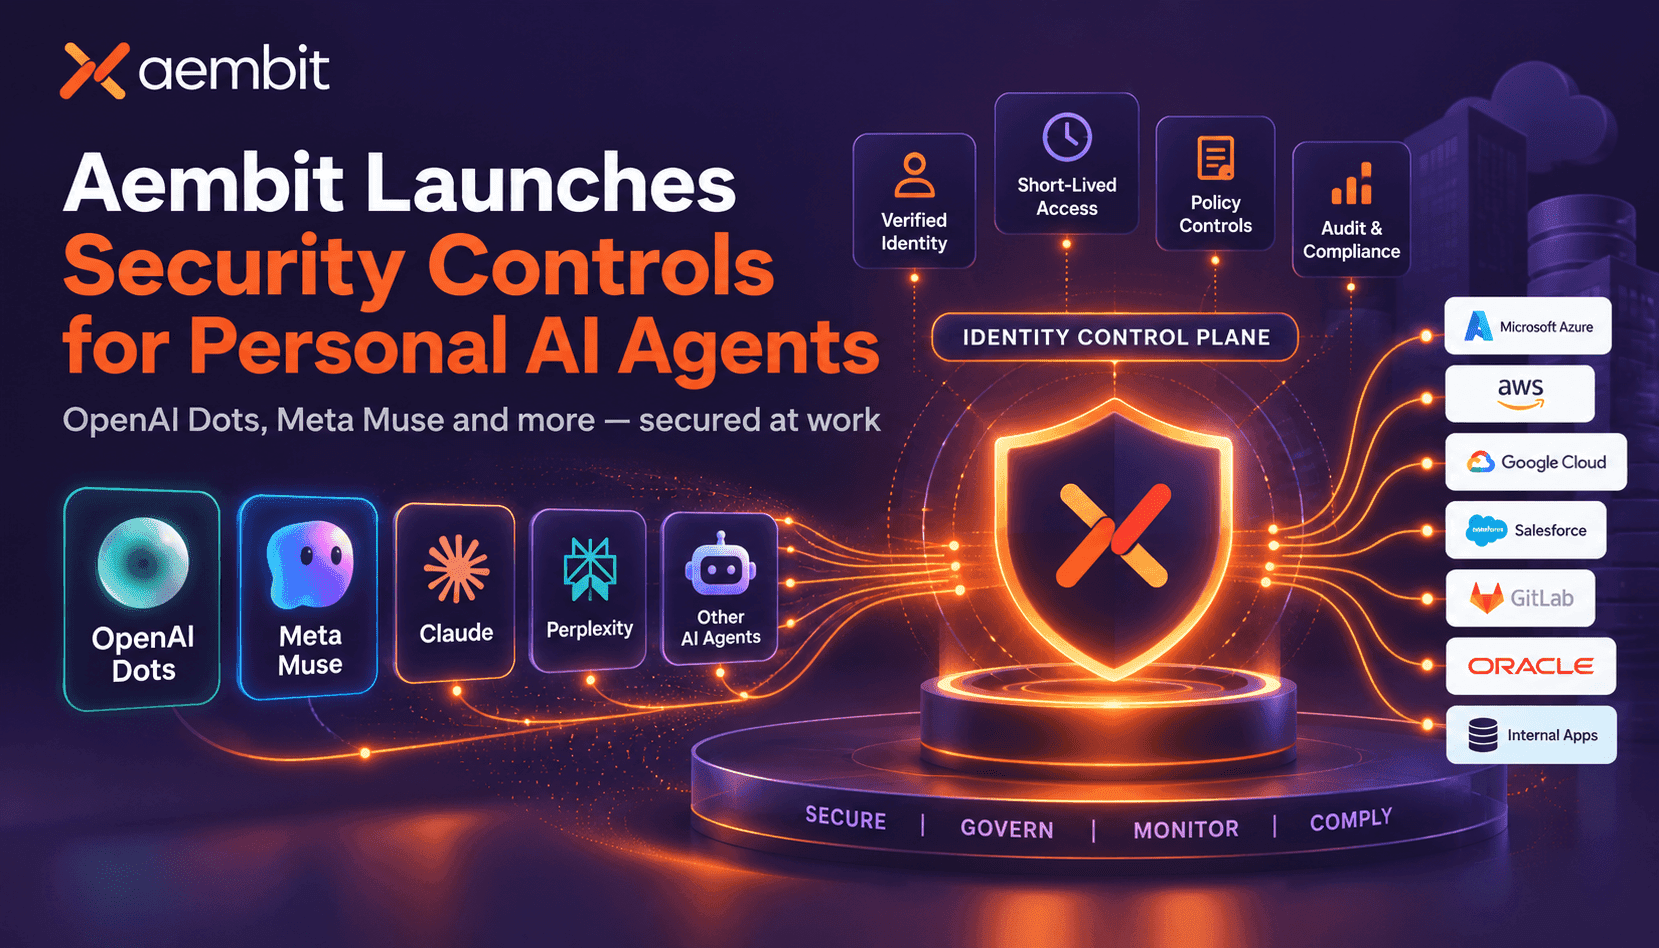
個人 AI 助理已開始融入日常職場流程,例如 OpenAI Dots、Meta Muse,以及多種廠商專屬代理。根本的資安問題很明確:如果代理沿用員工長期有效的憑證,就會取得範圍廣泛且持續有效的存取權;這些權限並非由資安團隊配置,也無法完整掌握,更難在不影響員工的情況下撤銷。Aembit 透過為每個代理配置獨立身分、在存取當下套用政策,並核發會隨任務完成而到期的限時憑證,重新定義了這項問題的解決方式。
為代理配置獨立身分,能改變企業管理授權、稽核與事件控制的方式。團隊不必四處追查外洩的權杖或重設員工帳戶,只需撤銷單一代理身分,就能維持員工的工作效率。這種隔離至關重要,因為代理可能同時在多個系統中執行操作——包括電子郵件、程式碼儲存庫、SaaS 應用程式與內部服務;為了符合法規與鑑識需求,這些操作都必須在稽核軌跡中清楚呈現並可追溯至來源。
Aembit 將這項能力整合進既有的身分控制平面,客戶無須另建一套平行產品。平台會驗證代理身分、代理代表誰執行操作,以及所要求的確切資源,接著核發具範圍限制的短效憑證,供執行控管點使用。這些控管點可以是 Aembit 閘道,也可以是客戶已在使用的既有閘道,既能保留現有投資,也能在整個企業中統一身分與政策管理。
對營運團隊而言,實際效益很明確:預設採用最低權限原則、減少長期有效的憑證,並能在代理行為異常時立即隔離,同時不影響員工的存取權。這種營運模式可縮小事件影響範圍、簡化稽核流程,讓企業能將代理視為提升生產力的工具,而非失控的資安風險。