

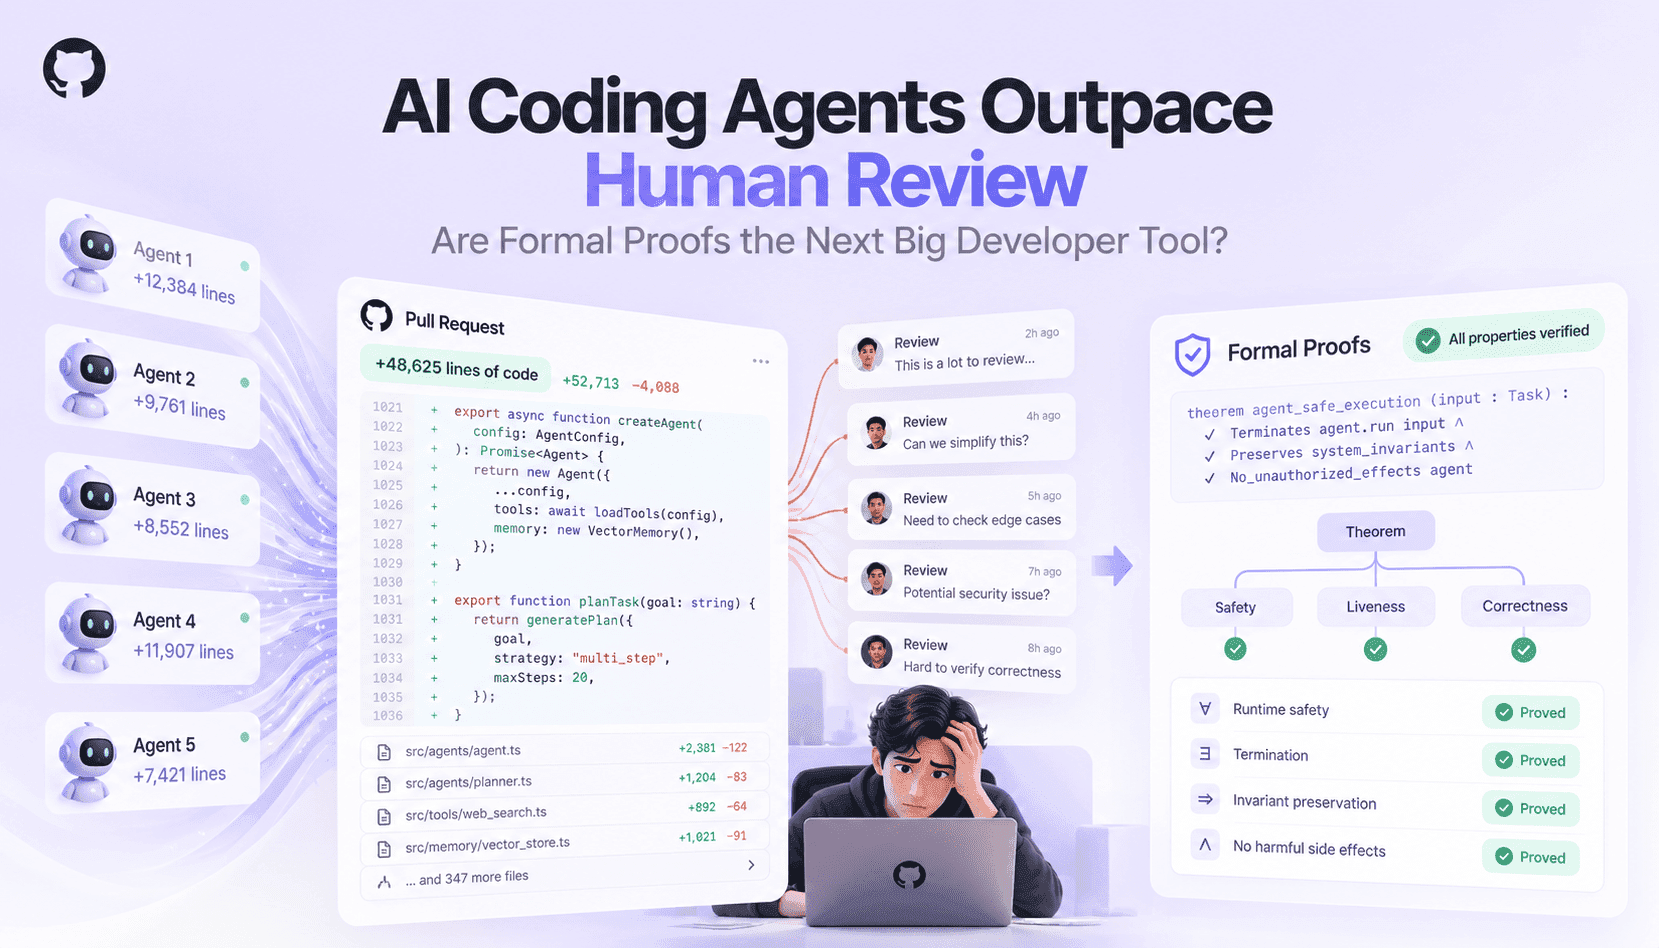
從 Copilot 衍生工具到自主代理工作流程,撰寫程式碼的代理興起,改變了軟體工程的節奏。過去,團隊每天可能只需平衡少數由人類撰寫的 PR;如今,許多團隊收到的卻是源源不絕、由生成工具產出的修補程式、架構樣板與新模組。產量提升了功能交付速度,卻也造成驗證工作積壓:人工審查者的時間有限,而格式檢查、lint 工具與粗略審查等輕量檢查,無法隨產量同步擴展。這種落差正是代理輔助開發流程中事故增加、設定回歸問題與安全性設定錯誤等營運問題的根源。
不同的驗證技術各自擅長偵測不同類型的問題。單元測試與整合測試會驗證指定輸入下的行為;靜態分析可找出型別、流程及某些 API 誤用問題;AI 輔助程式碼審查會標示風格問題與可能的錯誤;形式化驗證則能在規格精確的前提下,證明所有可能輸入都符合特定性質。沒有任何一種方法能解決所有問題。測試可能漏掉未涵蓋輸入的邊界情況;靜態分析會產生誤報,也難以處理動態模式;AI 審查可能受到模型幻覺影響;形式化證明則需要前期投入成本、明確規格,且通常要求程式碼結構受到一定限制。
Microsoft 的 Proof‑Driven Development 研究顯示,形式化方法能務實地融入開發者工作流程:鎖定關鍵模組,並從可執行規格推導證明,團隊便能排除整類測試難以發現的邏輯與並行錯誤。GitHub AI Scan 等掃描平台則能持續、大規模地偵測已知漏洞模式與高風險相依套件。兩者共同指向一種混合做法:在最適合的情境中使用自動化、機率式與確定性工具,並將成本較高但能提供決定性結果的形式化方法,保留給風險最高的程式碼。
對使用 Claude Code、Codex、GitHub Copilot 或代理式工作流程的團隊而言,實際問題在於如何將這些工具整合成一套營運流程,在保留代理生產力的同時,把缺陷與漏洞控制在可管理範圍內。本文接下來將並列比較各種驗證方法,說明何時應採用形式化證明,並提出分階段工作流程,結合自動生成、沙箱測試、漸進式證明與人類判斷,讓驗證能力能隨程式碼產量一同擴展,而不受審查人力限制。