

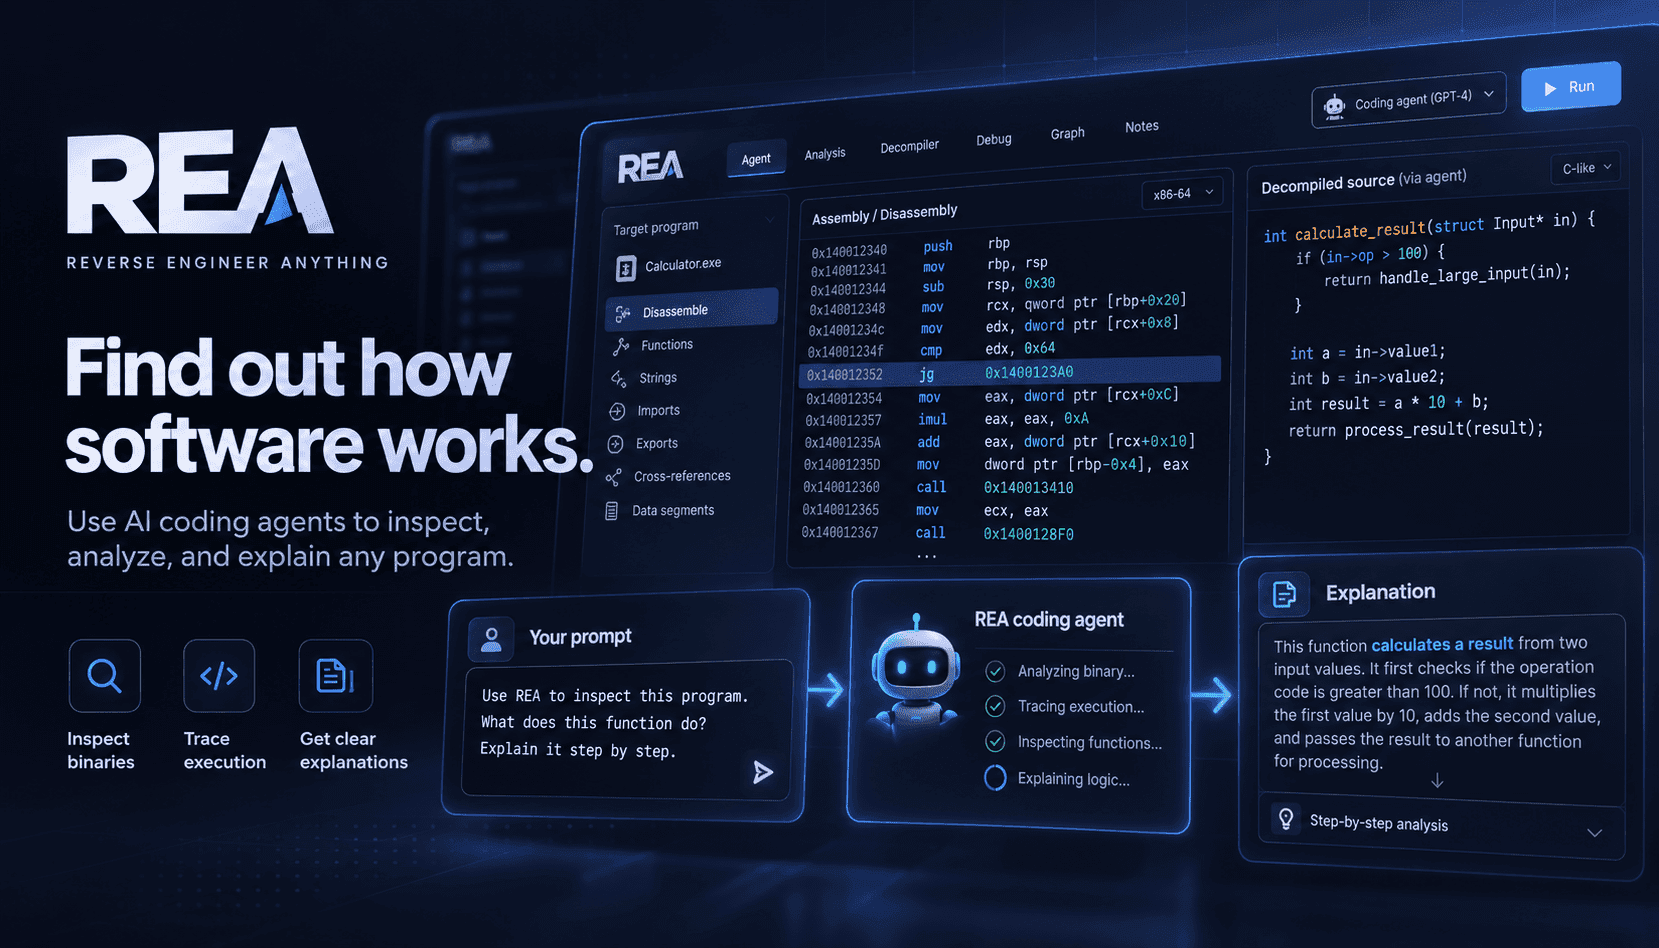
REA(Reverse Engineer Anything)重新定義了逆向工程:透過本機 MCP(Model Context Protocol,模型上下文協定)伺服器,讓 AI 代理能夠協調各種分析工具。REA 不再要求人員手動串接靜態與動態分析器,而是提供工作流程、證據規範與供應商介接器,讓代理能呼叫原生分析引擎(Ghidra、Hopper、IDA)、JavaScript/Electron 解析器、.NET 檢視工具、APK 反編譯器及執行期擷取工具。最終產出的是一場有條理的調查:代理下達步驟,REA 回傳可追溯的證據與發現,再由代理綜整結論並提出重建指引。
實際上,這套流程改變了團隊調查非自有功能的方式。代理可以從錄製的 UI 操作開始,追查網路流量與 IPC 邊界,擷取相關字串和資源參照,再將命中項目深入追蹤至特定二進位檔。REA 會將這些產物對應至已設定原生供應商所提供的反編譯偽碼與組合語言檢視畫面,附上呼叫/參照關係圖,並整理證據,讓代理能為每項推論提出依據。自動化與證據的結合,正是讓重建流程可重現、可供審查的關鍵。
對於正在打造整合、遷移工具或相容層的團隊來說,REA 的本機優先設計格外重要:分析在調查者的電腦或自有基礎架構上執行,而非交由第三方雲端服務處理。這能降低資料外洩風險,並保留對受分析產物的法律控制權。REA 也支援多種目標,包括網站、Electron App、.NET 組件、Android APK、韌體與原始封包擷取資料,讓單一代理設定即可統一調查各種既有及專有軟體。
採用 REA 有賴操作人員嚴守規範。深入分析原生程式仍需要使用者具備 IDA 或 Hopper 的授權版本;團隊也必須在開始前記錄授權依據、工具授權狀態與重建範圍。REA 設有證據與限制欄位,正是為了明確呈現觀察到的內容及仍有歧義之處;然而,組織仍須搭配法律審查與內部防護措施,確保逆向工程僅用於獲准用途,例如互通性、安全研究或維護自有軟體。