

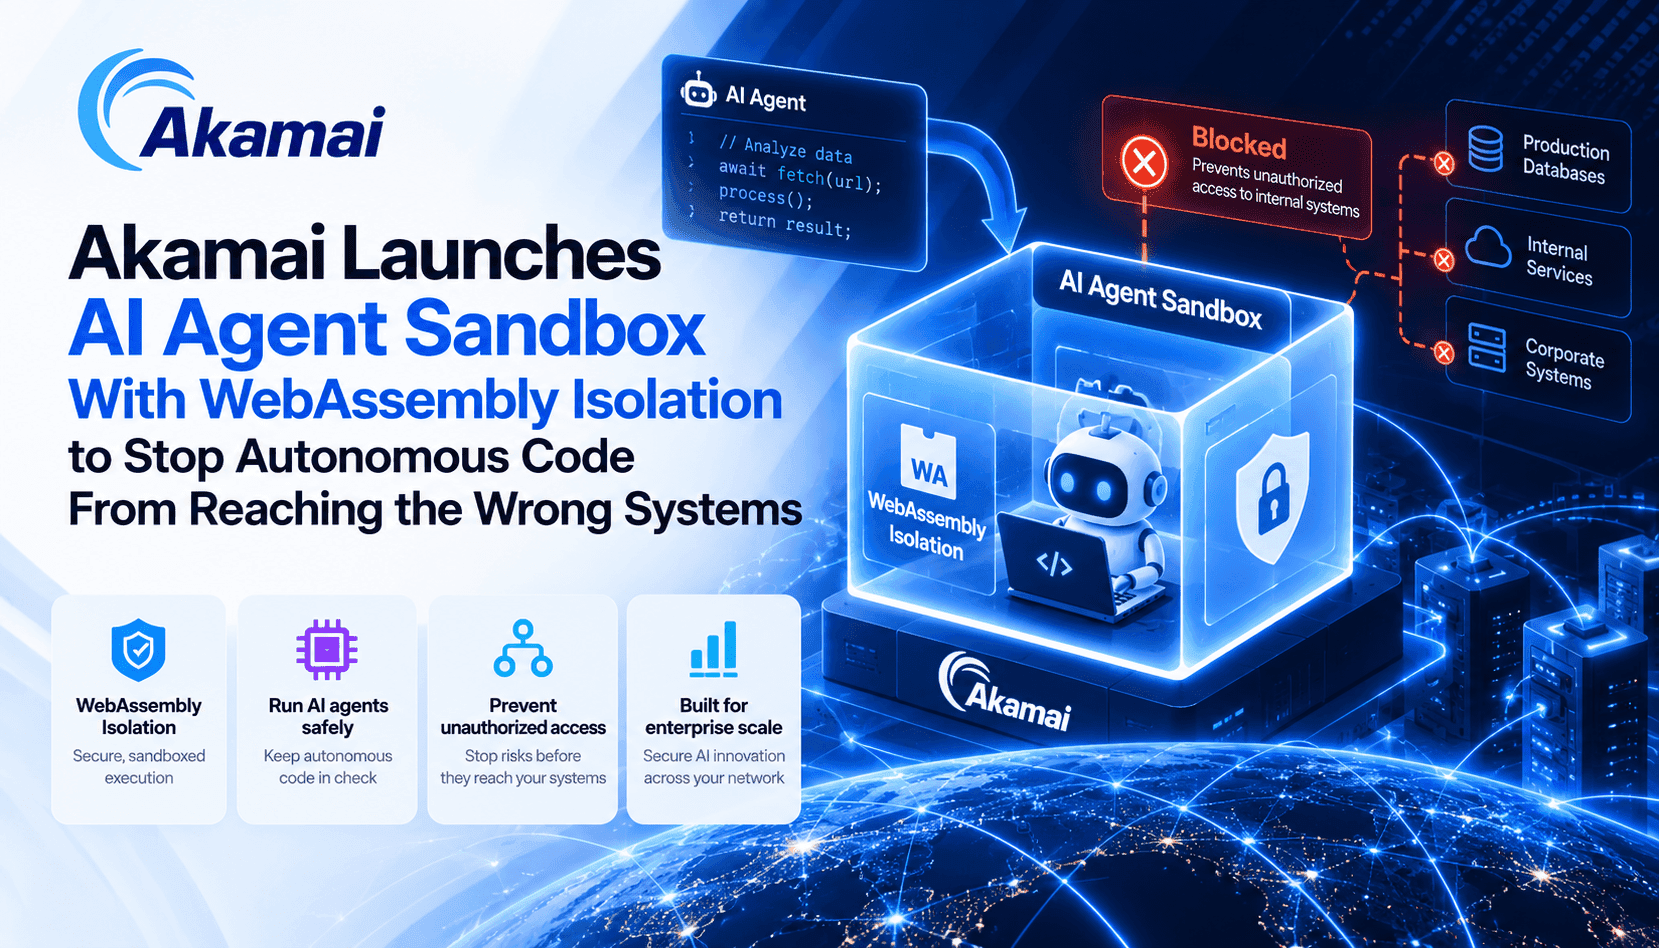
Akamai 這次的公告將兩項截然不同的能力整合成一套可投入正式環境的方案:Akamai Inference 在核心與邊緣提供託管式、OpenAI 相容的模型服務;Akamai Agent Sandbox 則是在 Akamai Functions 上執行代理程式,並將代理程式生成的程式碼置於獨立的 WebAssembly 沙箱中執行。這套產品解決了實際的營運風險:代理程式現在可以撰寫並執行程式碼,而這些程式碼不會因此取得代理程式的網路憑證或完整系統權限。對工程師與資安團隊而言,這代表從寬鬆信任轉向嚴格且可觀測的邊界,管控由代理程式驅動的行動。
WebAssembly 隔離是這套架構的關鍵轉折。Wasm 採用以能力為導向的模型:模組只能使用主機明確授予的 API 與資源。實際上,這代表你可以限制 CPU 使用量、設定嚴格的記憶體上限、停用對外連線,並完全禁止檔案系統或核心介面。Wasm 二進位檔精簡且具確定性,因此也更容易快速檢查政策,攻擊面比完整容器更小。沙箱以 Spin 框架的一部分形式提供,讓團隊擁有可重現、可稽核的執行環境,也更容易落實企業的最低權限原則。
Akamai Inference 則透過 OpenAI 相容 API,提供對開放權重模型與自訂模型的託管存取,與沙箱相輔相成。這種相容性降低了遷移門檻,既有的協調、提示工程與檢索增強生成(RAG)模式都能移植到 Akamai 的基礎架構。更重要的是,Akamai 透過核心區域的高密度 GPU 叢集與分散式邊緣網路,讓推論服務更靠近使用者與資料。對需要快速回應或在地資料處理(基於隱私或法規遵循考量)的即時代理程式而言,這種連續分布的架構能減少實際往返延遲,也有助於簡化資料治理。
這種組合並非適用所有情境。Wasm 精簡的隔離模式,必須在微型虛擬機(microVM)提供的部分檢視與快照功能,以及容器生態系的工具支援之間有所取捨。它非常適合範圍明確、具確定性的工作,也能有效防止對外權限擴張;但若團隊需要完整的核心層級隔離、即時鑑識快照,或廣泛支援舊版二進位檔,microVM 可能仍是較佳選擇。因此,最終決策取決於威脅模型、效能需求,以及部署流程的營運成熟度。