

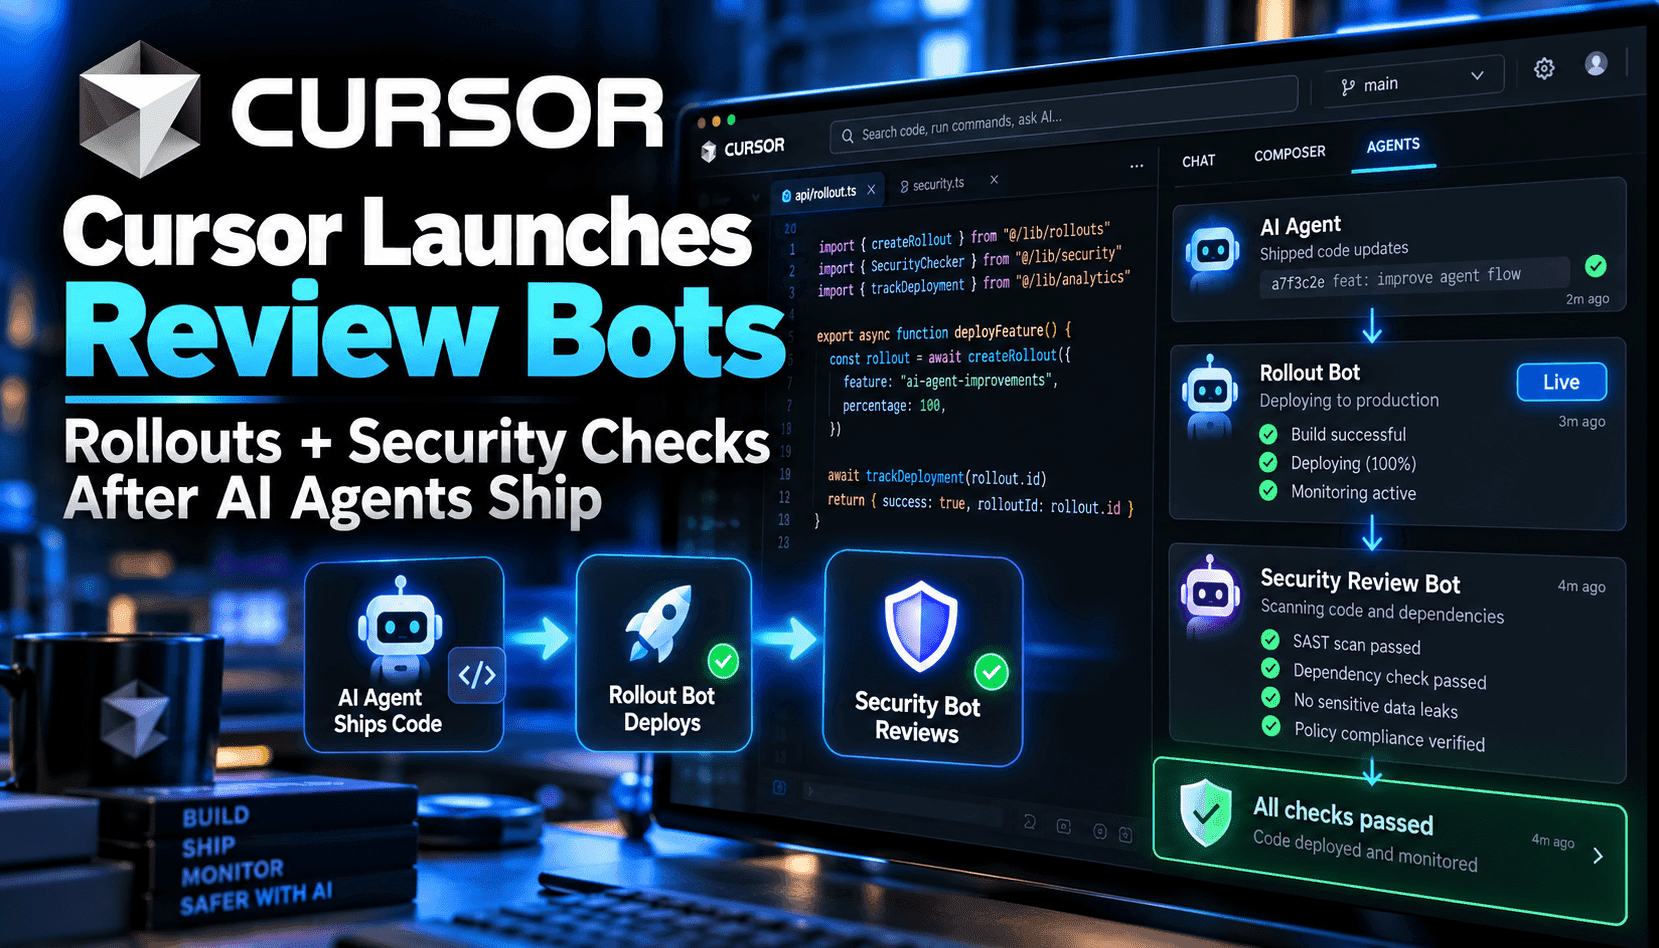
程式碼代理的重心正從 IDE 轉向生產環境。Cursor 的 Rollouts 機器人會附加於每個拉取請求,將差異轉換成監控計劃,並根據真實遙測數據評估部署狀況——分別針對測試環境與生產環境。團隊不再只收到 CI 的單一綠色勾選,而是獲得變更是否達成預期效果及是否引入回歸的判定。該判定會回傳至 PR 討論串,讓作者與審查者在既有工作區中形成從代碼到影響的閉環。
安全審查則補足此點,發佈一則聚焦於可利用漏洞的綜合評論,而非風格問題。它追蹤常見注入面向(SQL、指令、模板)、身份驗證與授權繞過、原始碼中的秘密、伺服器端請求偽造(SSRF)與不安全重定向、不安全反序列化,以及具有已知 CVE 的依賴升級。發現會包含嚴重性、說明輸入如何流向漏洞點的攻擊路徑,以及建議修復方案。團隊可新增專案特定規則,例如強制客戶端包裝器或禁止在處理器中查詢特定資料表,機器人將在每次 PR 中一致執行這些規則,並跳過草稿狀態的 PR。
在運營層面,Rollouts 連接原始碼控制、部署事件的交付系統與可觀察性提供者。它會在提交部署時啟動,根據日誌、指標與追蹤執行監控計劃,並能透過通知作者、提議回滾 PR 或交由雲端代理修復來升級回歸問題。關鍵是它不會自動合併或回滾,團隊始終掌控全局。環境隔離意味著變更可在測試環境驗證通過,同時在生產環境仍被標記,這是漸進式交付與功能旗標的重要防護措施。
對買家而言,價值明確:將模糊的部署後搶修轉化為明確的計劃、判定與修復,且無需增加額外儀表板。但效能依賴於遙測與政策的品質。若缺乏黃金信號、結構化日誌或適當追蹤,機器人的判定將雜訊多或無結論。同理,安全審查的精確度會隨團隊規則的編碼與秘密管理的良好維護而提升。應將此視為成熟 DevSecOps 實踐的加速器,而非替代方案。