

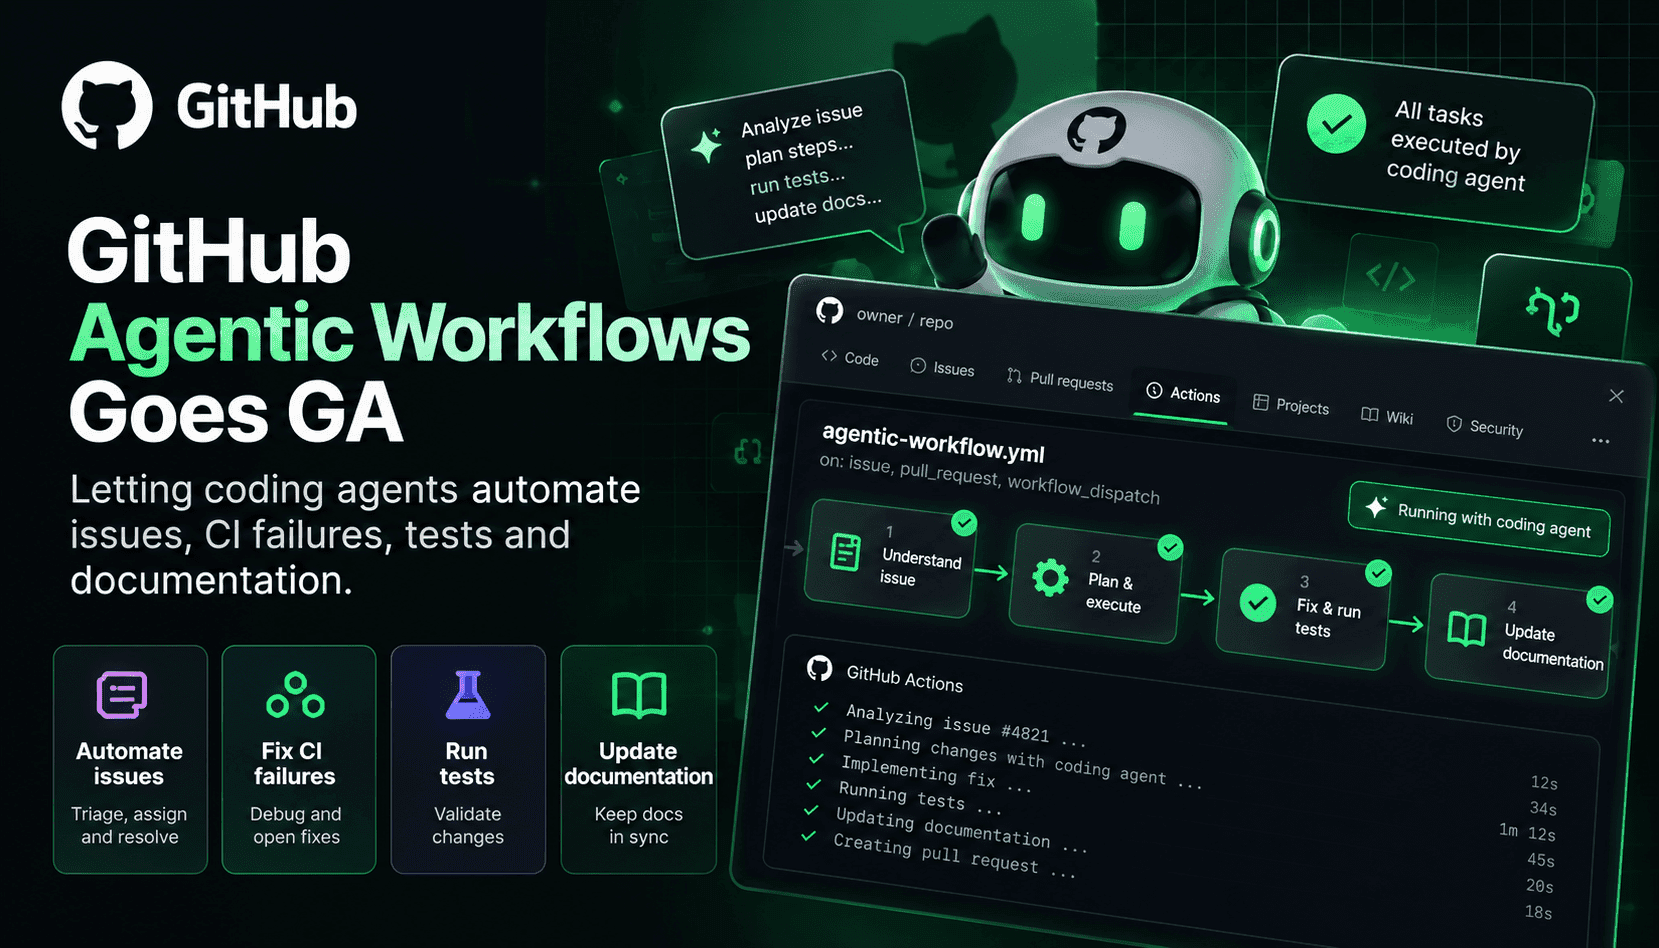
GitHub Agentic Workflows 正式推出,讓團隊能將純 Markdown 轉化為可執行的自動化流程:以自然語言描述意圖與限制條件,再由工具鏈編譯成標準的 Actions YAML,呼叫程式設計代理程式執行。這項產品的關鍵轉變,不只是把代理程式帶進 Actions,更在於讓整個流程可重複、可稽核,並能整合至既有的執行器群組與政策控管。對平台工程師而言,這代表你可以在自架執行器上,為問題分類或 CI 分析建立代理式政策原型,選擇模型供應商或使用 Copilot,同時讓執行環境維持與一般 CI/CD 架構一致。
實際上,代理式工作流程改變了例行程式碼儲存庫工作的執行方式,也改變了負責執行的人員。過去需要工程師手動分類數百筆新回報的錯誤,現在可透過工作流程呼叫程式設計代理程式,進行分類、排定優先順序,甚至在草稿 PR 中提出重現步驟或建議標籤。遇到 CI 失敗時,代理程式可以找出不穩定的測試,在 Docker-in-Docker 執行器中重現問題、在失敗的提交上註記可能的根本原因,並建立修正工作項目。若再串接測試生成器與文件更新流程,便能自動補上程式碼範例、建立測試雛形或產生變更記錄,減少工作情境切換並加快問題解決速度。
採用代理式工作流程也需要新的營運規範。GitHub 提供多層防護,包括預設唯讀權限、位於 Agent Workflow Firewall 後方的沙箱執行容器、安全輸出驗證,以及針對提議變更的威脅偵測掃描。團隊仍須明確設定完整性篩選條件、儲存庫與密碼的允許清單,以及模型路由政策,將敏感任務交由更可信賴的引擎處理。最有效的部署方式,是把代理式流程視為一般自動化:納入版本控管、對 Markdown 意圖描述進行同儕審查,並預估帳單與點數用量,避免代理程式循環失控造成意外支出。
投資報酬率看得見,但情況並非一概而論。GitHub 提到,內部團隊在代理程式端到端處理例行工作的情況下,工作效率提升了一倍,並大幅節省時間。要達到這樣的成果,團隊需投入心力建立範本、透過 CI 閘道驗證輸出,並監控品質指標,例如問題分類的誤報率、自動修補造成的 PR 變動量,以及生成測試帶來的測試涵蓋率差異。反之,若放任代理程式自主運作,可能增加雜訊並累積維護負債。因此,分階段導入較為務實:先從唯讀分析工作開始,再逐步開放建立 PR,並保留人工審查。