

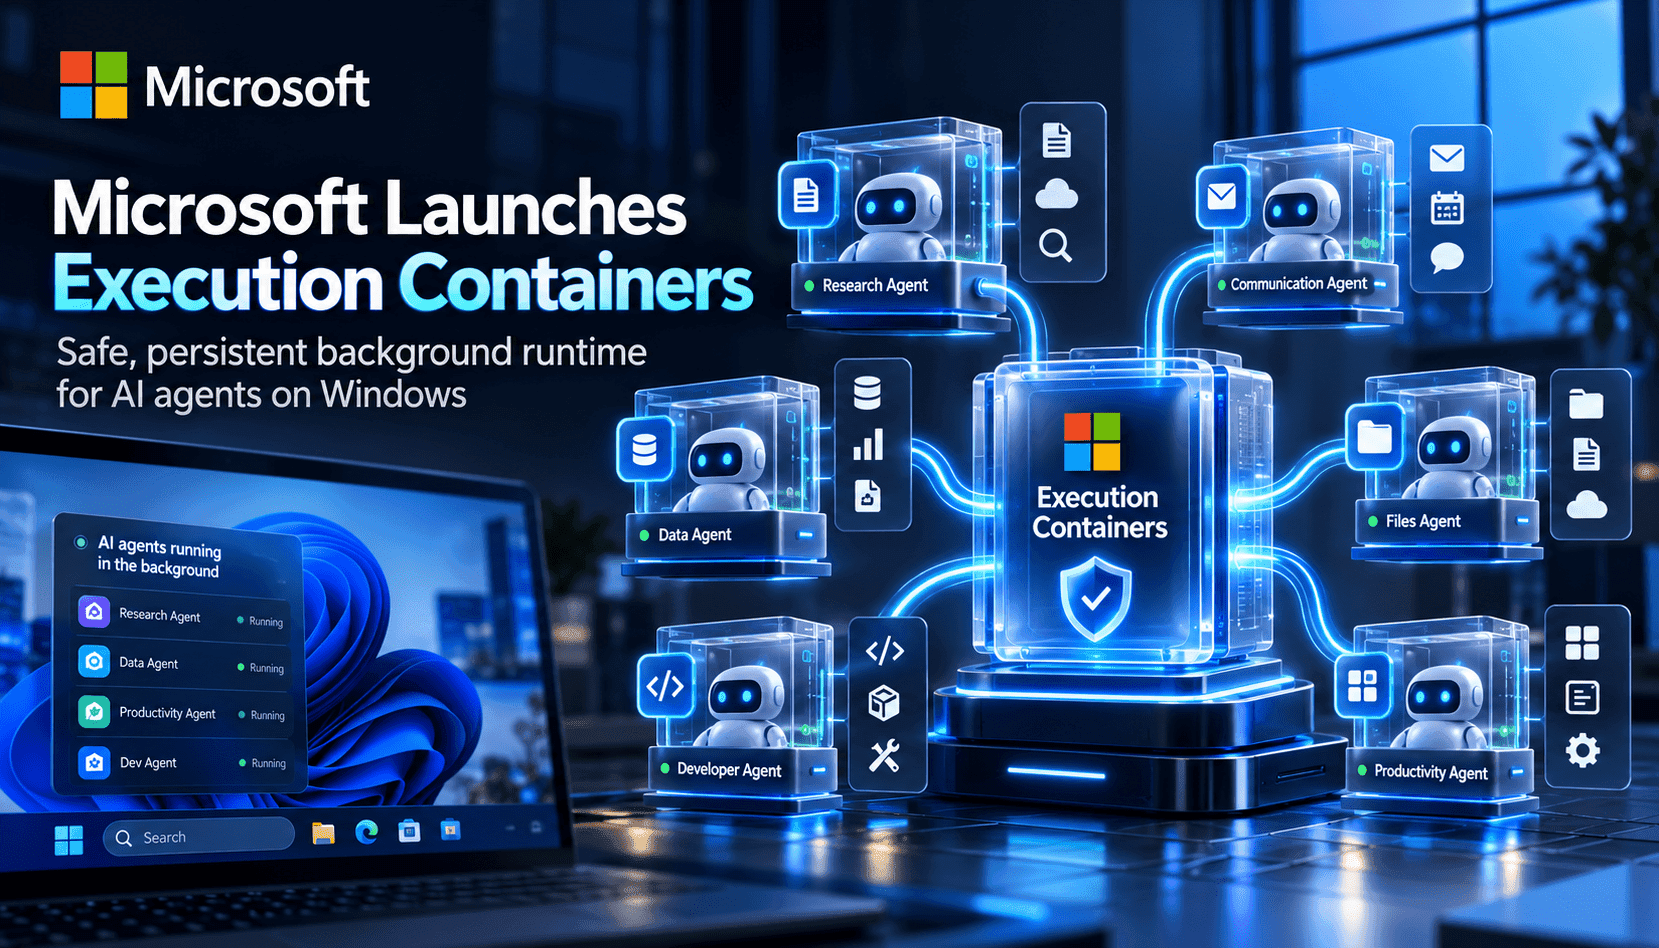
Microsoft 執行容器(MXC)代表作業系統支援自主 AI 代理方式的一項深思熟慮的演進。MXC 不再讓代理以使用者權限執行,或乾脆全面封鎖,而是為開發人員與 IT 部門提供由作業系統強制執行的政策層,明確規範代理可以讀取、寫入、呼叫或在使用者介面中顯示哪些內容。如此一來,代理便能在背景執行工作流程,例如編輯程式碼儲存庫、執行建置作業或自動化管理工作;而 Windows 會選用合適的隔離後端(程序沙箱、工作階段容器、WSL 或 microVM),在執行階段落實這些界線。
從技術角度來看,MXC 將政策與執行分離。開發人員透過統一的 JSON 結構描述和多語言 SDK,表達對資源的需求,例如檔案路徑、網路目的地、使用者介面存取權和程序參數;MXC 則將這些需求對應到 Windows、macOS 和 Linux 上各自適用的沙箱。這種對應至關重要:低延遲需求的程式碼代理可在程序容器中快速執行,而風險較高的工作負載則可改用工作階段容器或 microVM。政策不受代理控制,因此代理本身無法提高權限,也不能授予新產生的程式碼存取權。
MXC 也明白,安全導入代理仰賴身分管理與可管理性。Windows 計畫整合 Microsoft Entra 和 Agent 365 歸屬資訊,讓管理員能區分代理操作與使用者活動。再搭配類似 Intune 的 MXC 容器政策,組織便能套用管理規範、稽核代理行為,並在不打斷裝置使用者工作的情況下,處理行為異常的代理。對企業而言,這種區分能決定事件究竟是單一代理遭入侵,還是整個使用者帳戶受到影響。
對建置者而言,實務上的做法很明確:及早、分階段導入 MXC。先讓面向開發人員、需要快速迭代的代理使用程序容器,再透過 MXC 的寬鬆模式與學習模式制定最小權限政策;對敏感工作流程,則改用工作階段容器或 microVM,以取得更強的隔離效果。為代理工作負載加入存取嘗試回報機制,並逐步調整政策;將拒絕存取的回報視為診斷資料,而不只是錯誤訊息。長期而言,一致的隔離模式能讓代理執行像雲端工作負載中的容器與沙箱一樣,可預測且易於稽核。