

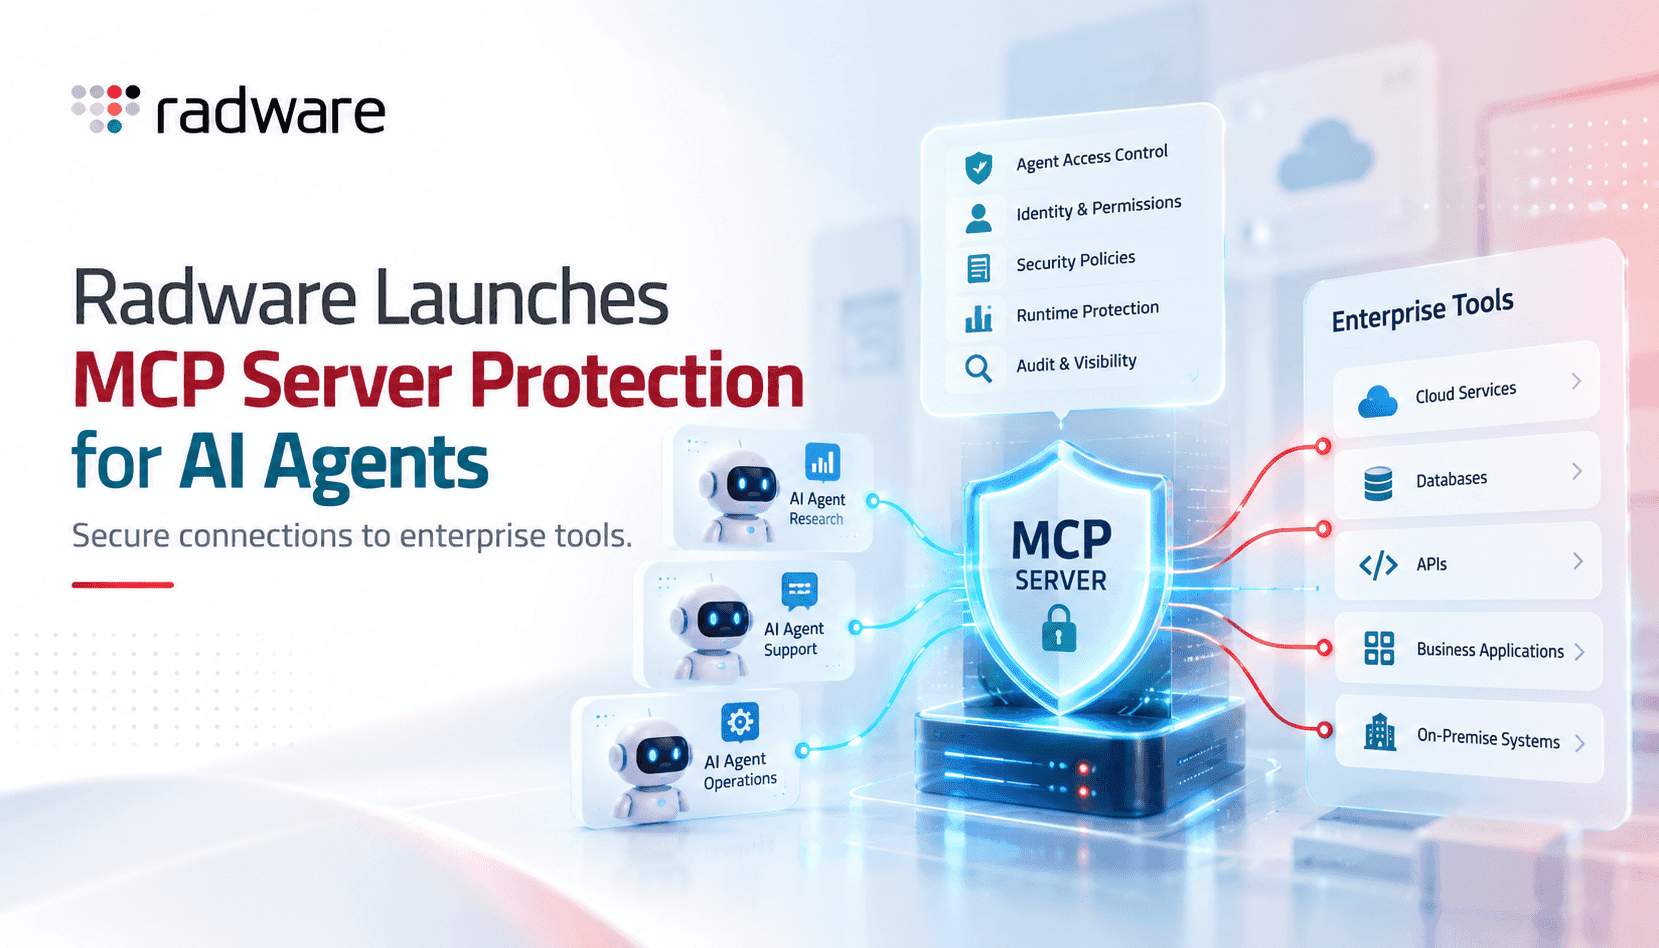
企業正迅速採用模型上下文協定(Model Context Protocol,MCP),將 AI 代理連接至應用程式與資料環境,並透過它提供工具、連接器和工作流程。這個連接層如今已成為策略性的控制點:它決定代理能探索、呼叫和回傳哪些內容。Radware 的 MCP 伺服器防護正視這項轉變,將 MCP 伺服器視為首要的安全防護面。對資安與平台團隊而言,這讓問題不再只是保護網頁伺服器和 API,而是必須保護協定及協調邏輯,確保代理在商業系統中自主執行操作時受到妥善控管。
MCP 面臨的風險型態有其獨特之處。工具投毒是指攻擊者注入惡意或遭竄改的工具定義,誘使代理執行有害操作。未授權操作則是濫用代理原本合法的存取鏈,讓它執行超出預期範圍的任務。惡意或遭入侵的 MCP 伺服器本身,也可能將代理請求導向由攻擊者控制的後端。傳統 WAF 和 DDoS 防護產品缺乏偵測這類協定與行為威脅所需的脈絡,因此,具備 MCP 感知能力的可視性、行為偵測與治理控制,正迅速成為企業資安架構的必要功能。
Radware 的方案整合了三項對實際營運至關重要的能力:探索並盤點 MCP 伺服器與公開的工具、透過協定感知防護阻擋濫用模式,以及提供治理控制以落實政策。透過記錄代理身分、工具呼叫順序和資源用量,防禦人員得以從零散監控轉向依趨勢偵測異常。對平台負責人而言,這項方案兼具防禦與營運價值:找出哪些工具可被存取、哪些代理最活躍,以及哪些政策缺口可能導致權限提升或資料外洩。
導入所需的取捨不容忽視。加入 MCP 安全防護會帶來延遲、新的遙測資料流,以及跨雲端、Kubernetes 和地端硬體的設定負擔。團隊必須在阻擋代理過度積極的行為與保留合法自動化能力之間取得平衡。要實際成功,關鍵在於分階段推出:先盤點並建立可視性,再建立行為分析基準,最後才啟用主動封鎖。將防護整合至身分管理、密鑰管理,以及工具定義的 CI/CD 流程,可減少誤報,並確保 MCP 政策符合開發者的工作流程。