

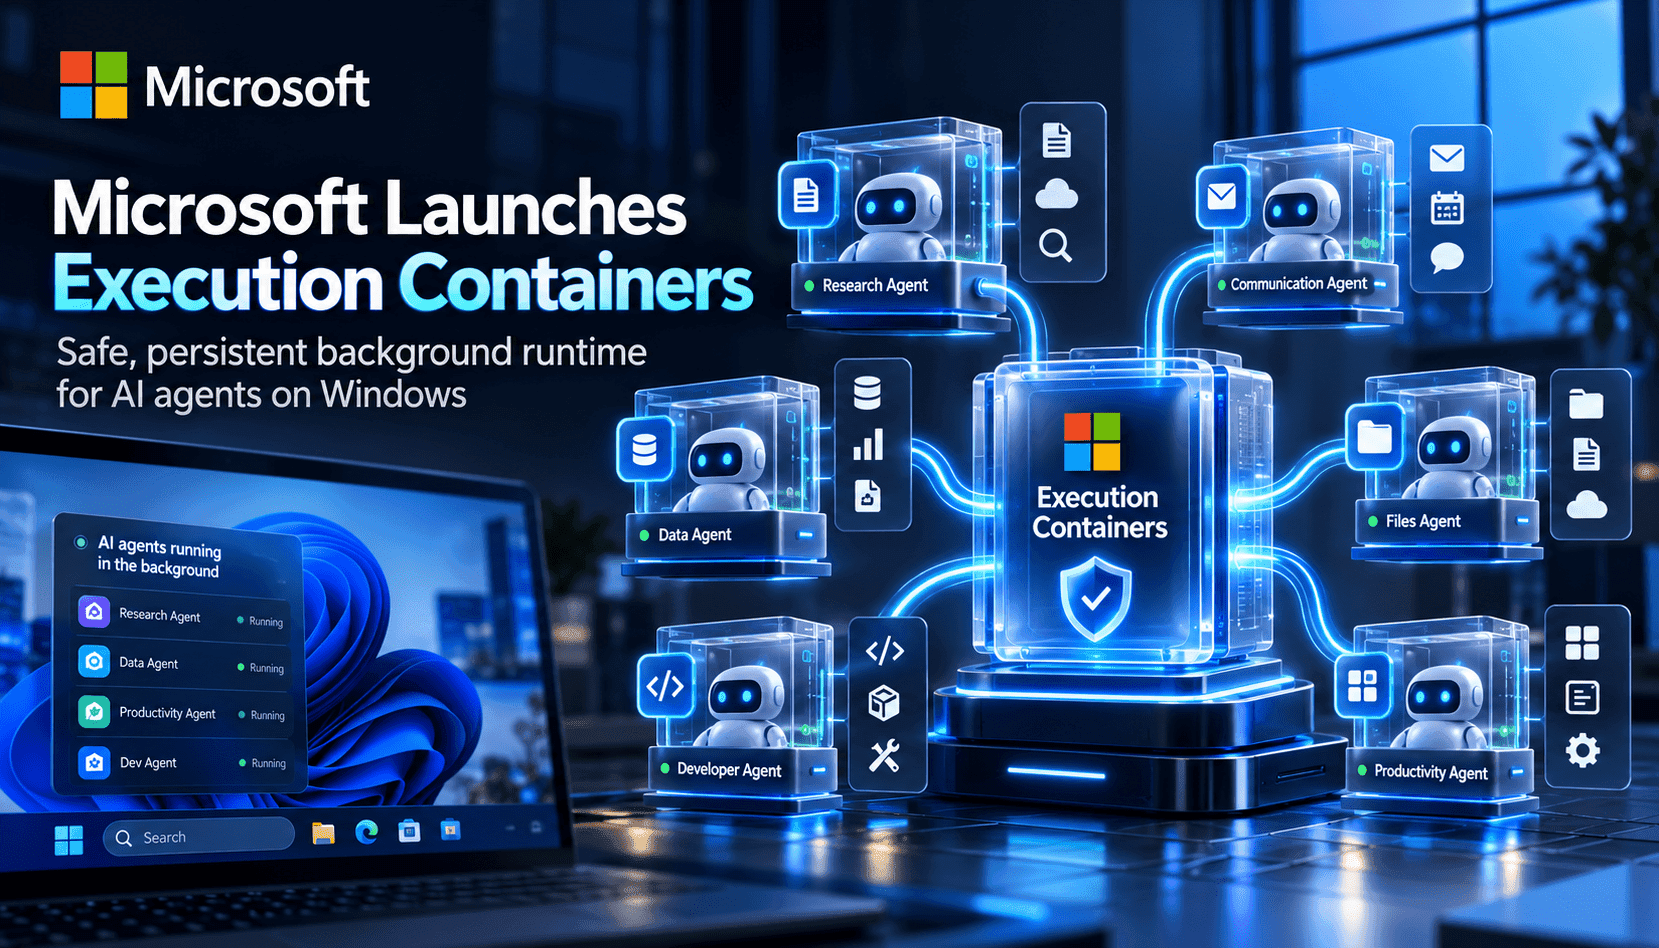
Microsoft 执行容器(MXC)代表着操作系统支持自主 AI 智能体的一次有意演进。MXC 不再让智能体以用户权限运行,也不再将其一概拦截,而是为开发者和 IT 管理人员提供由操作系统强制执行的策略层,明确规定智能体可以读取、写入、调用或在界面中显示哪些内容。这样一来,智能体便能执行后台工作流——例如编辑代码库、运行构建或自动处理管理任务——而 Windows 会选择合适的隔离后端(进程沙盒、会话容器、WSL 或微型虚拟机),在运行时落实这些边界。
从技术角度看,MXC 将策略与执行分离。开发者可以使用统一的 JSON 架构和多语言 SDK,声明资源需求,包括文件路径、网络目标、UI 访问权限和进程参数;MXC 则会将这些需求映射到 Windows、macOS 和 Linux 上各自适用的沙盒。这样的映射至关重要:它能让编程智能体在低延迟场景下通过进程容器快速运行,同时将风险更高的工作负载转移到会话容器或微型虚拟机中。策略由智能体之外的机制管理,因此智能体无法自行提升权限,也不能擅自授权访问新生成的代码。
MXC 也意识到,智能体要安全落地,身份管理和可管理性至关重要。Windows 计划集成 Microsoft Entra 和 Agent 365 的身份归因功能,让管理员能够区分智能体操作与用户活动。再结合类似 Intune 的 MXC 容器策略,组织便能落实管理规范、审计智能体行为,并在智能体行为异常时采取措施,而不必打断正在使用设备的员工。对于企业而言,这种区分决定了事件只是单个智能体遭到入侵,还是演变成整个用户账户的安全事件。
对于构建者而言,实际行动很明确:尽早分阶段采用 MXC。先为面向开发者、需要快速迭代的智能体使用进程容器,再利用 MXC 的宽松模式和学习模式制定最小权限策略;对于敏感流水线,则迁移到会话容器或微型虚拟机,以获得更强隔离。为智能体工作负载添加监测,记录其尝试访问的资源,并逐步调整策略;将拒绝访问的报告视为诊断数据,而不仅仅是错误。随着时间推移,统一的隔离模型将让智能体执行像容器和沙盒之于云工作负载一样,变得可预测、可审计。