

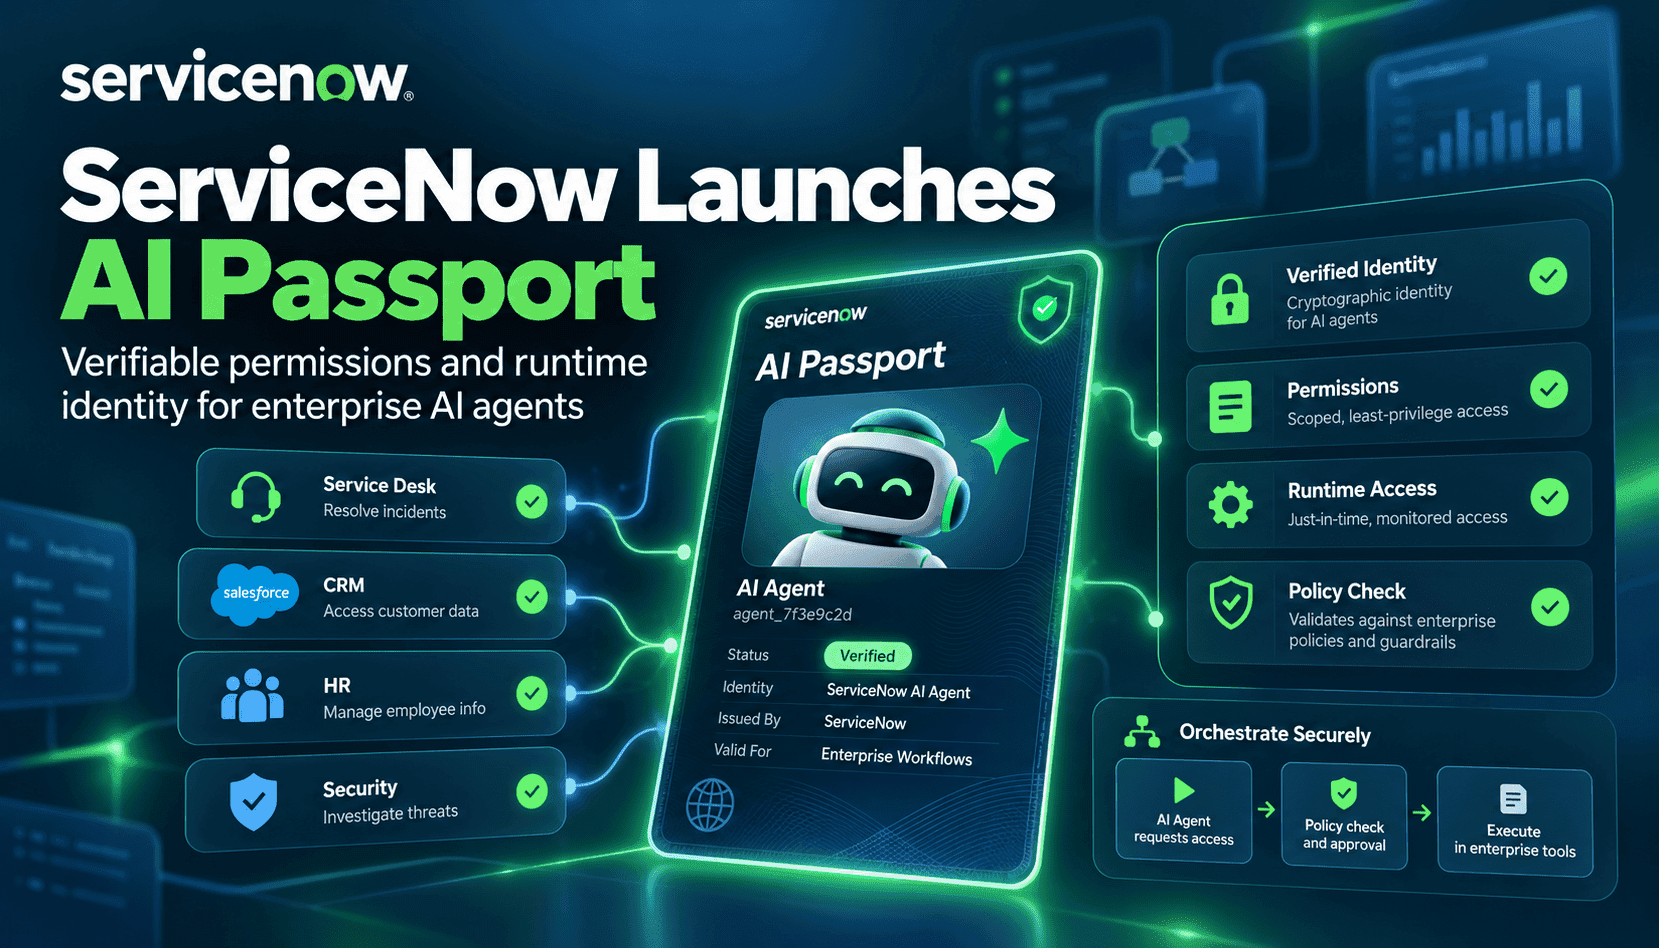
ServiceNow AI Passport 将智能体治理的重点从事后日志记录转向运行时验证。Passport 会签发经过密码学签名的凭证,要求智能体及其运行时在工作流的每个步骤中出示并验证凭证。凭证载明权限范围——包括允许访问哪些数据、调用哪些 API 或执行哪些应用操作——并以企业 CMDB、GRC 和工作流审批中的实时信息为依据。其实际价值在于预防:如果智能体试图执行超出授权范围的操作,执行控制点便可立即限制、重定向或终止智能体,而不必等待缓慢的人工补救。
从技术层面看,Passport 基于开放规范构建,使身份提供商、执行控制层和第三方运行时都能签发并验证凭证。ServiceNow 正将 Passport 与支持 MCP 的控制机制,以及基于 NVIDIA Open Agent Safety Platform 组件构建的生产级执行方案结合起来。这种组合至关重要:无论运行时部署在本地 GPU 集群、超大规模云服务商的隔离环境,还是嵌入式 SaaS 智能体中,只有持续验证并以机器速度执行策略,密码学验证才真正有用。对企业而言,这意味着要将身份、权限映射和运行时遥测整合到一个统一的运营控制平面中。
发现和持续可观测性是发挥 Passport 效用的关键。ServiceNow 的 Super Intelligence Control Tower 能识别影子 AI、将智能体权限映射到实际访问权,并集中管理审计记录,确保授权决策有据可查且与业务情境相符。更重要的是,Passport 支持精细撤销和限定范围的委派:企业可以逐层收紧智能体链中的委派权限,并撤销验证凭证,而不必大范围轮换凭证。对于受监管行业而言,发现、运行时执行控制和可审计决策相结合,能够将原本模糊难测的运营风险转化为可管理的控制问题。
采用 Passport 既能带来运营效益,也会催生新的工作。团队需要将 Passport 签发方接入身份流程,为运行时和 MCP 服务器扩展执行控制钩子,并使策略定义与 CMDB 和 GRC 系统保持一致。实际部署中难免遇到边缘情况,例如第三方临时启动的智能体、改变模型行为的更新,以及令执行控制更加复杂的多租户运行时。不过,与临时拼凑的智能体部署相比,从清晰且范围明确的凭证和持续验证入手,可以缩小风险影响范围,并改善事件取证能力。