

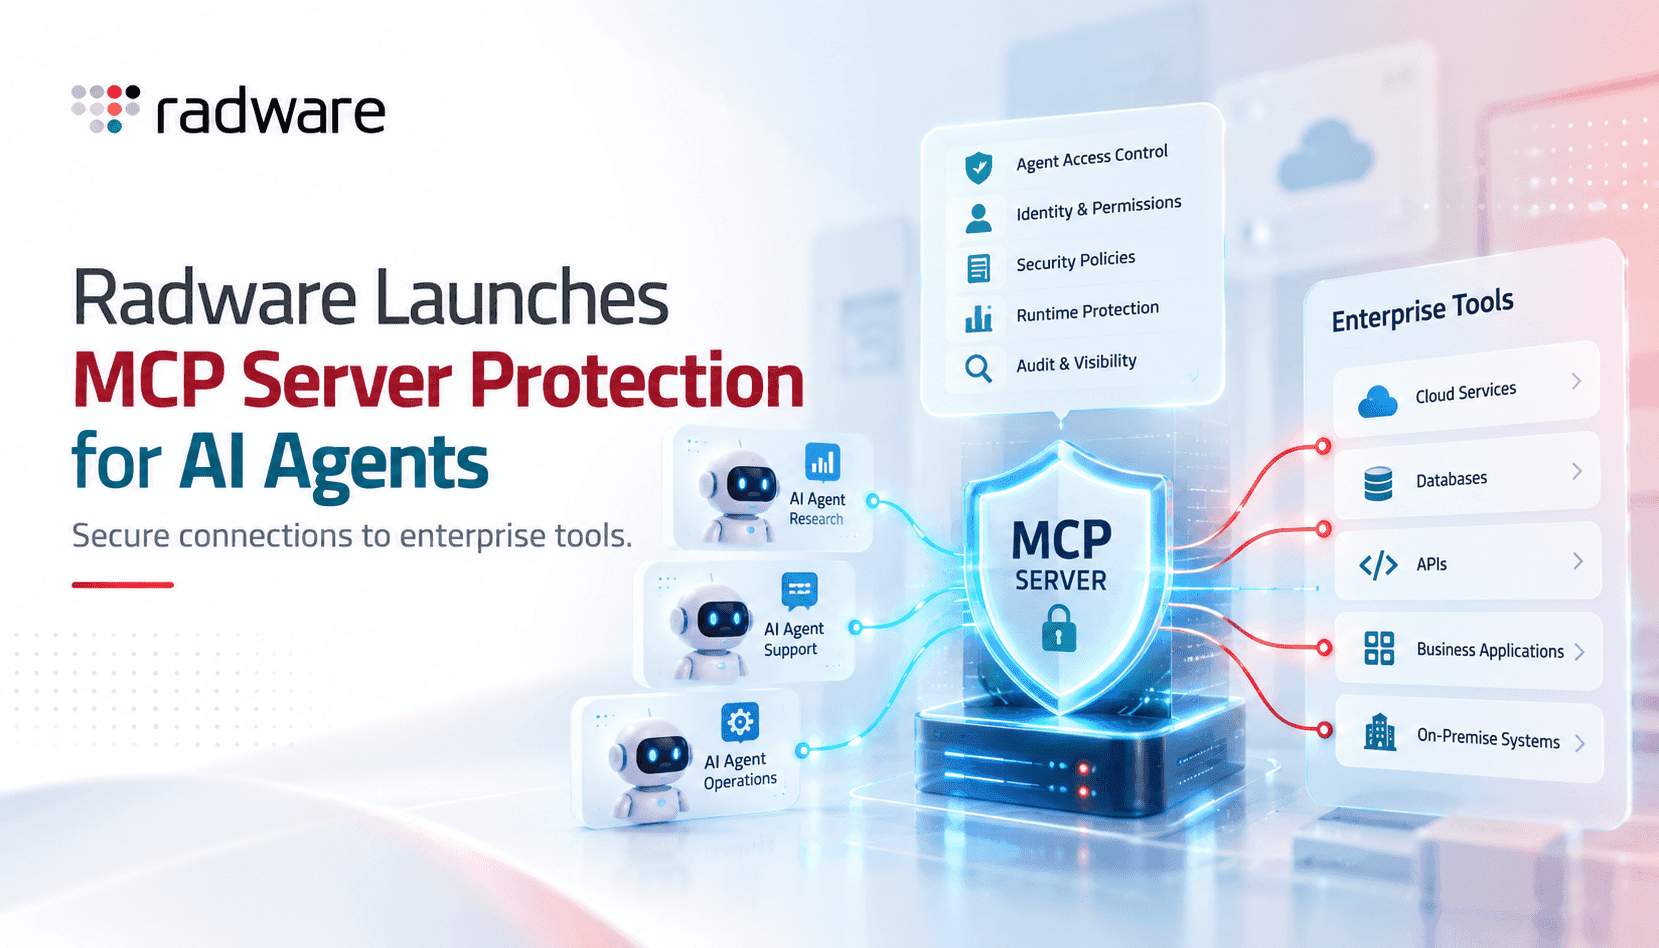
企业正通过模型上下文协议(MCP),快速将 AI 智能体接入自身的应用和数据体系,以开放工具、连接器和工作流。这一连接层如今已成为战略控制点:它决定智能体能够发现、调用和返回哪些内容。Radware 的 MCP 服务器防护正视这一变化,将 MCP 服务器视为首要安全防护面。对安全和平台团队而言,这意味着问题的重心不再只是保护 Web 服务器和 API,还要保护协议本身及编排逻辑,因为正是它们让智能体能够自主操作业务系统。
MCP 面临的风险有其独特之处。工具投毒是指攻击者注入恶意或经过篡改的工具定义,诱使智能体执行有害操作。未经授权的操作,则是攻击者滥用智能体原本合法的访问链路,使其执行超出预期范围的任务。恶意或遭入侵的 MCP 服务器本身也可能将智能体请求转发至攻击者控制的后端。传统 WAF 和 DDoS 防护产品缺乏识别这类协议级和行为驱动威胁所需的上下文,因此,具备 MCP 感知能力的可视性、行为检测和治理控制,正迅速成为企业安全体系的必要能力。
Radware 的解决方案整合了三项对日常运营至关重要的能力:发现并绘制 MCP 服务器及其开放工具的清单,提供协议感知型防护以阻止滥用行为,以及通过治理控制落实策略。通过记录智能体身份、工具调用序列和资源消耗情况,防御人员可以从临时监控转向基于趋势的异常检测。对平台负责人来说,这套方案既有防护价值,也能提升运营效率:了解哪些工具可被访问、哪些智能体最活跃,以及策略缺口可能导致权限提升或数据泄露的环节。
采用 MCP 安全防护也需要权衡。新增防护会带来延迟、额外的遥测数据流,以及跨云环境、Kubernetes 和本地硬件的配置开销。团队必须在拦截激进的智能体行为与保留合法自动化能力之间取得平衡。要取得实际成效,关键在于分阶段部署:先盘点资产并建立可视性,再分析行为基线,最后启用主动拦截。将防护与身份管理、密钥管理以及工具定义的 CI/CD 流程集成,有助于减少误报,并确保 MCP 策略与开发者工作流保持一致。