

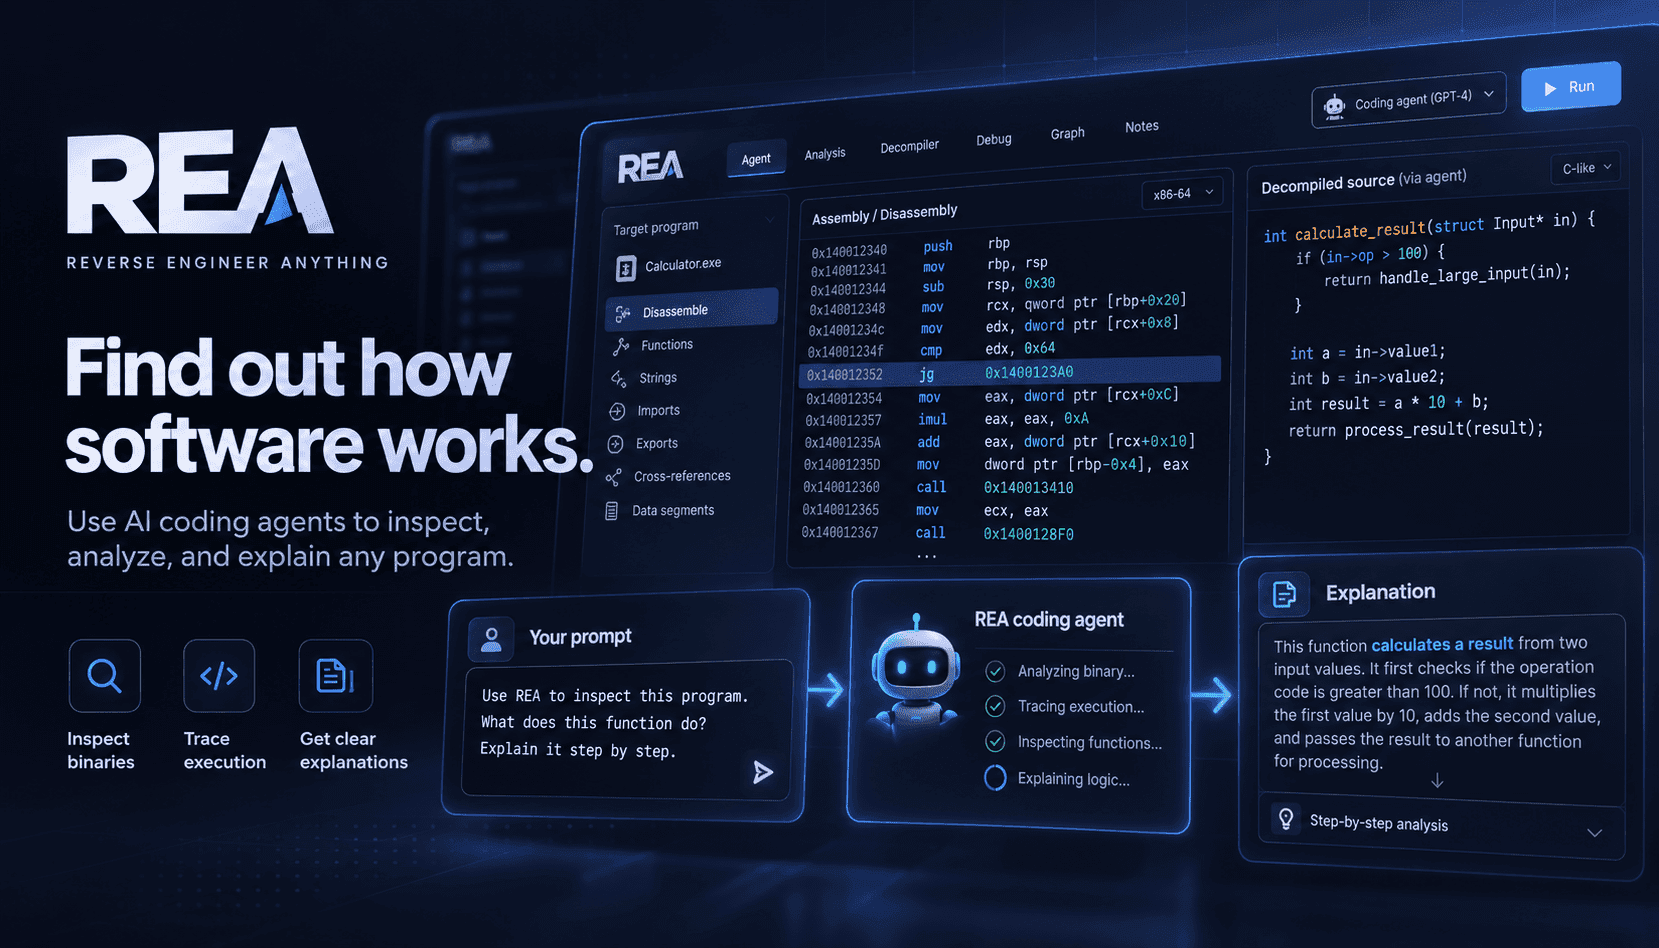
REA(Reverse Engineer Anything)将逆向工程重新构想为一套工具链,让 AI 智能体通过本地 MCP(模型上下文协议)服务器进行编排。无需人工逐一连接静态和动态分析器,REA 提供工作流、证据规范和提供程序适配器,让智能体能够调用原生分析引擎(Ghidra、Hopper、IDA)、JavaScript/Electron 解析器、.NET 检查工具、APK 反编译器和运行时捕获工具。最终形成结构化调查流程:智能体发出操作步骤,REA 返回附有可追溯证据的发现,智能体再据此归纳结论并给出重建指导。
在实际应用中,这条流程改变了团队调查非自有功能的方式。智能体可以从录制的 UI 交互开始,跟踪网络数据和 IPC 边界,提取相关字符串与资源引用,再将发现的问题升级为有针对性的二进制追踪。REA 会将这些产物关联到配置的原生分析工具生成的反编译伪代码和汇编视图,附上调用图和引用图,并打包证据,方便智能体为每项推断提供依据。自动化与证据相结合,正是让重建过程可复现、可审查的关键。
对于开发集成、迁移工具或兼容层的团队来说,REA 的本地优先设计尤为重要:分析在调查人员自己的设备或基础设施上运行,而不是交由第三方云服务处理。这有助于降低数据外泄风险,并确保分析产物始终处于法律管控之下。REA 还支持多种目标,包括网站、Electron 应用、.NET 程序集、Android APK、固件和原始数据包捕获,因此一套智能体配置就能统一团队对各类遗留软件和专有软件的调查流程。
能否顺利采用,取决于操作者是否遵守规范。进行深度原生分析时,如使用 IDA 或 Hopper,仍需拥有相应的授权软件;团队也必须在开始前记录授权情况、许可证状态和重建范围。REA 提供证据和限制字段,正是为了明确呈现观察到的内容以及仍存歧义之处。但组织还必须配合法律审查和内部防护措施,确保逆向工程仅用于获准的用途,例如互操作性、安全研究或维护自有软件。