

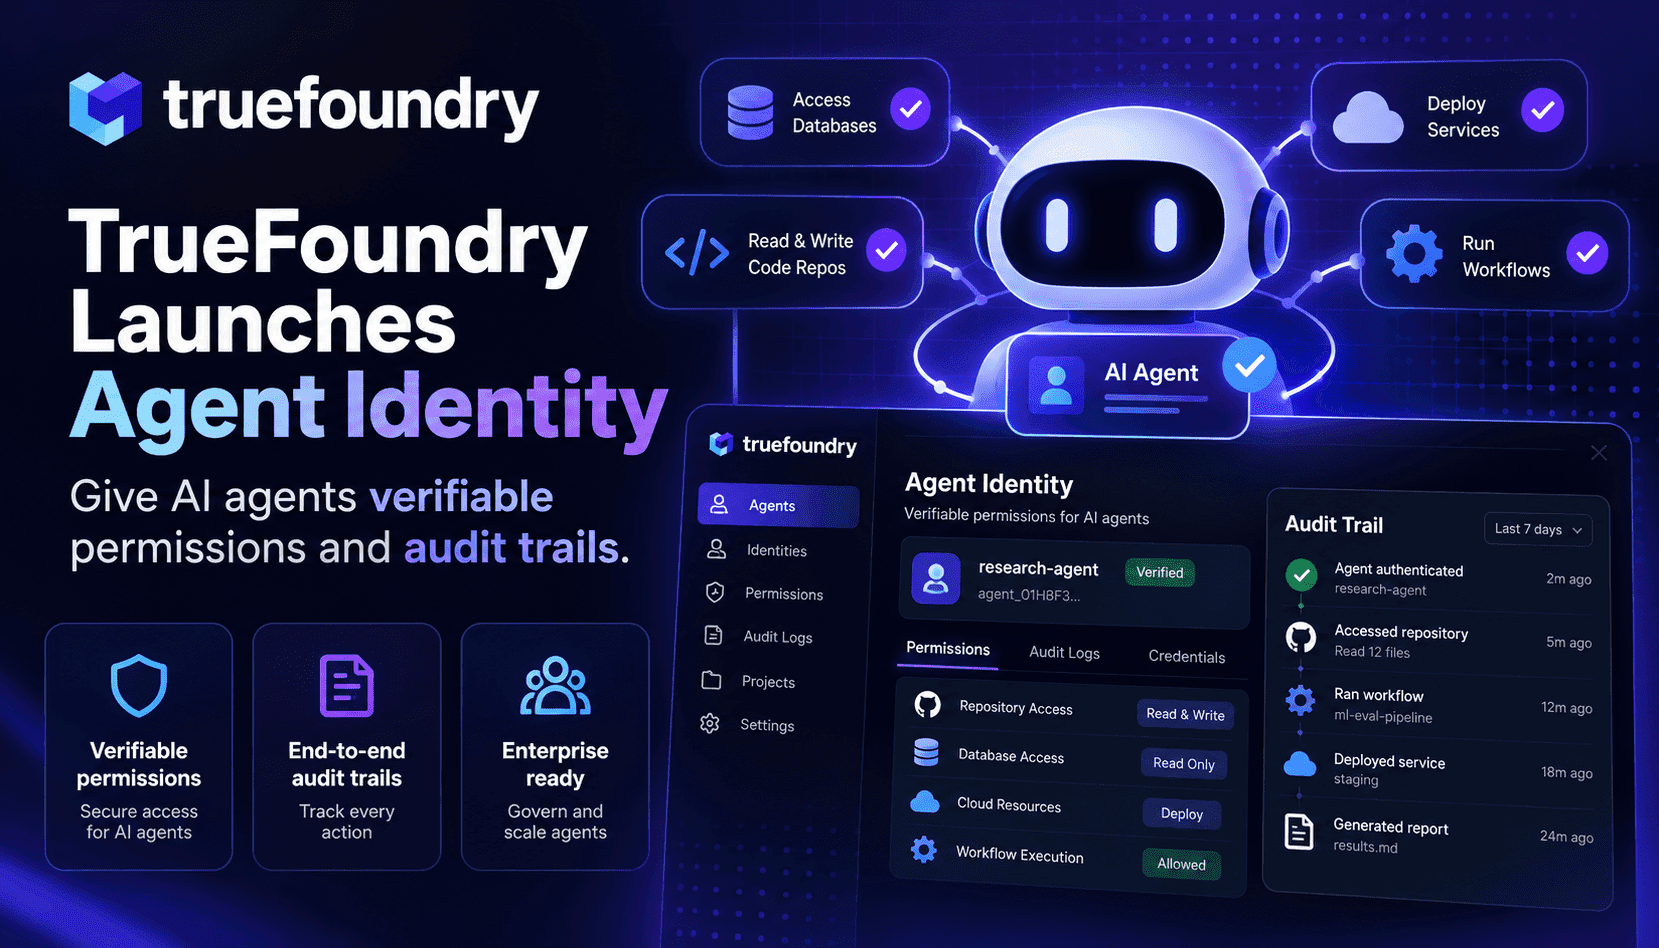
如今,大多数投入生产环境的智能体仍在使用简单粗放的凭证:共享 API 密钥、服务账户或嵌入式凭证。这对运行非关键任务的小规模智能体集群或许够用,但一旦进入涉及支付、患者记录或特权基础设施的多智能体编排场景,就会捉襟见肘。当下游 MCP 服务器或数据库收到由密钥验证的请求时,无法判断究竟是哪个智能体或用户发起了操作。于是团队只能在过度信任与全面收紧权限、导致工作流无法运行之间二选一。
TrueFoundry 的 Agent Identity 重新定义了这个问题:每个智能体都是一个主体,拥有由 TrueFoundry 签发或由你的身份提供商(IdP)支持的可验证凭证(Okta、Microsoft Entra、OIDC、SPIFFE)。身份与运行时和托管环境相互独立,因此无论智能体运行在 Bedrock AgentCore、Vertex AI、LangGraph 还是自定义服务上,都可以统一管控,无需修改代码。网关负责处理令牌生命周期、缓存和交换,从而免去在每种智能体实现中单独搭建令牌处理逻辑。
关键在于,Agent Identity 不只是标识智能体,还会记录智能体代表谁执行操作。网关支持多种方式:透传令牌、使用 OAuth2 客户端凭证(智能体以自身身份行动),以及通过代表用户(OBO)令牌交换,将智能体和用户上下文绑定到下游令牌中。这样,记录系统就能在最后一跳按用户权限进行授权,无需信任中间环节的代码,也不用在每个智能体中重复实现身份验证逻辑。
对平台和安全团队而言,这些优势直接而实用:精确的允许列表(谁可以调用某个智能体)、范围明确的出站权限(智能体可以调用哪些模型、MCP 服务器或工具)、撤销授权时不影响无关服务,以及能将操作追溯到智能体和用户上下文的端到端审计记录。这些能力有助于缩短事件响应时间,在智能体遭到入侵时限制横向移动,并通过将操作关联到可问责的身份来满足合规要求。