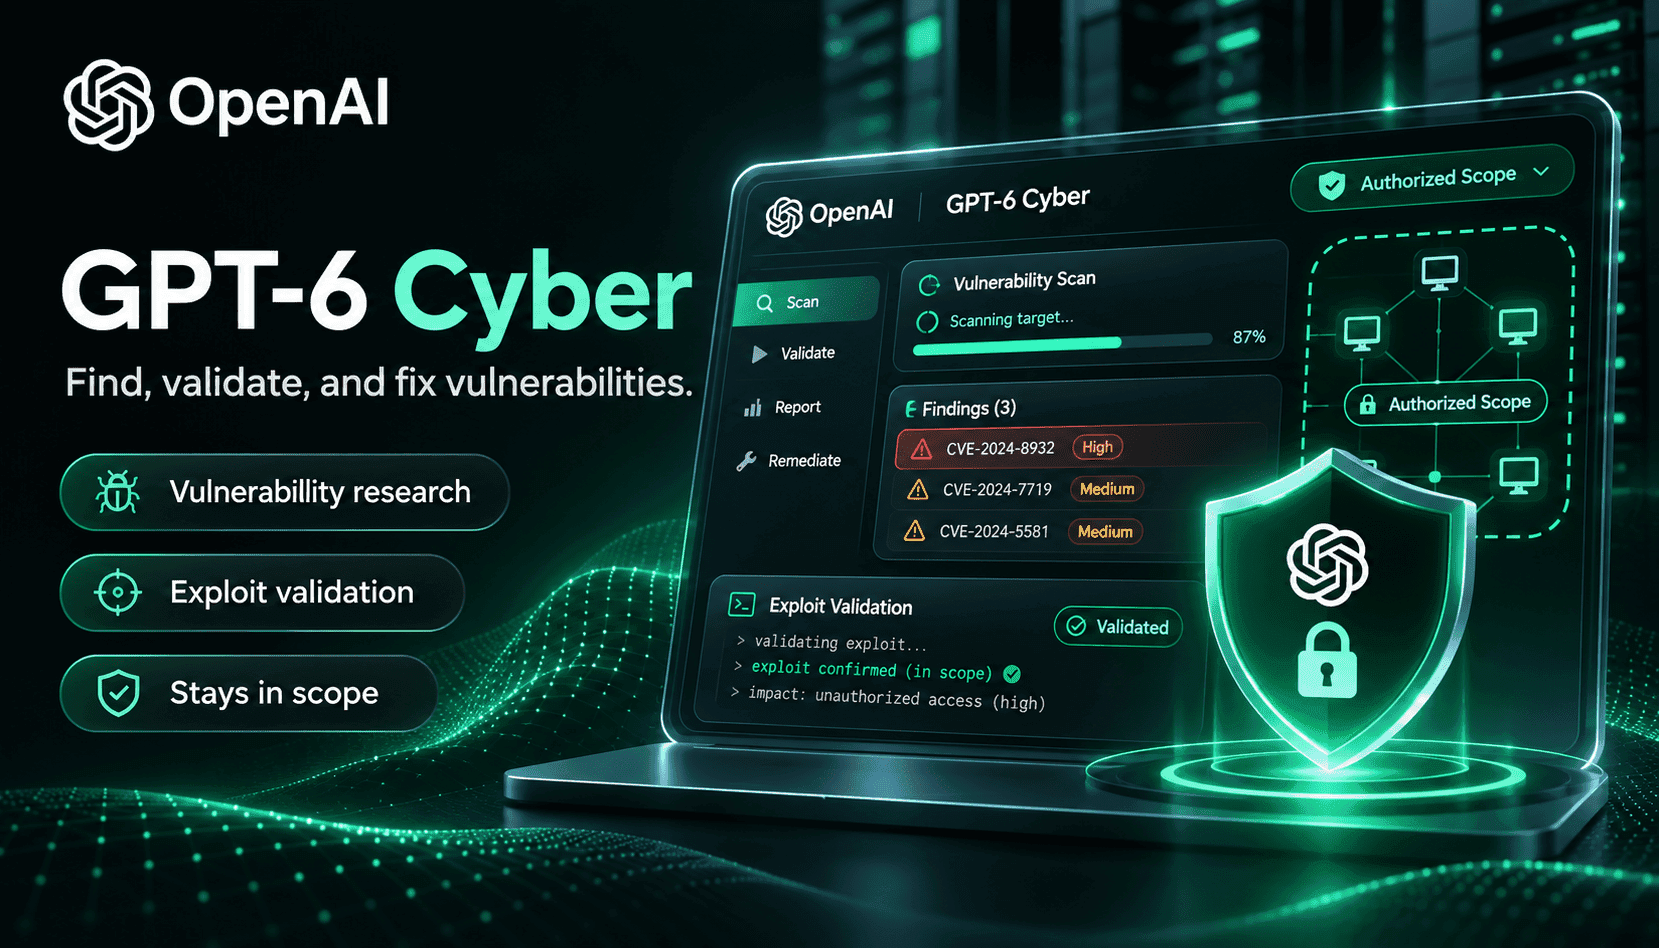
GPT‑6 Cyber von OpenAI markiert eine bewusste Abkehr von universell einsetzbaren Programmierassistenten hin zu einem spezialisierten, leistungsstarken Cybersecurity-Agenten für die Verteidigung. GPT‑6 Cyber ist keine allgemeine Programmierneuheit: Das Modell wurde anhand von Benchmarks trainiert und bewertet, die Exploit-Entwicklung, Schwachstellensuche und – besonders wichtig – die Einhaltung der von Forschenden festgelegten Einsatzregeln messen. OpenAI berichtet von deutlichen Verbesserungen gegenüber GPT‑5.6 Cyber bei ExploitGym und neuen Benchmarks für Remote-Exploits. Zudem gibt das Unternehmen an, dass das Modell seine vorgegebenen Einsatzbereiche wesentlich zuverlässiger einhält. Für Teams, die autorisierte Red-Team-Einsätze und Schwachstellenforschung durchführen, verspricht es hochwertigere, reproduzierbare Ergebnisse. Betreiber kritischer Infrastrukturen erhalten kontrollierte Zugangswege und zusätzliche Schutzmaßnahmen.
In der Praxis soll GPT‑6 Cyber drei miteinander verknüpfte Aufgaben zuverlässig erledigen: potenzielle Schwachstellen in Quellcode und Binärdateien finden, ihre Ausnutzbarkeit in einer kontrollierten Testumgebung reproduzieren und verifizieren sowie mögliche Patches und Verifikationstests vorschlagen. Den veröffentlichten Ergebnissen von OpenAI zufolge reproduzierte das Modell bei internen Forschungsprojekten Tausende Probleme und entwickelte Hunderte funktionierende Exploit-Proof-of-Concepts. Diese Kombination aus Entdeckung und reproduzierbarer Verifikation verändert die Arbeitsweise von Sicherheitsteams: Befunde lassen sich anhand besserer Belege priorisieren, die Zahl bearbeiteter Fälle steigt und die Übergabe an Entwicklungsteams umfasst konkrete Tests, mit denen sich Fehlerbehebungen schneller validieren lassen.
Mehr Möglichkeiten bringen jedoch auch Zielkonflikte mit sich. OpenAI kombiniert GPT‑6 Cyber mit dem Daybreak-Zugangsmodell: Daybreak Blue richtet sich an geprüfte Verteidiger, die weniger Ablehnungen benötigen; Daybreak Red ermöglicht tiefergehende Exploit-Workflows, unterliegt aber strengen Netzwerk-Allowlists und Überwachung. Hinzu kommen spezielle Erkennungssysteme gegen den Missbrauch im Cyberbereich, eine private Sicherheitsverarbeitung für sensible Protokolle und Empfehlungen zum Einsatz von Sandboxes. Für Organisationen, die GPT‑6 Cyber einführen möchten, sind die betrieblichen Voraussetzungen genauso wichtig wie die technischen Fähigkeiten: Zugangsverwaltung, Netzwerkisolierung, menschliche Prüfschritte und Verfahren zur Behandlung von Sicherheitsvorfällen müssen eingerichtet sein, bevor risikoreiche Experimente beginnen.
Für Sicherheitsverantwortliche ist GPT‑6 Cyber Chance und zugleich Projekt: Das Modell kann die Schwachstellensuche beschleunigen und hochwertigere Patch-Vorschläge liefern. Teams müssen ihre Abläufe jedoch auf Reproduzierbarkeit, Risikokontrollen und eine sorgfältige Offenlegung von Schwachstellen ausrichten. Dieser Artikel erläutert die Funktionsweise von GPT‑6 Cyber, die Bedeutung von Daybreak Red, notwendige Änderungen am Schwachstellen-Lebenszyklus und die Schutzmaßnahmen, die für einen verantwortungsvollen und wirksamen Einsatz unverzichtbar sind.