

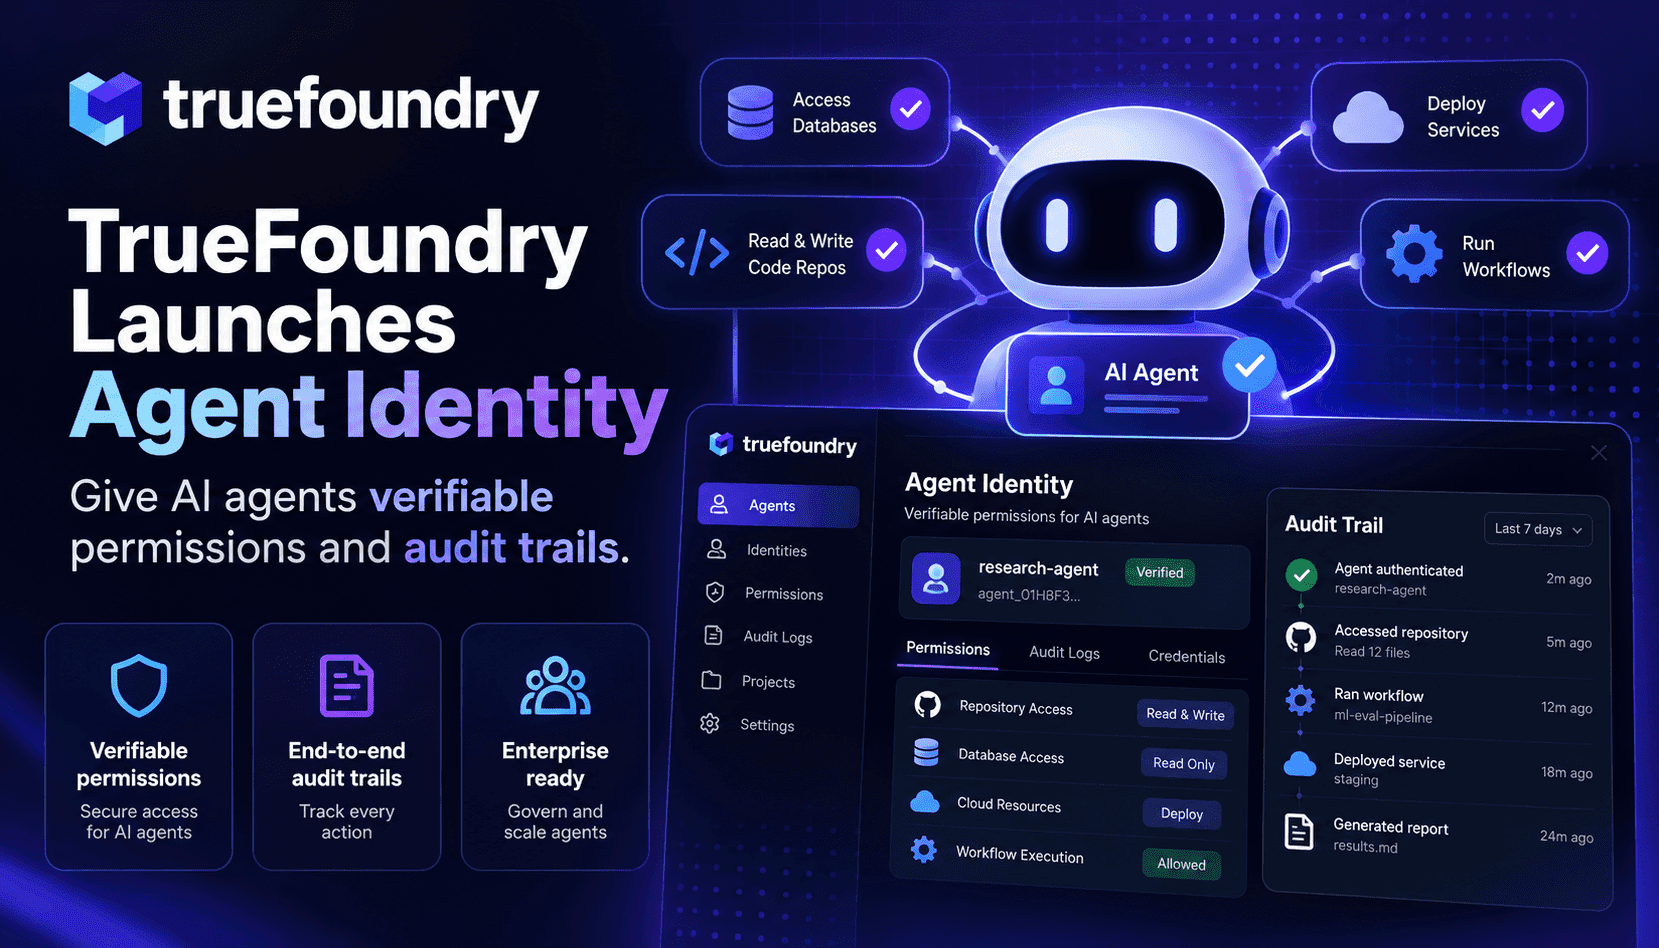
Die meisten produktiv eingesetzten Agenten arbeiten noch immer mit groben Mitteln: gemeinsam genutzten API-Schlüsseln, Servicekonten oder eingebetteten Zugangsdaten. Für kleine Flotten mit unkritischen Aufgaben mag das funktionieren, doch bei der Orchestrierung mehrerer Agenten, die auf Zahlungen, Patientendaten oder privilegierte Infrastruktur zugreifen, stößt dieser Ansatz an seine Grenzen. Sieht ein nachgelagerter MCP-Server oder eine Datenbank eine Anfrage, die mit einem Schlüssel authentifiziert wurde, kann nicht festgestellt werden, welcher Agent oder Mensch die Aktion veranlasst hat. Teams vertrauen deshalb entweder zu großzügig oder schränken alles so stark ein, dass Arbeitsabläufe nicht mehr funktionieren.
TrueFoundrys Agent Identity setzt hier an: Jeder Agent ist eine eigenständige Identität mit einem überprüfbaren Nachweis, der von TrueFoundry ausgestellt oder durch euren Identity Provider (IdP) abgesichert wird (Okta, Microsoft Entra, OIDC, SPIFFE). Diese Identität ist unabhängig von Laufzeitumgebung und Hosting. So lassen sich Agenten auf Bedrock AgentCore, Vertex AI, LangGraph oder in eigenen Diensten ohne Codeänderungen verwalten. Das Gateway übernimmt den Lebenszyklus und das Caching von Tokens sowie deren Austausch – damit entfällt die individuelle Token-Verwaltung in jeder Agentenimplementierung.
Entscheidend ist, dass Agent Identity nicht nur den Agenten benennt, sondern auch abbildet, in wessen Auftrag er handelt. Zu den Gateway-Optionen gehören die Weitergabe des Tokens, OAuth2-Client-Anmeldedaten (der Agent handelt für sich selbst) und der On-Behalf-Of-Austausch (OBO), bei dem Agenten- und Benutzerkontext in einem nachgelagerten Token verknüpft werden. So kann das führende System beim letzten Schritt die benutzerspezifischen Berechtigungen anwenden, ohne zwischengeschaltetem Code vertrauen oder die Authentifizierungslogik in jedem Agenten duplizieren zu müssen.
Für Plattform- und Sicherheitsteams sind die Vorteile konkret und unmittelbar: präzise Zulassungslisten (wer einen Agenten aufrufen darf), klar begrenzte Egress-Berechtigungen (welche Modelle, MCP-Server oder Tools ein Agent nutzen darf), gezielter Berechtigungsentzug ohne Kollateralschäden und durchgängige Audit-Trails, die Aktionen dem jeweiligen Agenten und Benutzerkontext zuordnen. Diese Funktionen verkürzen die Reaktionszeit bei Sicherheitsvorfällen, begrenzen die laterale Ausbreitung bei einer Kompromittierung und unterstützen die Compliance, indem sie Aktionen auf verantwortliche Identitäten zurückführen.