

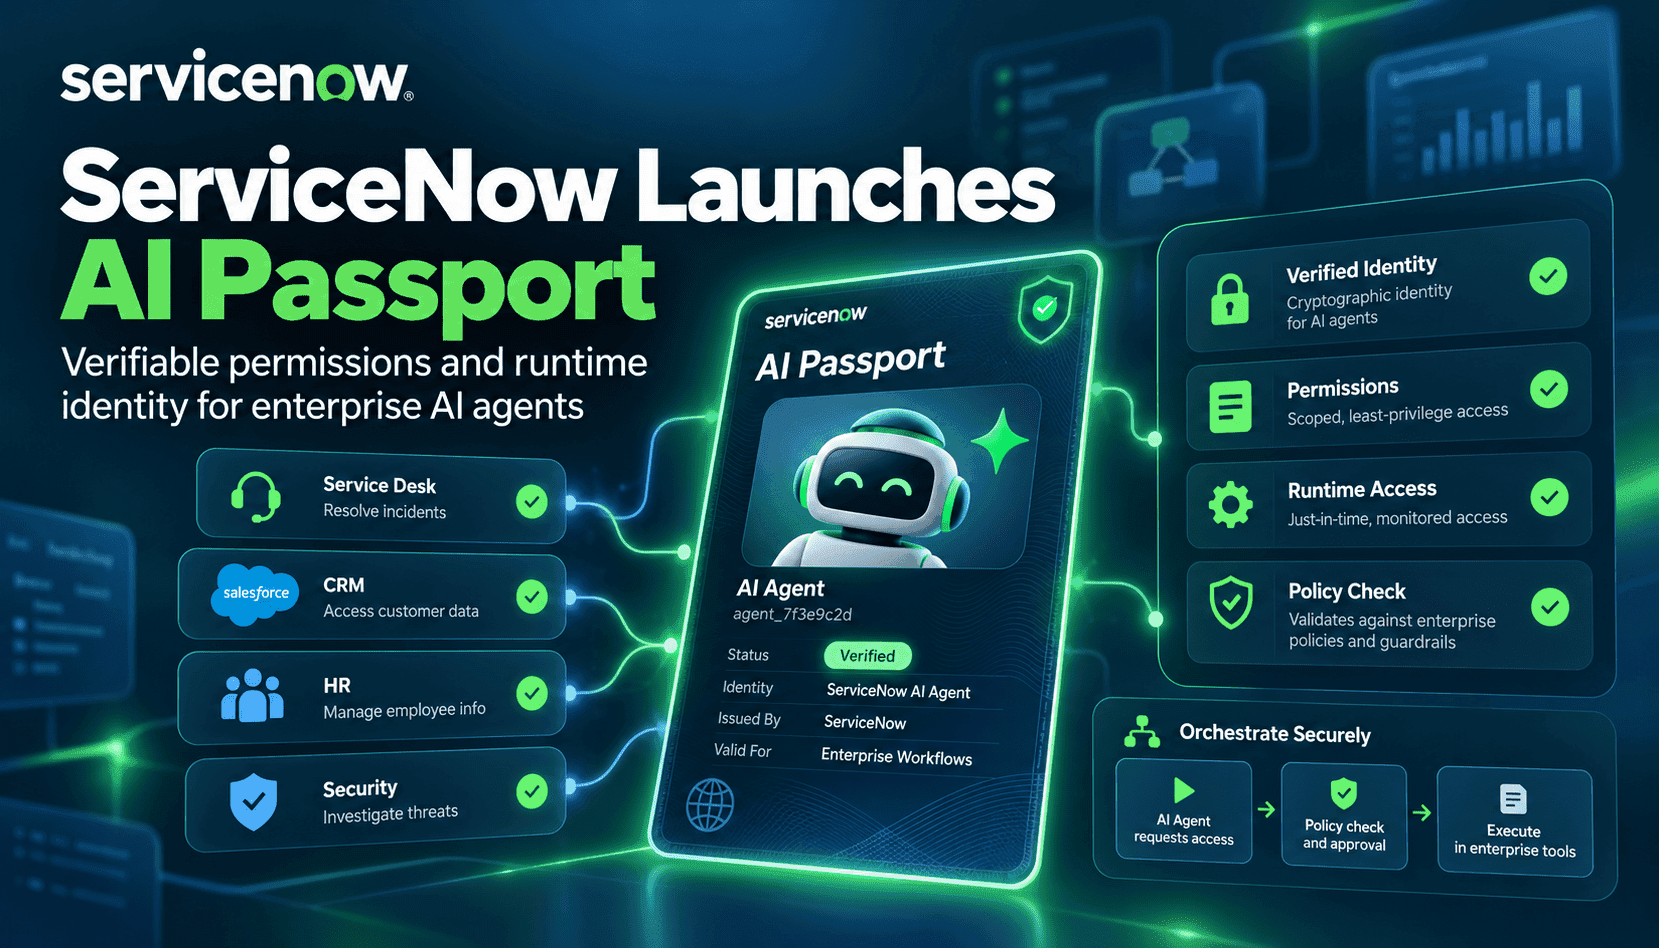
ServiceNows AI Passport richtet die Governance von Agenten auf die Attestierung zur Laufzeit statt auf nachträgliche Protokollierung aus. Passport stellt kryptografisch signierte Berechtigungsnachweise aus, die ein Agent und seine Runtime bei jedem Workflow-Schritt vorlegen und verifizieren müssen. Diese Nachweise legen den Handlungsspielraum fest – also welche Daten, API-Aufrufe oder Anwendungsaktionen zulässig sind – und basieren auf dem aktuellen Unternehmenskontext aus CMDB, GRC und Workflow-Genehmigungen. Der praktische Vorteil: Risiken lassen sich verhindern. Versucht ein Agent, außerhalb seines genehmigten Handlungsspielraums zu agieren, können Durchsetzungspunkte ihn sofort drosseln, umleiten oder beenden, statt auf eine verzögerte menschliche Intervention angewiesen zu sein.
Technisch basiert Passport auf offenen Spezifikationen, sodass Identitätsanbieter, Durchsetzungsebenen und Runtimes von Drittanbietern Berechtigungsnachweise ausstellen und verifizieren können. ServiceNow kombiniert Passport mit MCP-fähigen Kontrollen und einer produktionsreifen Durchsetzungslösung, die mit Komponenten der NVIDIA Open Agent Safety Platform entwickelt wurde. Diese Kombination ist entscheidend: Kryptografische Attestierungen sind nur dann nützlich, wenn die Runtime – ob in einem lokalen GPU-Cluster, einer Hyperscaler-Enklave oder einem eingebetteten SaaS-Agenten – fortlaufend verifiziert und Richtlinien mit Maschinengeschwindigkeit durchsetzt. Für Unternehmen bedeutet das, Identität, Berechtigungszuordnung und Runtime-Telemetrie in einer gemeinsamen operativen Kontrollebene zusammenzuführen.
Discovery und kontinuierliche Beobachtbarkeit sind entscheidend für die Wirksamkeit von Passport. ServiceNows Super Intelligence Control Tower macht nicht genehmigte KI sichtbar, ordnet die Berechtigungen von Agenten den tatsächlichen Zugriffsrechten zu und bündelt Audit-Trails, sodass Autorisierungsentscheidungen nachweislich im Geschäftskontext verankert sind. Besonders wichtig: Passport unterstützt gezielten Widerruf und delegierte Berechtigungen mit klar begrenztem Umfang. Unternehmen können delegierte Berechtigungen über Agentenketten hinweg einschränken und Attestierungen widerrufen, ohne massenhaft Berechtigungsnachweise erneuern zu müssen. In regulierten Branchen macht die Kombination aus Discovery, Durchsetzung zur Laufzeit und auditierbaren Entscheidungen aus einem schwer greifbaren Betriebsrisiko eine beherrschbare Kontrollaufgabe.
Die Einführung bringt sowohl betriebliche Vorteile als auch neue Aufgaben mit sich. Teams müssen Passport-Aussteller in Identitätsabläufe integrieren, Durchsetzungsschnittstellen auf Runtimes und MCP-Server ausweiten und Richtliniendefinitionen mit CMDB- und GRC-Systemen abstimmen. Es wird Sonderfälle geben – etwa kurzlebige Agenten von Drittanbietern, Modellaktualisierungen mit Verhaltensänderungen und mandantenfähige Runtimes, die die Durchsetzung erschweren. Wer jedoch mit klar definierten, eng begrenzten Berechtigungsnachweisen und kontinuierlicher Verifizierung beginnt, begrenzt den möglichen Schadensradius und kann Vorfälle besser untersuchen als bei uneinheitlichen, improvisierten Agentenbereitstellungen.