

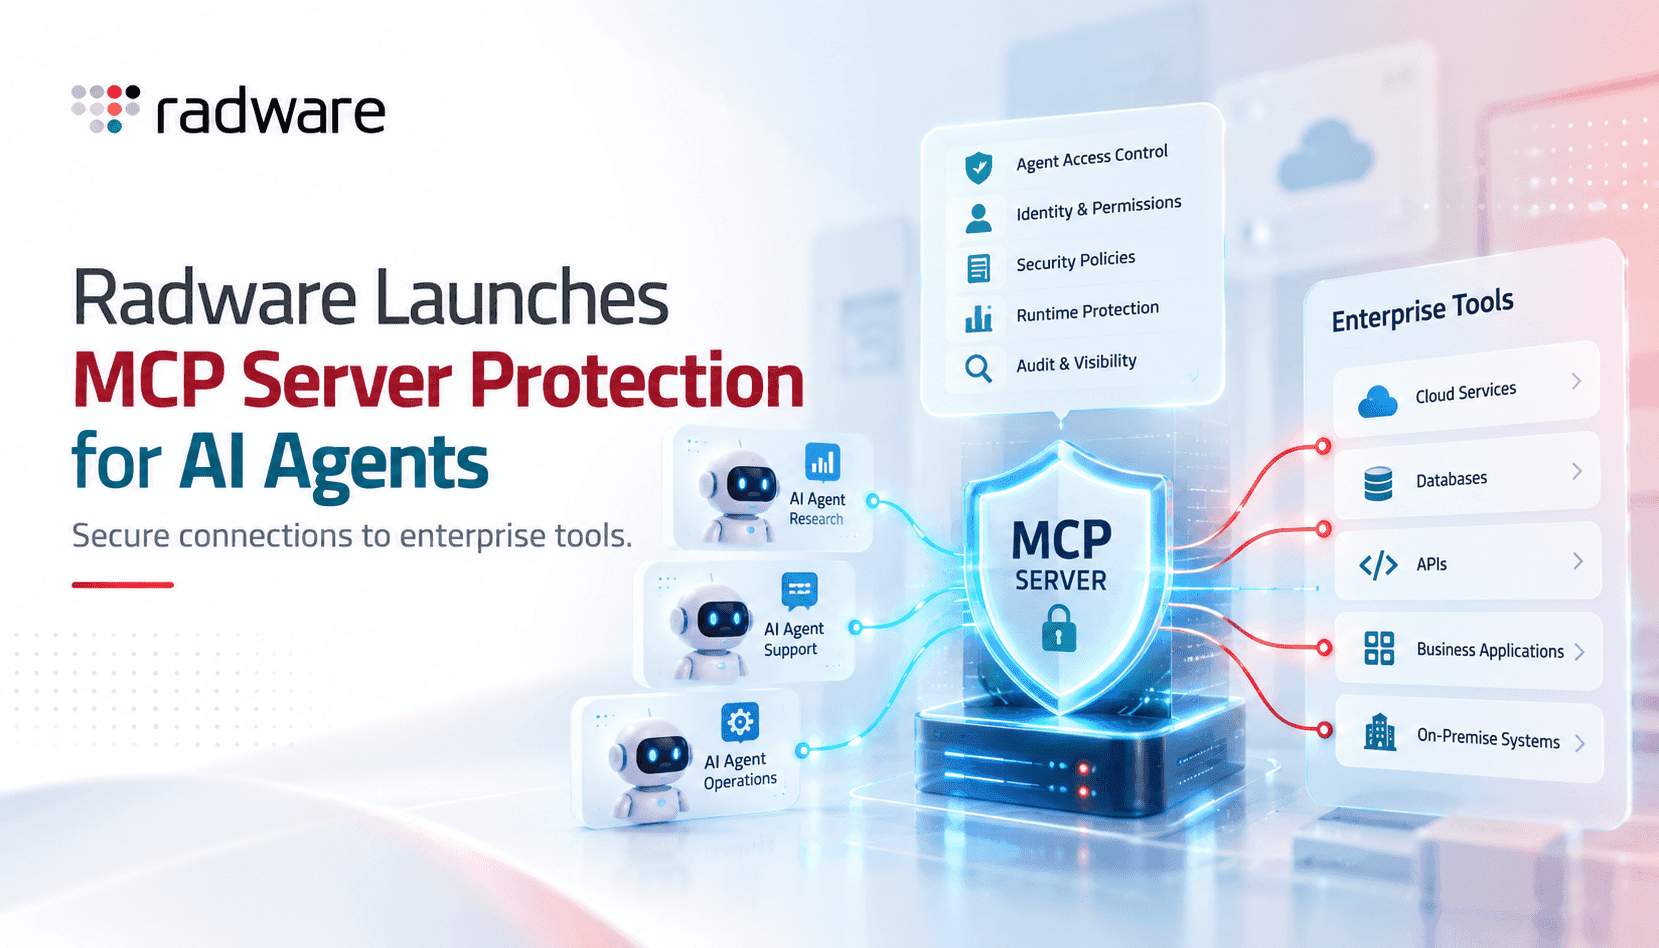
Unternehmen binden KI-Agenten zunehmend in ihre Anwendungs- und Datenlandschaften ein. Dafür nutzen sie das Model Context Protocol, über das Tools, Konnektoren und Workflows bereitgestellt werden. Diese Verbindungsebene ist inzwischen ein strategischer Kontrollpunkt: Sie bestimmt, was Agenten entdecken, aufrufen und zurückgeben können. Radwares MCP Server Protection trägt diesem Wandel Rechnung, indem es den MCP-Server als eigenständige Sicherheitsfläche behandelt. Für Sicherheits- und Plattformteams verschiebt sich damit der Fokus: Statt nur Webserver und APIs zu schützen, müssen sie auch das Protokoll und die Orchestrierungslogik absichern, die Agenten autonom mit Geschäftssystemen interagieren lässt.
Das Risikoprofil von MCP ist besonders gelagert. Beim Tool Poisoning schleust ein Angreifer manipulierte oder schädliche Tooldefinitionen ein, um Agenten zu gefährlichen Aktionen zu verleiten. Zu unbefugten Aktionen kommt es, wenn Agenten mit legitimen Zugriffsketten dazu missbraucht werden, Aufgaben außerhalb ihres vorgesehenen Umfangs auszuführen. Schädliche oder kompromittierte MCP-Server können Agentenanfragen zudem an von Angreifern kontrollierte Backends weiterleiten. Herkömmlichen WAFs und DDoS-Lösungen fehlt der nötige Kontext, um solche protokoll- und verhaltensbasierten Bedrohungen zu erkennen. Deshalb werden MCP-spezifische Transparenz, Verhaltenserkennung und Governance-Kontrollen zunehmend zu unverzichtbaren Bestandteilen von Sicherheitsarchitekturen in Unternehmen.
Radwares Angebot bündelt drei Funktionen, die im Betrieb entscheidend sind: die Erkennung und Zuordnung von MCP-Servern und bereitgestellten Tools, protokollbasierte Schutzmaßnahmen gegen Missbrauchsmuster sowie Governance-Kontrollen zur Durchsetzung von Richtlinien. Durch die Protokollierung von Agentenidentitäten, Tool-Aufrufsequenzen und Ressourcennutzung können Verteidiger statt punktueller Überwachung eine trendbasierte Anomalieerkennung einführen. Für Plattformverantwortliche ist der Nutzen sowohl sicherheitsbezogen als auch operativ: Sie sehen, welche Tools erreichbar und welche Agenten besonders aktiv sind und wo Richtlinienlücken Eskalationen oder Datenabfluss ermöglichen.
Mit der Einführung sind auch Kompromisse verbunden. MCP-Sicherheit bringt zusätzliche Latenz, neue Telemetriedaten und mehr Konfigurationsaufwand in Cloud- und Kubernetes-Umgebungen sowie auf lokaler Hardware mit sich. Teams müssen verhindern, dass übermäßig aggressive Agenten blockiert werden, ohne legitime Automatisierung zu beeinträchtigen. In der Praxis bewährt sich eine schrittweise Einführung: zuerst Inventarisierung und Transparenz, dann die Analyse des normalen Verhaltens und zuletzt die aktive Blockierung. Die Integration mit Identitätsverwaltung, Secrets-Management und CI/CD für Tooldefinitionen verringert Fehlalarme und sorgt dafür, dass MCP-Richtlinien zu den Entwickler-Workflows passen.