

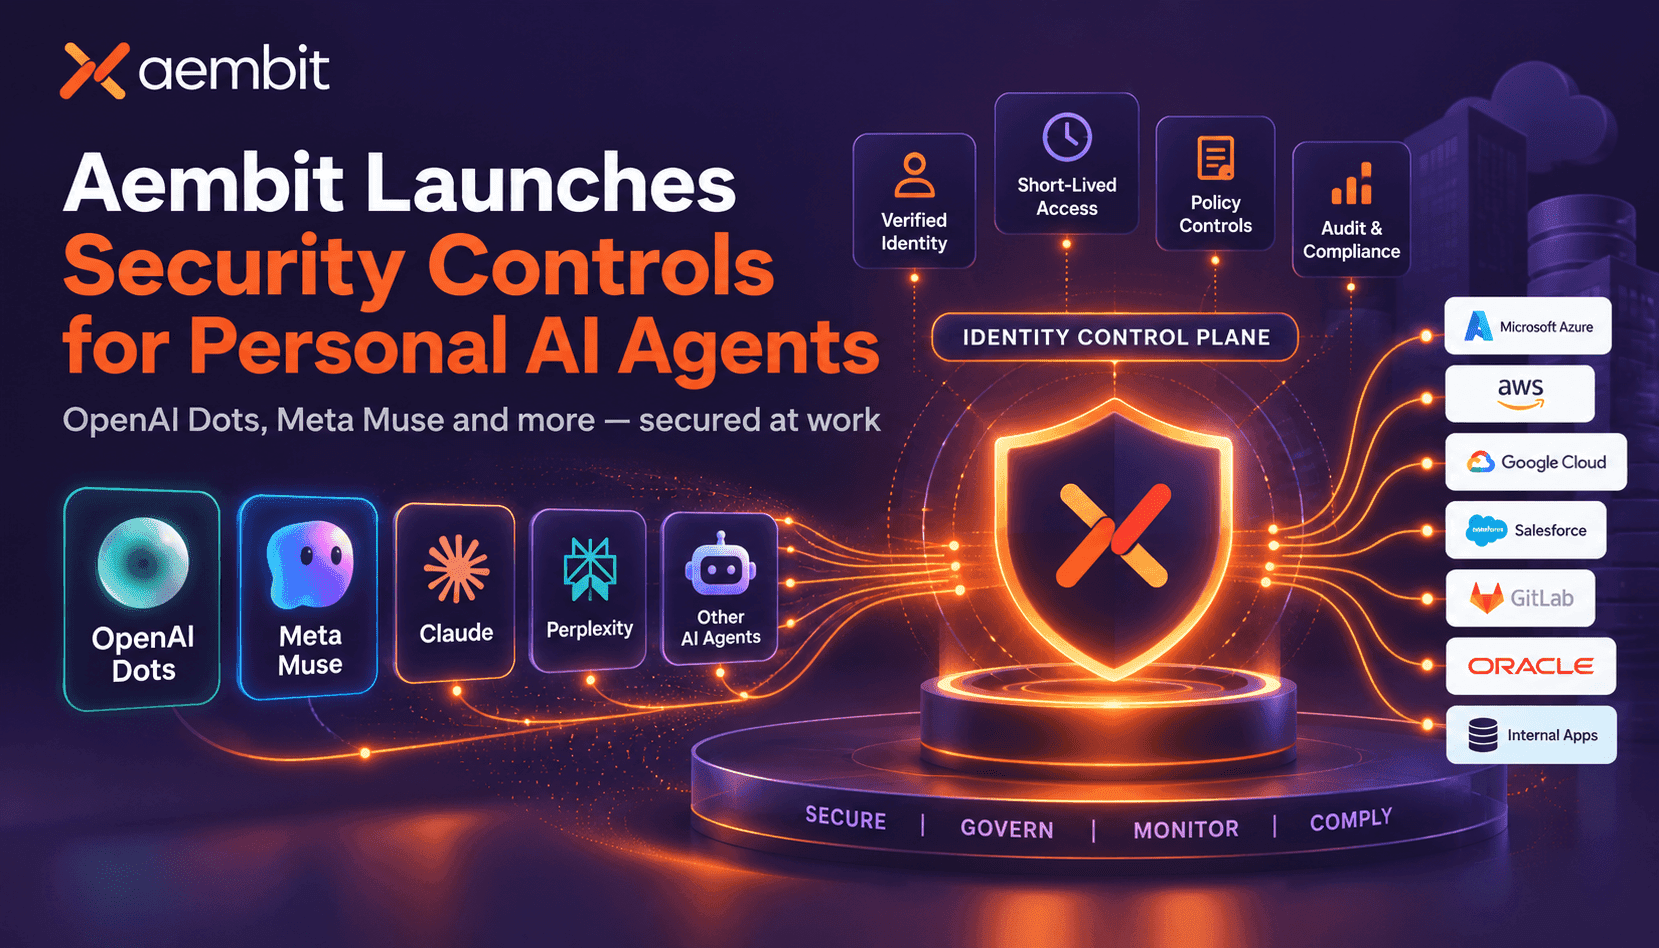
Los asistentes personales de IA —como OpenAI Dots, Meta Muse y varios agentes específicos de distintos proveedores— ya forman parte de las rutinas laborales diarias. El problema fundamental de seguridad es sencillo: cuando un agente hereda las credenciales de larga duración de un empleado, obtiene un acceso amplio y persistente que los equipos de seguridad no han autorizado, no pueden supervisar por completo y no pueden revocar fácilmente sin afectar al usuario. El enfoque de Aembit replantea el problema al asignar una identidad propia a cada agente, aplicar políticas en el momento del acceso y emitir credenciales con vencimiento que caducan al completarse las tareas.
Asignar una identidad independiente a un agente cambia la forma en que las empresas gestionan la autorización, las auditorías y la contención de incidentes. En lugar de buscar tokens filtrados o restablecer las cuentas de los empleados, los equipos pueden revocar la identidad de un solo agente y mantener la productividad del empleado. Ese aislamiento es fundamental, porque los agentes pueden operar simultáneamente en muchos sistemas —correo electrónico, repositorios de código, aplicaciones SaaS y servicios internos— y sus acciones deben quedar visibles y atribuibles en los registros de auditoría, tanto para el cumplimiento normativo como para el análisis forense.
Aembit integró esta capacidad en su plano de control de identidad, de modo que los clientes no necesitan mantener una pila de productos paralela. La plataforma valida quién es el agente, en nombre de quién actúa y qué recurso exacto solicita; después, emite credenciales de corta duración y con permisos específicos para que las utilicen los puntos de aplicación de políticas. Estos pueden ser la propia pasarela de Aembit o las pasarelas que el cliente ya tenga en funcionamiento, lo que permite aprovechar las inversiones existentes y, a la vez, estandarizar la identidad y las políticas en toda la empresa.
Para los equipos de operaciones, el beneficio práctico es claro: aplicar el principio de mínimo privilegio de forma predeterminada, reducir al mínimo las credenciales permanentes y poder poner en cuarentena al instante a los agentes que se comporten mal, sin interrumpir el acceso del empleado. Este modelo operativo reduce el alcance de posibles daños, simplifica las auditorías y permite adoptar agentes como herramientas de productividad, en lugar de tratarlos como un riesgo de seguridad sin control.