

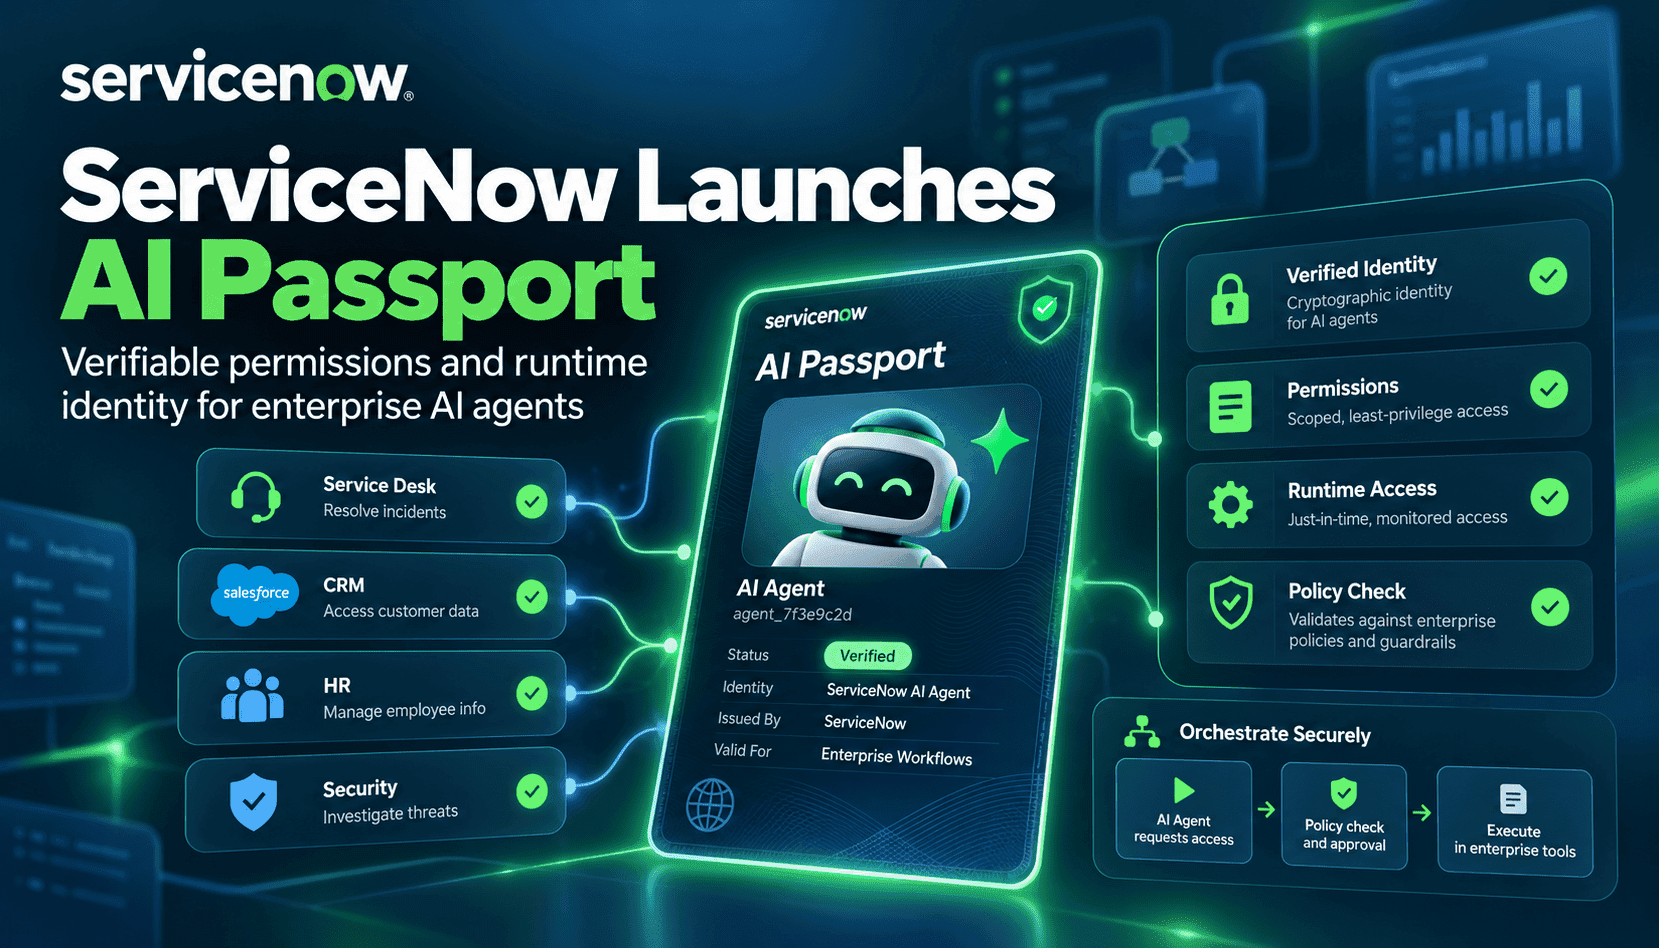
AI Passport de ServiceNow replantea la gobernanza de agentes: en lugar de depender de registros retrospectivos, se basa en la atestación en tiempo de ejecución. Passport emite credenciales firmadas criptográficamente que el agente y su entorno de ejecución deben presentar y verificar en cada paso de un flujo de trabajo. Estas credenciales definen el alcance —qué datos, llamadas a API o acciones en aplicaciones están permitidos— y se basan en el contexto empresarial actualizado de CMDB, GRC y las aprobaciones de flujos de trabajo. La ventaja práctica es preventiva: si un agente intenta realizar una acción fuera del alcance autorizado, los puntos de aplicación de políticas pueden limitarlo, redirigirlo o detenerlo de inmediato, en lugar de depender de una lenta intervención humana.
Desde el punto de vista técnico, Passport se basa en especificaciones abiertas para que los proveedores de identidad, las capas de aplicación de políticas y los entornos de ejecución de terceros puedan emitir y verificar credenciales. ServiceNow está combinando Passport con controles compatibles con MCP y una solución de aplicación en producción diseñada con componentes de NVIDIA Open Agent Safety Platform. Esa combinación es importante: las atestaciones criptográficas solo sirven si el entorno de ejecución —ya sea en un clúster de GPU local, un entorno aislado de un proveedor de nube a gran escala o un agente SaaS integrado— verifica continuamente y aplica las políticas a velocidad de máquina. Para las empresas, esto significa integrar la identidad, la asignación de permisos y la telemetría del entorno de ejecución en un único plano de control operativo.
El descubrimiento y la observabilidad continua son fundamentales para que Passport sea eficaz. Super Intelligence Control Tower de ServiceNow detecta la IA en la sombra, relaciona los permisos de los agentes con sus derechos de acceso reales y centraliza los registros de auditoría para que las decisiones de autorización queden vinculadas de forma demostrable al contexto empresarial. Un aspecto clave es que Passport admite la revocación precisa y la delegación con alcance definido: las empresas pueden restringir los permisos delegados a lo largo de cadenas de agentes y revocar atestaciones sin tener que renovar credenciales de forma generalizada. En sectores regulados, la combinación de descubrimiento, aplicación de políticas en tiempo de ejecución y decisiones auditables convierte un riesgo operativo difuso en un problema de control manejable.
La adopción traerá mejoras operativas, pero también nuevas tareas. Los equipos deberán integrar los emisores de Passport en los flujos de identidad, ampliar los puntos de integración de aplicación de políticas a los entornos de ejecución y servidores MCP, y armonizar las definiciones de políticas con los sistemas CMDB y GRC. Habrá casos complejos: agentes temporales iniciados por terceros, actualizaciones de modelos que cambian el comportamiento y entornos de ejecución multiinquilino que dificultan la aplicación de políticas. Aun así, empezar con credenciales claras y de alcance limitado, junto con una verificación continua, reduce el impacto potencial y mejora el análisis forense de incidentes frente a las implementaciones improvisadas de agentes.