

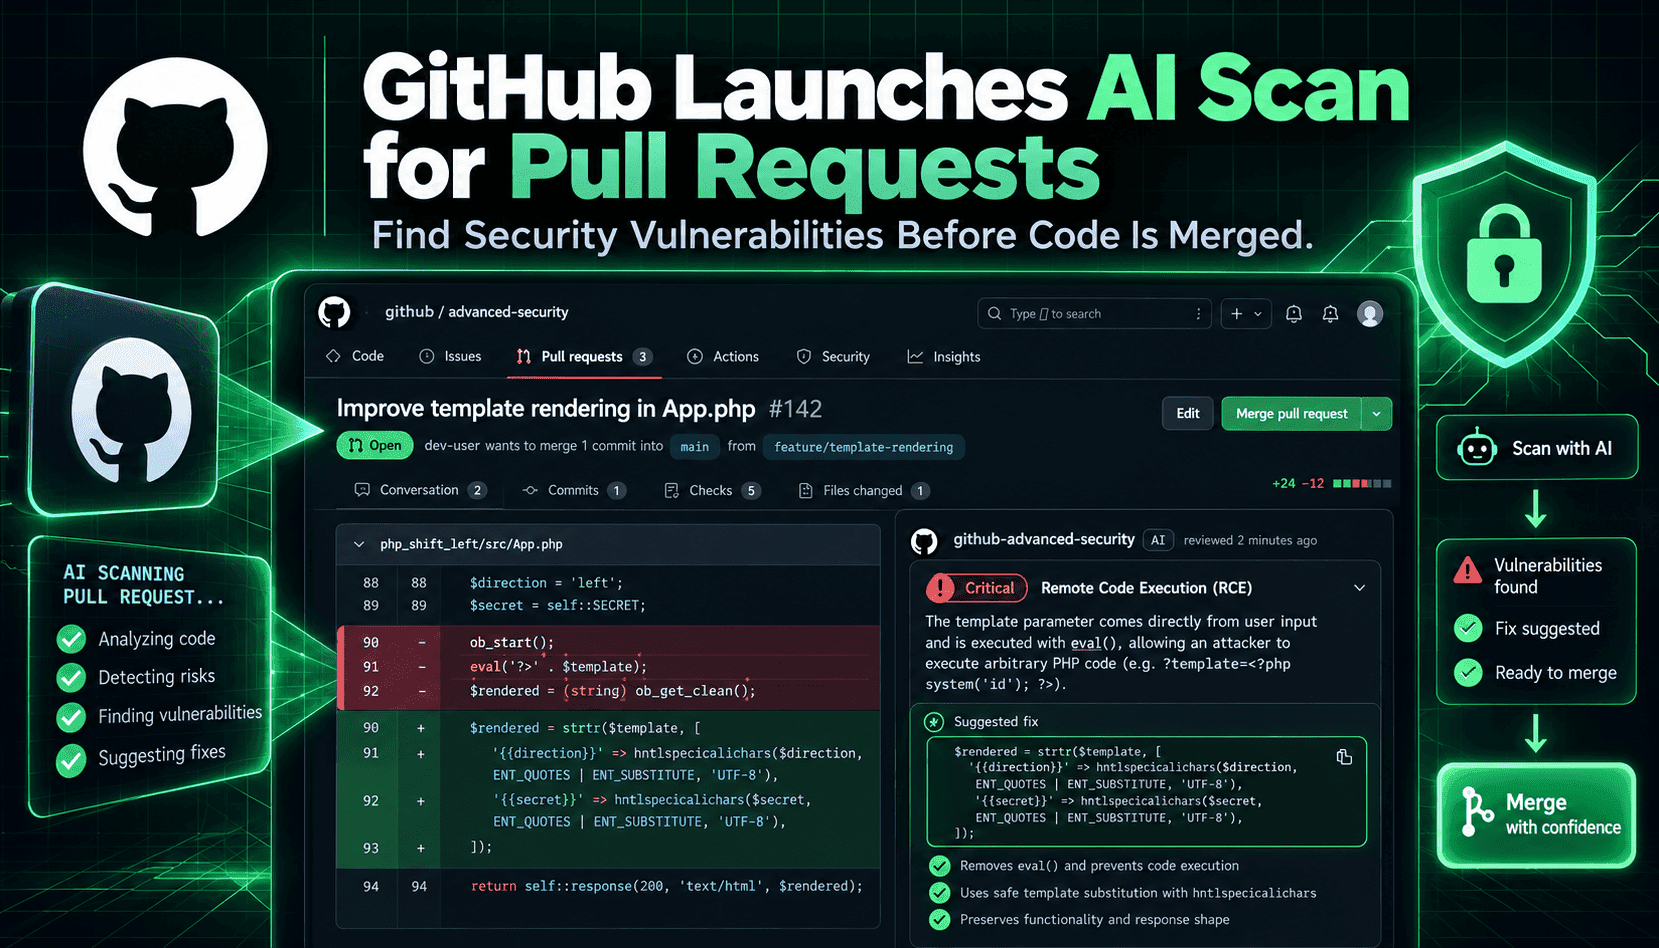
El anuncio de GitHub de que AI Scan para solicitudes de incorporación de cambios ya está disponible de forma general marca un cambio importante en la manera de integrar la seguridad del código en el flujo de trabajo diario de desarrollo. En lugar de sustituir la búsqueda determinista de patrones de CodeQL, AI Scan aplica modelos diseñados específicamente para analizar el contexto de cada solicitud: las líneas modificadas, el código circundante y la estructura del repositorio. Gracias a esta perspectiva contextual, puede detectar problemas e incluso sugerir correcciones automáticas en lenguajes y archivos que CodeQL aún no cubre, como PHP, Shell, Terraform HCL, Dockerfile, JSP y Blazor. Para los equipos que despliegan cambios con rapidez, esta combinación promete detectar antes validaciones ausentes, valores predeterminados inseguros o errores de configuración que se manifiestan durante el despliegue y que las reglas estáticas por sí solas podrían pasar por alto.
En la práctica, AI Scan se ejecuta cuando están habilitados el análisis de código y la opción AI Scan del repositorio, y muestra sus resultados junto con los de CodeQL en las pestañas «Conversación» y «Archivos modificados», claramente identificados con la etiqueta «AI». Es importante tener en cuenta que sus hallazgos son consultivos: no hacen que falle la comprobación de análisis de código ni pueden bloquear las fusiones mediante conjuntos de reglas. Este diseño refleja la intención de GitHub de agilizar la retroalimentación sin imponer restricciones estrictas, y deja la decisión final en manos de los desarrolladores. Para las organizaciones, esto plantea varias preguntas de diseño: cómo incorporar los hallazgos consultivos de la IA al proceso de clasificación, cuándo exigir la aprobación de una persona y cómo conciliar las correcciones automáticas generadas por IA con las políticas de CI/CD y seguridad existentes.
Desde el punto de vista técnico, el análisis asistido por IA se diferencia del análisis estático tradicional en tres aspectos prácticos. Primero, los modelos pueden combinar el contexto de varios archivos e inferir la intención a partir de patrones de código y comentarios, en lugar de depender únicamente de reglas sintácticas. Segundo, pueden proponer medidas de corrección prácticas —correcciones automáticas— que tienen en cuenta el código, pero son probabilísticas. Tercero, pueden analizar lenguajes y formatos de configuración que carecen de bibliotecas de consultas maduras. Estas ventajas también traen consigo modos de fallo específicos: correcciones inventadas, casos límite que pasan inadvertidos o afirmaciones demasiado amplias. Por eso, verificar los resultados y establecer procesos repetibles con intervención humana es esencial antes de considerar concluyentes los hallazgos de la IA.
En la práctica, los equipos deberían tratar AI Scan como una nueva señal dentro de una estrategia de seguridad por capas. Úsenlo para detectar antes posibles problemas, enriquecer las conversaciones de las solicitudes con explicaciones y agilizar la clasificación de problemas de bajo riesgo y alta frecuencia mediante reglas automáticas para descartarlos. Para los hallazgos de alto riesgo —autenticación, autorización, criptografía y rutas de inyección—, exijan confirmación humana y contrasten los resultados con CodeQL, herramientas SAST y pruebas de las solicitudes de incorporación de cambios. La instrumentación también importa: registren el uso de créditos de IA, mantengan un historial de auditoría de las correcciones automáticas y hagan seguimiento de los falsos positivos para ajustar el comportamiento del modelo o limitar su alcance mediante la configuración del repositorio.