

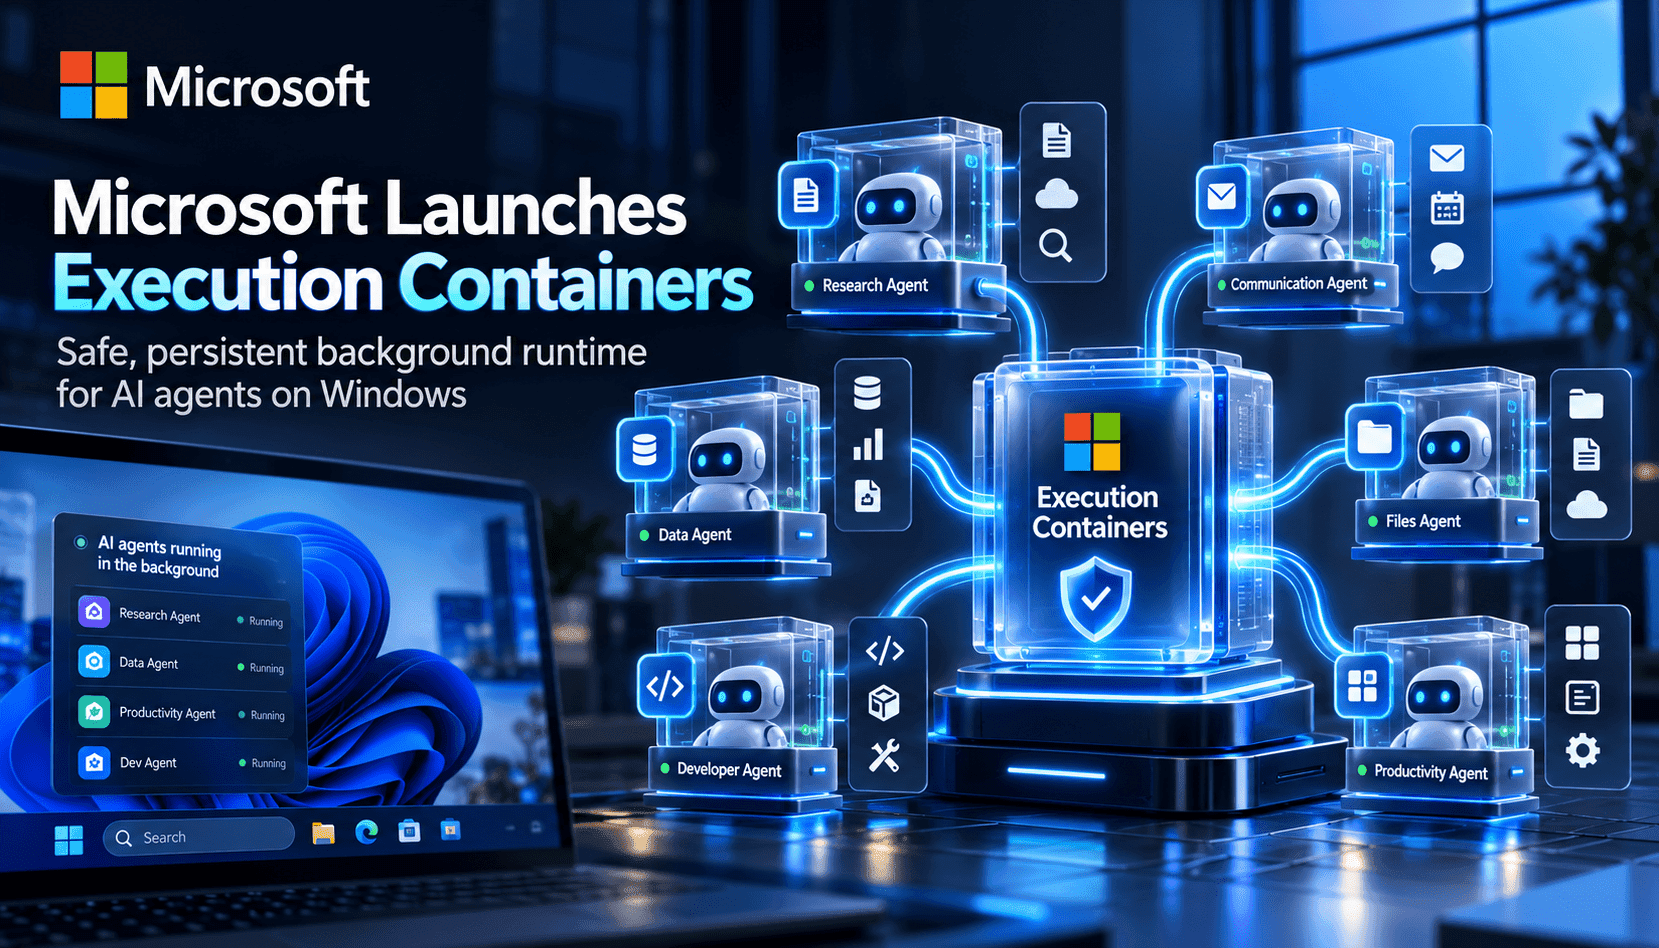
Microsoft Execution Containers (MXC) representa una evolución deliberada en la forma en que los sistemas operativos dan cabida a los agentes autónomos de IA. En vez de dejar que los agentes se ejecuten con los privilegios del usuario o bloquearlos por completo, MXC proporciona a desarrolladores y equipos de TI una capa de políticas aplicada por el sistema operativo que define qué puede leer, escribir, invocar o mostrar un agente en la interfaz. Esto permite ejecutar flujos de trabajo en segundo plano —editar un repositorio, compilar código o automatizar tareas administrativas— mientras Windows selecciona el mecanismo de contención adecuado (aislamiento de procesos, contenedor de sesión, WSL o microVM) para hacer cumplir esos límites durante la ejecución.
Desde el punto de vista técnico, MXC separa las políticas de la ejecución. Los desarrolladores usan un esquema JSON unificado y un SDK multilingüe para especificar los recursos necesarios —rutas de archivos, destinos de red, acceso a la interfaz y parámetros de procesos—, y MXC traduce esos requisitos a entornos aislados específicos de cada plataforma en Windows, macOS y Linux. Esa traducción es fundamental: permite que un agente de programación se ejecute rápidamente en un contenedor de procesos cuando se necesita baja latencia y que las cargas de mayor riesgo pasen a contenedores de sesión o microVM. Las políticas están fuera del control del agente, lo que impide que este eleve sus propios privilegios o conceda acceso a código recién generado.
MXC también reconoce que la adopción segura de agentes depende de la identidad y la facilidad de gestión. Windows prevé integrar la atribución de Microsoft Entra y Agent 365 para que los administradores puedan distinguir las acciones de los agentes de la actividad de los usuarios. Junto con políticas para contenedores MXC similares a las de Intune, las organizaciones podrán aplicar controles corporativos, auditar el comportamiento de los agentes y responder ante un agente problemático sin interrumpir al empleado que usa el dispositivo. Para las empresas, esa distinción puede marcar la diferencia entre un agente comprometido y un incidente que afecte a toda una cuenta de usuario.
Para quienes desarrollan estas soluciones, la recomendación práctica es sencilla: adoptar MXC pronto y por etapas. Empiecen con contenedores de procesos para agentes orientados a desarrolladores que requieran iteraciones rápidas; usen los modos Permissive y Learning de MXC para diseñar políticas con el mínimo privilegio, y trasladen los flujos sensibles a contenedores de sesión o microVM cuando se necesite un aislamiento más estricto. Instrumenten las cargas de trabajo de los agentes para que informen de los accesos intentados y ajusten las políticas de forma iterativa; consideren los informes de denegación como datos de diagnóstico, no solo como errores. Con el tiempo, unos modelos de contención coherentes harán que la ejecución de agentes sea tan predecible y auditable como lo fueron los contenedores y los entornos aislados para las cargas de trabajo en la nube.