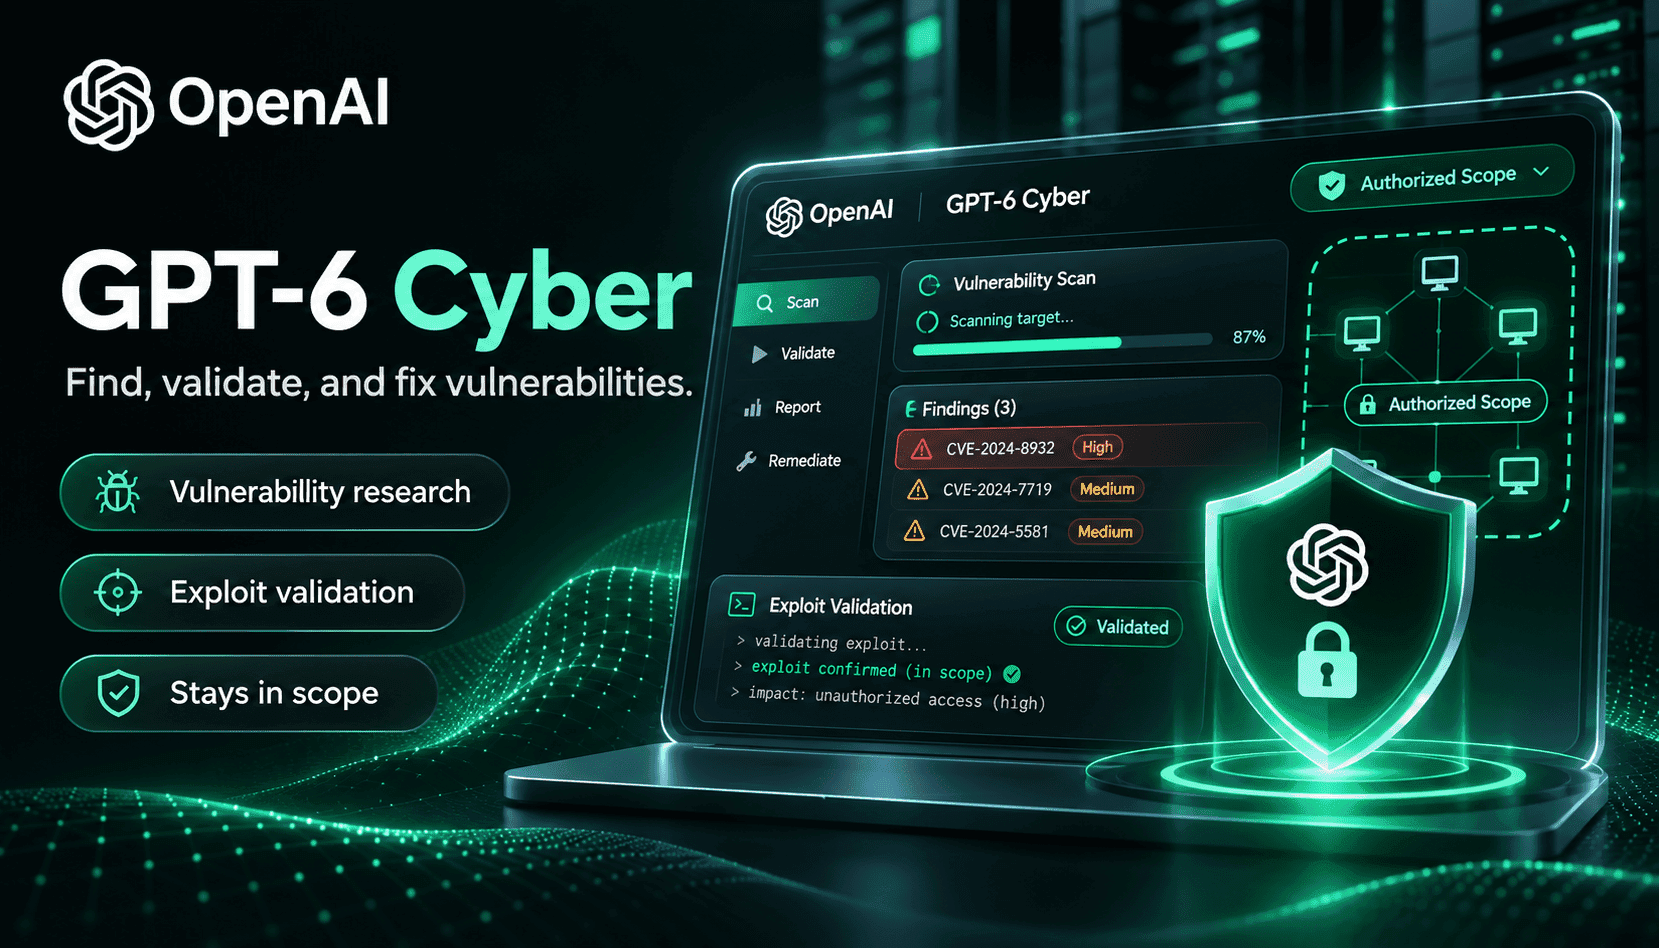
GPT‑6 Cyber de OpenAI supone un cambio deliberado: deja atrás los asistentes de programación generalistas y apuesta por un agente especializado de ciberseguridad con capacidades avanzadas, diseñado para ayudar a quienes defienden sistemas. En lugar de ser un lanzamiento genérico de programación, GPT‑6 Cyber se entrenó y evaluó con pruebas que miden el desarrollo de exploits, la detección de vulnerabilidades y —algo fundamental— el cumplimiento de las reglas de actuación definidas por los investigadores. La compañía afirma que supera ampliamente a GPT‑5.6 Cyber en ExploitGym y en nuevas pruebas de exploits remotos, y asegura que ha dado un salto significativo a la hora de respetar los límites operativos. Para los equipos que realizan pruebas de intrusión autorizadas e investigan vulnerabilidades, el modelo promete hallazgos de mayor calidad y reproducibles; para quienes protegen infraestructuras críticas, ofrece canales de acceso controlado y medidas de protección adicionales.
En la práctica, GPT‑6 Cyber está diseñado para llevar a cabo con fiabilidad tres tareas relacionadas: localizar posibles vulnerabilidades en artefactos de código fuente y binarios; reproducir y verificar si un exploit es viable en un entorno de pruebas controlado; y proponer parches y pruebas de verificación. Según los resultados publicados por OpenAI, durante campañas internas de investigación el modelo reprodujo miles de problemas y desarrolló cientos de pruebas de concepto de exploits funcionales. Esta combinación de detección y verificación reproducible cambia la forma de trabajar de los equipos de seguridad: los hallazgos pueden priorizarse con pruebas más sólidas, aumenta la capacidad de análisis y los traspasos a ingeniería incluyen pruebas demostrables que permiten validar las correcciones con mayor rapidez.
Pero más capacidad también implica decisiones difíciles en materia de políticas. OpenAI combina GPT‑6 Cyber con el marco de acceso Daybreak: Daybreak Blue, para defensores verificados que necesitan menos rechazos, y Daybreak Red, para flujos de trabajo de explotación más avanzados, sujetos a listas estrictas de direcciones de red permitidas y a supervisión. La compañía también incorpora detectores específicos para identificar usos indebidos en ciberseguridad, procesamiento privado de seguridad (PSP) para revisar registros confidenciales y recomendaciones de aislamiento en sandbox. Para cualquier organización que esté pensando en adoptar GPT‑6 Cyber, las exigencias operativas son tan importantes como las capacidades técnicas: antes de realizar experimentos de alto riesgo, debe establecer controles de acceso, aislamiento de red, puntos de revisión humana y procedimientos de gestión de incidentes.
Para quienes lideran la seguridad, GPT‑6 Cyber representa tanto una oportunidad como un proyecto: puede acelerar la detección de vulnerabilidades y generar mejores propuestas de parches, pero los equipos tendrán que rediseñar sus flujos de trabajo en torno a la reproducibilidad, los controles de riesgo y la divulgación responsable. En este artículo analizamos cómo funciona GPT‑6 Cyber, por qué importa Daybreak Red, qué cambios deberían introducirse en el ciclo de vida de las vulnerabilidades y qué medidas son esenciales para usar el modelo de forma segura y eficaz.