

La mayoría de los agentes en producción todavía funcionan con herramientas poco precisas: claves de API compartidas, cuentas de servicio o credenciales integradas. Esto puede servir para grupos pequeños que realizan tareas no críticas, pero deja de funcionar cuando hay una orquestación de varios agentes que accede a pagos, historiales clínicos o infraestructura privilegiada. Cuando un servidor MCP o una base de datos recibe una solicitud autenticada con una clave, no puede saber qué agente o persona inició la acción. Por eso, los equipos terminan confiando demasiado o restringiéndolo todo, lo que interrumpe los flujos de trabajo.
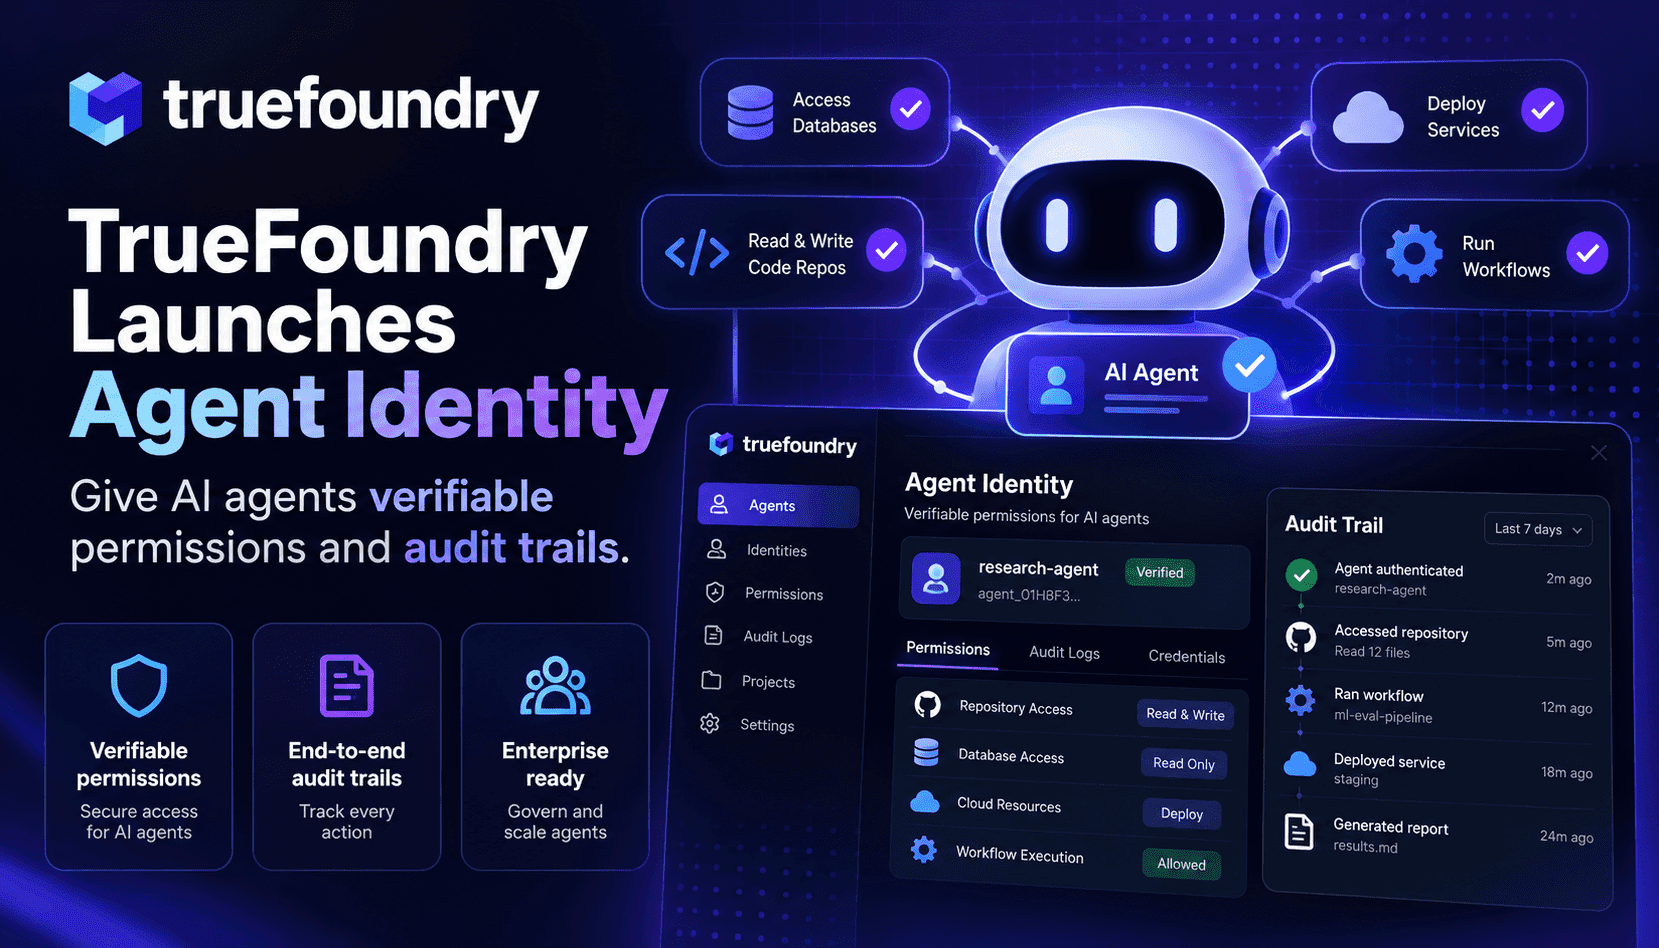
Agent Identity de TrueFoundry replantea el problema: cada agente es una entidad con una credencial verificable, emitida por TrueFoundry o respaldada por tu proveedor de identidad (IdP), como Okta, Microsoft Entra, OIDC o SPIFFE. Esta identidad es independiente del entorno de ejecución y del alojamiento, así que los agentes en Bedrock AgentCore, Vertex AI, LangGraph o servicios personalizados pueden gobernarse sin cambiar el código. La puerta de enlace gestiona el ciclo de vida de los tokens, su almacenamiento en caché y los intercambios, lo que elimina la necesidad de implementar una gestión de tokens a medida en cada agente.
Y lo que es fundamental: Agent Identity no solo identifica al agente, sino que también representa en nombre de quién actúa. Las opciones de la puerta de enlace incluyen el paso directo del token, las credenciales de cliente de OAuth2 (el agente actúa por cuenta propia) y el intercambio de tokens en nombre de otro (OBO), que vincula el contexto del agente y del usuario en un token de destino. Así, el sistema de registro puede aplicar los permisos de cada usuario en el último tramo sin tener que confiar en el código intermediario ni duplicar la lógica de autenticación en cada agente.
Para los equipos de plataforma y seguridad, las ventajas son prácticas e inmediatas: listas de permitidos precisas (quién puede invocar un agente), permisos de salida delimitados (qué modelos, servidores MCP o herramientas puede utilizar), revocaciones sin efectos colaterales y registros de auditoría integrales que atribuyen las acciones al agente y al contexto del usuario. Estas capacidades reducen el tiempo de respuesta ante incidentes, limitan el movimiento lateral si se ve comprometido un agente y facilitan el cumplimiento normativo al vincular las acciones con identidades responsables.